Edge for Private Cloud v4.18.05
Quando SAML è abilitato, l'entità (un utente della UI di Edge) richiede l'accesso al fornitore di servizi (SSO di Edge). Edge SSO richiede e ottiene un'asserzione di identità dal provider di identità (IDP) SAML e la utilizza per creare il token OAuth2 necessario per accedere alla UI Edge. L'utente viene quindi reindirizzato alla UI di Edge.
Edge supporta molti IdP, tra cui Okta e Microsoft Active Directory Federation Services (ADFS). Per informazioni sulla configurazione di ADFS per l'utilizzo con Edge, consulta Configurazione di Edge come relying party nell'IDP ADFS. Per Okta, consulta la sezione seguente.
Per configurare l'IDP SAML, Edge richiede un indirizzo email per identificare l'utente. Pertanto, il provider di identità deve restituire un indirizzo email come parte dell'asserzione di identità.
Inoltre, potresti aver bisogno di alcuni o tutti i seguenti elementi:
| Impostazione | Descrizione |
|---|---|
| Metadata URL (URL dei metadati) |
L'IdP SAML potrebbe richiedere l'URL dei metadati di Edge SSO. L'URL dei metadati ha il seguente formato: protocol://apigee_sso_IP_DNS:port/saml/metadata Ad esempio: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| Assertion Consumer Service URL (URL Assertion Consumer Service) |
Può essere utilizzato come URL di reindirizzamento a Edge dopo che l'utente ha inserito le proprie credenziali IdP, nel formato: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Ad esempio: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
URL di disconnessione Single Sign-On |
Puoi configurare Edge SSO per supportare il Single Logout. Per saperne di più, consulta Configura il Single Sign-Out dalla UI di Edge. L'URL di disconnessione SSO di Edge ha il seguente formato: protocol://apigee_sso_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Ad esempio: http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
ID entità SP (o URI del pubblico) |
Per Edge SSO: apigee-saml-login-opdk |
Configurazione di Okta
Per configurare Okta:
- Accedi a Okta.
- Seleziona Applications (Applicazioni) e poi seleziona la tua applicazione SAML.
- Seleziona la scheda Assegnazioni per aggiungere utenti all'applicazione. Questi utenti potranno accedere alla UI di Edge ed effettuare chiamate API Edge. Tuttavia, devi prima aggiungere ogni utente a un'organizzazione Edge e specificare il ruolo dell'utente. Per saperne di più, consulta Registra nuovi utenti Edge.
- Seleziona la scheda Sign on (Accesso) per ottenere l'URL dei metadati del provider di identità. Memorizza l'URL perché ti servirà per configurare Edge.
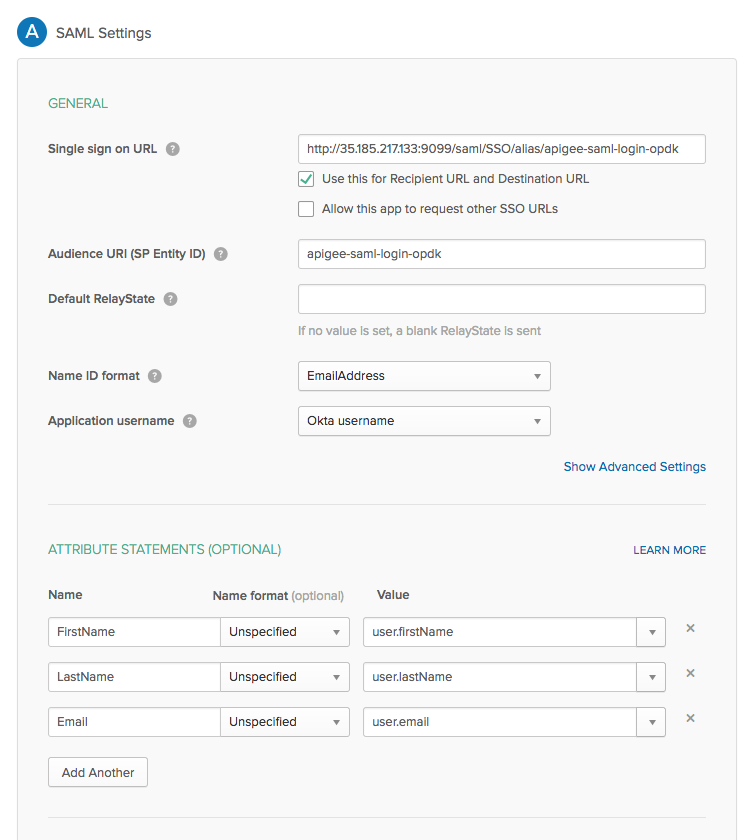
- Seleziona la scheda Generale per configurare l'applicazione Okta, come mostrato nella tabella seguente:
| Impostazione | Descrizione |
|---|---|
| URL Single Sign-On | Specifica l'URL di reindirizzamento a Edge da utilizzare dopo che l'utente ha inserito le proprie credenziali Okta. Questo URL ha il seguente formato:
http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk Se prevedi di abilitare TLS su https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk Dove apigee_sso_IP_DNS è l'indirizzo IP o il nome DNS del nodo che ospita Tieni presente che questo URL è sensibile alle maiuscole e SSO deve essere scritto in lettere maiuscole. Se hai un bilanciatore del carico davanti a |
| Utilizza questo valore per l'URL del destinatario e l'URL di destinazione | Seleziona questa casella di controllo. |
| URI del pubblico (ID entità SP) | Imposta su apigee-saml-login-opdk |
| Default RelayState | Puoi lasciare vuoto questo campo. |
| Formato ID nome | Specifica EmailAddress. |
| Application username | Specifica Okta username. |
| (Facoltativo) Attribute Statements (Istruzioni attributo) | Specifica FirstName, LastName e Email come mostrato nell'immagine di seguito. |
Al termine, la finestra di dialogo delle impostazioni SAML dovrebbe apparire come segue: