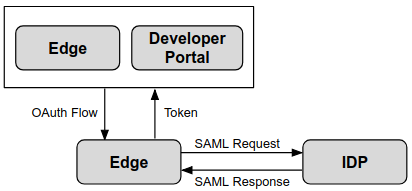
Edge for Private Cloud v4.18.05
UI Edge dan API pengelolaan Edge beroperasi dengan membuat permintaan ke Server Pengelolaan Edge, dengan Server Pengelolaan mendukung jenis autentikasi berikut:
- Basic Auth Login ke UI Edge atau buat permintaan ke API pengelolaan Edge dengan meneruskan nama pengguna dan sandi Anda.
- OAuth2 Tukarkan kredensial Autentikasi Dasar Edge Anda dengan token akses dan token refresh OAuth2. Lakukan panggilan ke Edge Management API dengan meneruskan token akses OAuth2 di header Bearer panggilan API.
Edge juga mendukung Security Assertion Markup Language (SAML) 2.0 sebagai mekanisme autentikasi. Dengan SAML diaktifkan, akses ke Edge UI dan Edge Management API masih menggunakan token akses OAuth2. Namun, kini Anda dapat membuat token ini dari pernyataan SAML yang ditampilkan oleh penyedia identitas SAML.
SAML mendukung lingkungan single sign-on (SSO). Dengan menggunakan SAML dengan Edge, Anda dapat mendukung SSO untuk UI dan API Edge selain layanan lain yang Anda sediakan dan yang juga mendukung SAML.
Dukungan ditambahkan untuk OAuth2 ke Edge for Private Cloud
Seperti yang disebutkan di atas, penerapan SAML di Edge mengandalkan token akses OAuth2.Oleh karena itu, dukungan OAuth2 telah ditambahkan ke Edge for Private Cloud. Untuk mengetahui informasi selengkapnya, lihat Pengantar OAuth 2.0.
Keunggulan SAML
Autentikasi SAML menawarkan beberapa keuntungan. Dengan menggunakan SAML, Anda dapat:
- Ambil kontrol penuh atas pengelolaan pengguna. Saat pengguna keluar dari organisasi Anda dan pencabutan aksesnya dilakukan secara terpusat, akses mereka ke Edge akan otomatis ditolak.
- Mengontrol cara pengguna melakukan autentikasi untuk mengakses Edge. Anda dapat memilih jenis autentikasi yang berbeda untuk organisasi Edge yang berbeda.
- Mengontrol kebijakan autentikasi. Penyedia SAML Anda mungkin mendukung kebijakan autentikasi yang lebih sesuai dengan standar perusahaan Anda.
- Anda dapat memantau login, logout, upaya login yang gagal, dan aktivitas berisiko tinggi pada deployment Edge Anda.
Menggunakan SAML dengan Edge
Untuk mendukung SAML di Edge, Anda harus menginstal apigee-sso, modul SSO Edge. Gambar
berikut menunjukkan SSO Edge dalam penginstalan Edge for Private Cloud:
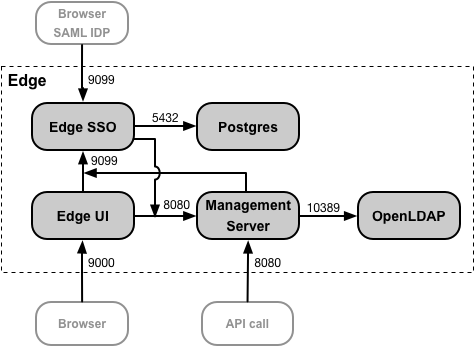
Anda dapat menginstal modul Edge SSO di node yang sama dengan UI Edge dan Server Pengelolaan, atau di nodenya sendiri. Pastikan Edge SSO memiliki akses ke Server Pengelolaan melalui port 8080.
Port 9099 harus terbuka di node Edge SSO untuk mendukung akses ke Edge SSO dari browser, dari IDP SAML eksternal, serta dari Server Pengelolaan dan UI Edge. Sebagai bagian dari konfigurasi SSO Edge, Anda dapat menentukan bahwa koneksi eksternal menggunakan protokol HTTP atau HTTPS terenkripsi.
Edge SSO menggunakan database Postgres yang dapat diakses di port 5432 pada node Postgres. Biasanya, Anda dapat menggunakan server Postgres yang sama dengan yang Anda instal dengan Edge, baik server Postgres mandiri maupun dua server Postgres yang dikonfigurasi dalam mode master/standby. Jika beban di server Postgres Anda tinggi, Anda juga dapat memilih untuk membuat node Postgres terpisah hanya untuk Edge SSO.
Dengan mengaktifkan SAML, akses ke Edge UI dan Edge Management API menggunakan token akses OAuth2. Token ini dibuat oleh modul SSO Edge yang menerima pernyataan SAML yang ditampilkan oleh IDP Anda.
Setelah dibuat dari pernyataan SAML, token OAuth berlaku selama 30 menit dan token refresh berlaku selama 24 jam. Lingkungan pengembangan Anda mungkin mendukung otomatisasi untuk tugas pengembangan umum, seperti otomatisasi pengujian atau Continuous Integration/Continuous Deployment (CI/CD), yang memerlukan token dengan durasi lebih lama. Lihat Menggunakan SAML dengan tugas otomatis untuk mengetahui informasi tentang cara membuat token khusus untuk tugas otomatis.
URL UI dan API Edge
URL yang Anda gunakan untuk mengakses Edge UI dan Edge Management API sama dengan yang digunakan sebelum Anda mengaktifkan SAML. Untuk Edge UI:
http://edge_ui_IP_DNS:9000
https://edge_ui_IP_DNS:9000
dengan edge_ui_IP_DNS adalah alamat IP atau nama DNS mesin yang menghosting UI Edge. Sebagai bagian dari konfigurasi UI Edge, Anda dapat menentukan bahwa koneksi menggunakan HTTP atau protokol HTTPS terenkripsi.
Untuk Edge Management API:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
dengan ms_IP_DNS adalah alamat IP atau nama DNS Server Pengelolaan. Sebagai bagian dari konfigurasi API, Anda dapat menentukan bahwa koneksi menggunakan HTTP atau protokol HTTPS terenkripsi.
Mengonfigurasi TLS di SSO Edge
Secara default, koneksi ke SSO Edge menggunakan HTTP melalui port 9099 pada node yang menghosting
apigee-sso, modul SSO Edge. apigee-sso dilengkapi dengan instance Tomcat yang menangani permintaan HTTP dan HTTPS.
Edge SSO dan Tomcat mendukung tiga mode koneksi:
- DEFAULT - Konfigurasi default mendukung permintaan HTTP di port 9099.
- SSL_TERMINATION - Mengaktifkan akses TLS ke Edge SSO pada port pilihan Anda. Anda harus menentukan kunci dan sertifikat TLS untuk mode ini.
- SSL_PROXY - Mengonfigurasi SSO Edge dalam mode proxy, yang berarti Anda menginstal load balancer di depan
apigee-ssodan menghentikan TLS di load balancer. Anda dapat menentukan port yang digunakan diapigee-ssountuk permintaan dari load balancer.
Mengaktifkan dukungan SAML untuk portal
Setelah mengaktifkan dukungan SAML untuk Edge, Anda dapat mengaktifkan SAML untuk portal Layanan Developer Apigee (atau cukup, portal). Portal mendukung autentikasi SAML saat membuat permintaan ke Edge. Perhatikan bahwa ini berbeda dengan autentikasi SAML untuk login developer ke portal. Anda mengonfigurasi autentikasi SAML untuk login developer secara terpisah. Lihat Mengonfigurasi portal agar menggunakan SAML untuk berkomunikasi dengan Edge untuk mengetahui informasi selengkapnya.
Sebagai bagian dari konfigurasi portal, Anda harus menentukan URL modul SSO Edge yang Anda instal dengan Edge: