

ממשק המשתמש החדש של Edge (שמורכב מרכיבי הקצה העורפי edge-management-ui ורכיבי הקצה הקדמי edge-management-ui-static) הוא ממשק המשתמש שמוגדר כברירת מחדל לניהול ממשקי API ב-Apigee Edge for Private Cloud.
שימו לב לנקודות הבאות:
- ממשק המשתמש החדש של Edge מותקן כברירת מחדל עם Apigee Edge for Private Cloud, ותומך באימות בסיסי באופן מיידי. אפשר גם להגדיר מודול SSO ב-Apigee או ספק זהויות חיצוני כמו SAML או OIDC. מידע נוסף זמין במאמרים הגדרת ממשק המשתמש החדש של Edge וסקירה כללית על אימות חיצוני של ספק זהויות (IdP).
- ממשק המשתמש החדש של Edge מספק יכולות מלאות לניהול ממשקי API לשרתי proxy קיימים ל-API, לתהליכים משותפים ולאפליקציות עם תאימות מלאה לדורות קודמים.
- לא כל התכונות של ענן ציבורי נתמכות בממשק המשתמש החדש של Edge ל-Apigee Edge for Private Cloud. פרטים נוספים זמינים במאמר בנושא אילו תכונות נתמכות?
אילו תכונות נתמכות?
בטבלה הבאה מפורטות התכונות שנתמכות בממשק המשתמש החדש של Edge ב-ענן פרטי בכל שלב במחזור החיים של ניהול שרתי ה-proxy ל-API. אפשר גם לקרוא את המאמר הסבר על ניהול שרתי proxy של API בממשק המשתמש החדש של Edge.
| תכונה | ממשק משתמש חדש של Edge (ענן פרטי) |
|---|---|
| פיתוח של proxy ל-API | |
| לוחות בקרה ב-Analytics | |
| ניהול הארגון | |
| הגדרת הסביבה | |
| פיתוח תוכן לפורטל באמצעות Drupal | |
| מונטיזציה | |
| יצירת שרת proxy באמצעות OpenAPI v3 | |
| יצירה, עריכה ומחיקה של מארחים וירטואליים | |
| אימות בסיסי, מודול SSO ב-Apigee ו-IDP חיצוני (SAML/OIDC) |
הסבר על ניהול שרתי proxy ל-API בממשק המשתמש החדש של Edge
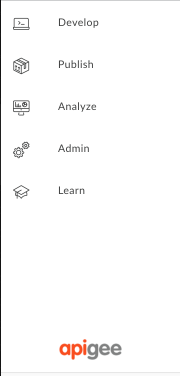
אפשר לעבור בין השלבים של ניהול שרתי proxy ל-API באמצעות סרגל הניווט הצדדי בממשק המשתמש החדש של Edge. Apigee Edge תומך בשלבים הבאים לניהול proxy ל-API: פיתוח, פרסום, ניתוח וניהול. כל אחד מהם מתואר בפירוט בקטעים הבאים.
פיתוח
בשלב הפיתוח, מעצבים, בונים ומאבטחים את ממשקי ה-API.
| שלב | תיאור |
|---|---|
| מפרטים |
|
| שרתי proxy ל-API |
|
| תהליכים משותפים | לשלב בין כללי מדיניות ומשאבים לזרימה משותפת שאפשר להשתמש בה מכמה שרתי proxy ל-API, או מזרימות משותפות אחרות. |
| מעקב אופליין | לצפות בסשנים של מעקב שנשמרו בעבר ולנתח אותם. |
פרסום
בשלב הפרסום, רושמים את הצרכנים של ממשקי ה-API ואת האפליקציות שלהם, ויוצרים פורטל להצגת ממשקי ה-API.
| שלב | תיאור |
|---|---|
| מפתחים | רושמים את הצרכנים של ה-API. |
| אפליקציות | לרשום ולנהל את אפליקציות המפתחים שניגשות ל-API. |
| מוצרי API | אוספים את ממשקי ה-API שרוצים לפרסם למוצרי API. |
| פורטלים |
בניית פורטל למפתחים כדי להציג את ממשקי ה-API ולנהל את הגישה אליהם. |
ניתוח
בשלב הניתוח, מנתחים את ממשקי ה-API ומבצעים התאמות על סמך הביצועים.
| שלב | תיאור |
|---|---|
| API Proxy Performance | לצפות בדפוסי התנועה של שרתי proxy ל-API ובזמני העיבוד. |
| ביצועי המטמון | הערכת הערך של המטמון ב-Apigee Edge. |
| מעורבות המפתחים | לזהות אילו ממפתחי האפליקציות הרשומים שלכם מייצרים הכי הרבה תנועה ב-API. |
| מכשירים | בודקים את המכשירים והשרתים שמשמשים לגישה לממשקי ה-API. |
| ניתוח שגיאות | לצפות בשיעורי השגיאות של שרתי proxy ל-API ויעדים. |
| GeoMap | לבדוק דפוסי תנועה, דפוסי שגיאות ואיכות השירות במיקומים גיאוגרפיים שונים. |
| ניתוח זמן הטעינה | לבדוק בעיות של זמן אחזור שעלולות להתרחש בשרתי ה-proxy ל-API. |
| יעד ביצועים | הדמיה של דפוסי תנועה ומדדי ביצועים ליעדים בקצה העורפי של שרתי proxy ל-API. |
| הרכב התנועה | הערכת התרומה היחסית של ממשקי ה-API, האפליקציות, המפתחים והמוצרים המובילים שלכם לתוכנית ה-API הכוללת. |
אדמין
בשלב הניהול, אתם מנהלים את המשתמשים, התפקידים והאישורים של הארגון, ועוקבים אחרי פעילויות שקשורות למשתמשים, לתפקידים ולארגון.
| שלב | תיאור |
|---|---|
| משתמשים | ניהול משתמשים בארגון. |
| תפקידים | שליטה בגישה לארגון באמצעות בקרת גישה המבוססת על תפקידים. |
| סביבה | ניהול סביבת זמן הריצה, כולל מטמונים, מפות של ערכי מפתחות, שרתי יעד, מארחים וירטואליים ו-TLS/SSL. |
| יומני ביקורת | צפייה ביומנים של משתמשים, תפקידים ופעילויות שקשורות לארגון. |
הגדרת ממשק המשתמש החדש של Edge
למידע על קביעת הגדרות ואימות בממשק המשתמש החדש של Edge, קראו את המאמר הגדרת ממשק המשתמש החדש של Edge.