

Apigee Edge का दस्तावेज़ देखा जा रहा है.
Apigee X के दस्तावेज़ पर जाएं. info
शुरू करना
- मैं Edge Microgateway कैसे इंस्टॉल करूं?
- Edge Microgateway इंस्टॉल करना लेख पढ़ें.
- Edge Microgateway को कैसे चलाया जा सकता है?
- Edge Microgateway सेट अप और कॉन्फ़िगर करना देखें.
- क्या Microgateway को चलाने के लिए, मुझे किसी डेटाबेस की ज़रूरत है?
- Edge Microgateway के ज़रिए प्रॉक्सी किए गए एपीआई, टारगेट सेवा के हिस्से के तौर पर चल रहे डेटाबेस के साथ इंटरैक्ट कर सकते हैं. हालांकि, Edge Microgateway किसी भी डेटाबेस या बैकएंड डेटा स्टोर से अलग काम करता है.
कार्रवाई
- Edge Microgateway को फिर से चालू करने की ज़रूरत कब पड़ती है?
- Edge Microgateway, Apigee Edge पर किए गए बदलावों के लिए अपने-आप पोल करता है. जैसे, microgateway-aware प्रॉक्सी, प्रॉडक्ट या डेवलपर ऐप्लिकेशन में किए गए बदलाव. डिफ़ॉल्ट पोलिंग इंटरवल 600 सेकंड होता है. हालांकि,
config_change_poll_intervalकॉन्फ़िगरेशन सेटिंग की मदद से, इंटरवल को बदला जा सकता है. edgemicro एट्रिब्यूट देखें. - अगर आपको पोलिंग इंटरवल के खत्म होने का इंतज़ार नहीं करना है, तो
edgemicro reloadकमांड का इस्तेमाल करके, हाल ही के बदलावों को पिक अप करें. माइक्रोगेटवे क्लस्टर को फिर से लोड करना लेख पढ़ें. - Edge पर डिप्लॉय की गई प्रॉक्सी और Edge Microgateway पर डिप्लॉय की गई प्रॉक्सी के बीच अंतर कैसे किया जा सकता है?
- Edge Microgateway को कॉन्फ़िगर करने पर, Apigee Edge पर डिप्लॉय की गई, माइक्रोगेटवे के बारे में जानकारी रखने वाली प्रॉक्सी की सूची, Edge Microgateway के लोकल कॉन्फ़िगरेशन में डाउनलोड हो जाती है. माइक्रोगेटवे के साथ काम करने वाली प्रॉक्सी, वे होती हैं जिनके नाम में
edgemicro_प्रीफ़िक्स होता है. - Edge Microgateway में लॉग इन करने के लिए, मेरे पास कौनसे विकल्प हैं?
- Edge Microgateway में, लॉगिंग की सुविधा पहले से मौजूद होती है. ज़्यादा जानकारी के लिए, लॉग फ़ाइलें मैनेज करना लेख पढ़ें.
- Edge Microgateway के साथ तीसरे पक्ष की लॉगिंग सेवा का इस्तेमाल करने के लिए, कस्टम प्लगिन भी लिखा जा सकता है. Edge Microgateway के काम करने के तरीके की वजह से, Edge Microgateway के लिए मैसेज लॉग करने के लिए, Apigee Edge की मैसेज लॉगिंग नीति का इस्तेमाल नहीं किया जा सकता. इसके अलावा, Logging Plugin for Microgateway कम्यूनिटी लेख भी पढ़ें.
- क्या Edge Microgateway के इंस्टेंस के बीच, कुंजी/सीक्रेट के कॉम्बिनेशन का फिर से इस्तेमाल किया जा सकता है?
- जब तक माइक्रोगेटवे इंस्टेंस के लिए संगठन और एनवायरमेंट एक ही है, तब तक कॉन्फ़िगरेशन के दौरान जनरेट होने वाले कुंजी/सीक्रेट पेयर का फिर से इस्तेमाल किया जा सकता है.
- मैं प्रोडक्शन एनवायरमेंट में Edge Microgateway को शुरू करने के लिए कैसे कॉन्फ़िगर करूं?
- स्टार्टअप कमांड पैरामीटर के लिए एनवायरमेंट वैरिएबल सेट किए जा सकते हैं. जैसे,
EDGEMICRO_KEY,EDGEMICRO_SECRET,EDGEMICRO_ORG, औरEDGEMICRO_ENV. इन (और अन्य) वैरिएबल की मदद से,edgemicro startकमांड का इस्तेमाल करके Edge Microgateway शुरू किया जा सकता है. एनवायरमेंट वैरिएबल सेट करने का तरीका भी देखें. - क्या Edge Microgateway के साथ, कस्टम प्रॉडक्ट या डेवलपर ऐप्लिकेशन एट्रिब्यूट इस्तेमाल किए जा सकते हैं?
- नहीं. डिफ़ॉल्ट रूप से, Edge Microgateway सिर्फ़ बुनियादी राउटिंग और सुरक्षा से जुड़े एट्रिब्यूट पर काम करता है. हालांकि, इस समस्या को हल करने के लिए, आपके पास यह विकल्प है:
-
Edge Microgateway, Apigee Edge पर
edgemicro-authप्रॉक्सी को डिप्लॉय करता है. इसमें कस्टम एट्रिब्यूट जोड़ें. एपीआई पासकोड या OAuth टोकन की सुरक्षा का इस्तेमाल करने पर, ये एट्रिब्यूट उपलब्ध होंगे. - उन एट्रिब्यूट पर कार्रवाई करने के लिए, OAuth प्लगिन में बदलाव करें.
-
Edge Microgateway, Apigee Edge पर
- क्या अनुरोध के हेडर के साइज़ की कोई सीमा तय की गई है?
- अगर आपने Node.js को v8.14.0 या इसके बाद वाले वर्शन पर अपग्रेड किया है, तो ध्यान रखें कि अनुरोधों पर इस्तेमाल किए जा सकने वाले हेडर का ज़्यादा से ज़्यादा साइज़ 80 केबी से घटाकर 8 केबी कर दिया गया है. 8 केबी से ज़्यादा साइज़ वाले हेडर से, एचटीटीपी 431 गड़बड़ी होती है.
- Node.js v11.6.0 में Node.js कॉन्फ़िगरेशन का एक विकल्प जोड़ा गया है. इसकी मदद से, हेडर के डिफ़ॉल्ट साइज़ को बदला जा सकता है. इस पैरामीटर
--max-http-header-sizeकी मदद से, एचटीटीपी हेडर का ज़्यादा से ज़्यादा साइज़ (बाइट में) तय किया जा सकता है. - डिफ़ॉल्ट कॉन्फ़िगरेशन बदलने के लिए, कमांड लाइन पर
NODE_OPTIONSएनवायरमेंट वैरिएबल की वैल्यू को इस तरह सेट करें:NODE_OPTIONS=--max-http-header-size=NUM_BYTES
उदाहरण के लिए:
NODE_OPTIONS=--max-http-header-size=80000
Edge Microgateway, कौनसे मैनेजमेंट एपीआई का इस्तेमाल करता है?
Edge Microgateway की ये कमांड, Apigee Edge Management API को कॉल करती हैं, ताकि वे अपना काम कर सकें. इसके बारे में Edge Microgateway के लिए सीएलआई रेफ़रंस में बताया गया है:
edgemicro configureedgemicro upgradeauthedgemicro upgradekvmedgemicro rotatekeyedgemicro cert checkedgemicro cert deleteedgemicro cert install
यहां दिए गए सेक्शन में, मैनेजमेंट एपीआई कॉल की सूची दी गई है. हर कमांड इनका इस्तेमाल करती है.
edgemicro configure और upgradeauth कमांड, इन मैनेजमेंट एपीआई को कॉल करती हैं:
- (list deployments)
GET: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/deployments - (डिप्लॉयमेंट की जानकारी पाएं)
GET: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=java&name=micro-gateway-products-javacallout-2.0.0.jar - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=adjust-quota.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=generate-jwk.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=generate-verify-jwt.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=jsrsasign-all-min.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=jwt-initialization.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-jwk-response.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-product-list.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-public-key.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-jwt-variables.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-quota-variables.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-response.js - (संसाधन अपलोड करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=validate-params.js - (create api proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis?action=import&validate=false&name=edgemicro-auth - (अपलोड करने से जुड़ी नीतियां)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/policies - (अपलोड प्रॉक्सी)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/proxies?name=default - (प्रॉक्सी डिप्लॉय करें)
POST: https://api.enterprise.apigee.com/v1/o/[org]/e/[env]/apis/edgemicro-auth/revisions/1/deployments
upgradekvm कमांड, इस मैनेजमेंट एपीआई को कॉल करती है:
PUT: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
rotatekey कमांड, इस मैनेजमेंट एपीआई को कॉल करती है:
GET: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway/entries/private_key
cert check कमांड, इस मैनेजमेंट एपीआई को कॉल करती है:
GET: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
cert delete कमांड, इस मैनेजमेंट एपीआई को कॉल करती है:
DELETE: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
cert install कमांड, इस मैनेजमेंट एपीआई को कॉल करती है:
POST: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps
डिप्लॉयमेंट
- क्या Edge Microgateway को उसी सर्वर पर डिप्लॉय किया जा सकता है जिस पर मेरी टारगेट सेवा चल रही है?
- हां. Edge Microgateway एक हल्की प्रोसेस है, जो आपकी टारगेट की गई सेवा के आस-पास चल सकती है. इसमें उसी मशीन पर चलने की सुविधा भी शामिल है.
- क्या किसी मौजूदा Edge प्रॉक्सी बंडल को Edge Microgateway डिप्लॉयमेंट के तौर पर डिप्लॉय किया जा सकता है?
- नहीं. Edge Microgateway के साथ काम करने वाली प्रॉक्सी के लिए कुछ खास ज़रूरी शर्तें हैं. साथ ही, ये सामान्य Edge प्रॉक्सी की सभी सुविधाओं के साथ काम नहीं करती हैं. दूसरा चरण: Apigee Edge पर इकाइयां बनाना पर जाएं
- क्या एक ही एपीआई प्रॉक्सी के लिए, Edge प्रॉक्सी बंडल डिप्लॉयमेंट और Edge Microgateway डिप्लॉयमेंट के बीच फ़ेलओवर की सुविधा चालू की जा सकती है?
- नहीं. Edge Microgateway को Apigee Edge पर, माइक्रोवे गेटवे के अलावा अन्य एपीआई प्रॉक्सी डिप्लॉयमेंट के बारे में जानकारी नहीं होती.
- Edge Microgateway के लिए, हाई अवेलेबिलिटी डिप्लॉयमेंट मॉडल क्या है?
- लोड बैलेंसर के तौर पर NGINX का इस्तेमाल करके, Edge Microgateway को चलाने के तरीके के बारे में ज़्यादा जानने के लिए, यह लेख पढ़ें: Apigee Edge Microgateway और NGINX की मदद से एपीआई मैनेज करना.
- Edge Microgateway के साथ किन लोड बैलेंसर का इस्तेमाल किया जा सकता है?
- Edge Microgateway, किसी भी लोड बैलेंसर के साथ काम कर सकता है.
- क्या Edge Microgateway प्रॉक्सी को डिप्लॉय करने की कोई सीमा तय की गई है?
- सामान्य Edge प्रॉक्सी के लिए तय की गई प्रॉडक्ट कॉन्फ़िगरेशन की सीमाएं देखें. Apigee Edge संगठन और एनवायरमेंट में, माइक्रोगेटवे के बारे में जानने वाली जितनी प्रॉक्सी डिप्लॉय की जा सकती हैं और Edge Microgateway के ज़रिए कॉल की जा सकती हैं उनकी संख्या, इन सीमाओं के मुताबिक होनी चाहिए.
- क्या Edge Microgateway डिप्लॉयमेंट को किसी संगठन और एनवायरमेंट से जोड़ा जा सकता है?
- Edge Microgateway के किसी इंस्टेंस को कॉन्फ़िगर करते समय, आपको उसे किसी खास Edge संगठन और एनवायरमेंट से जोड़ना होगा.
- अगर मैं एक से ज़्यादा इलाकों में कारोबार करने वाला ग्राहक हूं, तो क्या मेरे पास Edge Microgateway डिप्लॉयमेंट को किसी खास इलाके से जोड़ने का विकल्प है?
- Edge Microgateway, Apigee Edge के साथ इंटरैक्ट करने के लिए सबसे सही क्षेत्र को अपने-आप चुन लेता है. आपको जिस भी इलाके में Edge Microgateway की सेवाएं देनी हैं वहां Edge Microgateway के इंस्टेंस डिप्लॉय किए जा सकते हैं.
एडमिनिस्ट्रेशन
- क्या Edge Microgateway को कॉन्फ़िगर और डिप्लॉय करने के लिए, मेरा संगठन का एडमिन होना ज़रूरी है?
- हां. Edge Microgateway को कॉन्फ़िगर और डिप्लॉय करने के लिए, आपके पास संगठन के एडमिन के क्रेडेंशियल होने चाहिए.
- क्या Edge Microgateway चलाने के लिए, मेरा संगठन का एडमिन होना ज़रूरी है?
- नहीं. Edge Microgateway एक
Node.jsऐप्लिकेशन है. इसे कोई भी ऐसा व्यक्ति चला सकता है जिसके पास किसी मशीन पर इस तरह के ऐप्लिकेशन चलाने की अनुमति हो. - क्या मेरे संगठन के सभी उपयोगकर्ता, Edge Microgateway का इस्तेमाल कर सकते हैं?
- Edge Microgateway के ज़रिए एपीआई कॉल करने के लिए, आपको Apigee Edge संगठन का उपयोगकर्ता होने की ज़रूरत नहीं है. हालांकि, Edge पर डिप्लॉय की गई Edge Microgateway के बारे में जानने वाली प्रॉक्सी बनाने या उनमें बदलाव करने के लिए, आपके पास संगठन-लेवल की अनुमतियां होनी चाहिए.
परफ़ॉर्मेंस
- Edge Microgateway का इस्तेमाल करते समय, परफ़ॉर्मेंस से जुड़ी किन बातों का ध्यान रखना चाहिए?
- अगर टारगेट ऐप्लिकेशन के साथ Edge Microgateway को एक ही जगह पर चलाया जा रहा है, तो पक्का करें कि सर्वर में ज़रूरत के मुताबिक क्षमता हो.
- Edge Microgateway को बड़े पैमाने पर चलाने के सबसे सही तरीके क्या हैं?
- Apigee का सुझाव है कि Edge Microgateway के कई इंस्टेंस को अलग-अलग सर्वर पर चलाया जाए. इन सर्वर के सामने लोड बैलेंसर होने चाहिए, जैसे कि NGINX. Apigee कम्यूनिटी पर, Apigee Edge Microgateway और NGINX की मदद से एपीआई मैनेज करना और वर्टिकल हॉरिज़ॉन्टल स्केलिंग लेख भी पढ़ें.
- Edge Microgateway के टीपीएस डिफ़ॉल्ट रूप से कितने होते हैं और Microgateway इंस्टेंस के लिए हार्डवेयर से जुड़ी कौनसी ज़रूरी शर्तें पूरी होनी चाहिए
- Edge Microgateway की मदद से, हार्डवेयर से जुड़ी ज़रूरी शर्तों और टीपीएस मेज़रमेंट का अनुमान लगाना मुश्किल होता है. यह आपके सेटअप पर निर्भर करता है. सेटअप में Edge Microgateway को ट्यून करना, प्लगिन का इस्तेमाल करना, कस्टम प्लगिन, और टीएलएस जैसी अन्य चीज़ों को कॉन्फ़िगर करना शामिल है. Apigee का सुझाव है कि आप आइटम के उस कॉम्बिनेशन के बारे में जानकारी पाएं और अपने सेटअप के हिसाब से परफ़ॉर्मेंस की जांच करें.
प्राइवेट क्लाउड डिप्लॉयमेंट
- क्या Edge Microgateway, Edge for Private Cloud के साथ काम करता है?
- हां. ज़्यादा जानकारी के लिए, Apigee Private Cloud को कॉन्फ़िगर करने का तरीका देखें.
प्लग इन
- Edge Microgateway के साथ कोटे को कैसे लागू किया जाता है?
- आपके पास Edge Microgateway के इंस्टेंस में, कोटा प्लगिन जोड़ने का विकल्प होता है. ज़्यादा जानकारी के लिए, कोटा प्लगिन का इस्तेमाल करना लेख पढ़ें.
- Edge Microgateway के साथ स्पाइक अरेस्ट कैसे लागू किया जाता है?
- आपके पास Edge Microgateway के इंस्टेंस में, स्पाइक अरेस्ट प्लगिन जोड़ने का विकल्प होता है. ज़्यादा जानकारी के लिए, स्पाइक अरेस्ट प्लगिन का इस्तेमाल करना लेख पढ़ें.
- क्या Edge Microgateway के लिए,
Node.jsके अलावा अन्य तरीकों से भी प्लगिन लिखे जा सकते हैं? - नहीं. प्लगिन
Node.jsमें लिखे जाने चाहिए. - जब Edge Microgateway, Edge पर Analytics डेटा अपलोड नहीं कर पाता, तब क्या होता है?
- Edge Microgateway में इन-मेमोरी बफ़र होता है. अगर बफ़र भर जाता है, तो पुराने पेलोड हटा दिए जाते हैं, ताकि एपीआई ट्रैफ़िक आसानी से आ सके.
- क्या Edge Microgateway में नीतियां जोड़ी जा सकती हैं?
- अगर Apigee Edge में माइक्रोगेटवे के साथ काम करने वाली प्रॉक्सी से सामान्य Apigee Edge नीतियां अटैच की जाती हैं, तो उन्हें अनदेखा कर दिया जाता है. इसके बजाय, Edge Microgateway, Edge में मौजूद नीतियों जैसी सुविधाएं देने के लिए प्लगिन का इस्तेमाल करता है. जैसे, कोटा, स्पाइक अरेस्ट, एपीआई कुंजी की सुरक्षा, और OAuth2 सुरक्षा. आपके पास कस्टम प्लगिन लिखने का विकल्प भी है. प्लगिन इस्तेमाल करना और कस्टम प्लगिन डेवलप करना लेख पढ़ें.
Apigee कम्यूनिटी की इन पोस्ट और ब्लॉग में, प्लगिन के इस्तेमाल के अन्य उदाहरणों के बारे में बताया गया है:
सुरक्षा
- मैं
/productsसंसाधन की सुरक्षा कैसे करूं? - खास जानकारी
- Edge Microgateway को कॉन्फ़िगर करने पर,
edgemicro-authनाम की एक एपीआई प्रॉक्सी, Apigee Edge पर आपके संगठन के एनवायरमेंट में डिप्लॉय की जाती है. यह प्रॉक्सी,/productsएंडपॉइंट को दिखाता है. यह एंडपॉइंट, एपीआई प्रॉडक्ट की सूची दिखाता है. अगर आपने Edge Microgateway को 5 अक्टूबर, 2018 को या उससे पहले इंस्टॉल किया था, तो Apigee का सुझाव है कि आप इस एंडपॉइंट को सुरक्षित करने के लिए ज़रूरी कदम उठाएं. ऐसा इसलिए, क्योंकि जवाब में उस डेवलपर का ईमेल पता शामिल होता है जिसने आपके Apigee संगठन में एपीआई प्रॉडक्ट बनाए और उनमें बदलाव किए. - Edge Microgateway को अपग्रेड करके या Mutual TLS को कॉन्फ़िगर करके, एंडपॉइंट को सुरक्षित किया जा सकता है. इन दोनों विकल्पों के बारे में यहां बताया गया है.
- देखें कि
/productsएंडपॉइंट सुरक्षित है या नहीं -
अगर आपको पक्का नहीं है कि
/productsएंडपॉइंट सुरक्षित है या नहीं, तो पुष्टि करें कि/productsसंसाधन सुरक्षित है सेक्शन पर जाएं और आगे बढ़ने से पहले, वहां दिए गए चरणों को पूरा करें.पहला विकल्प: Edge Microgateway को अपग्रेड करना
अगर आपने Edge Microgateway को 5 अक्टूबर, 2018 को या इससे पहले इंस्टॉल किया था, तो Apigee का सुझाव है कि आप Edge Microgateway के नए वर्शन पर अपग्रेड करें. अगर आपके पास इंटरनेट कनेक्शन है, तो Edge Microgateway को अपग्रेड करना लेख में दिया गया तरीका अपनाएं.
अगर आपको इस समय अपग्रेड करने में समस्या आ रही है, तो दूसरे विकल्प पर जाएं.
दूसरा विकल्प: म्यूचुअल टीएलएस कॉन्फ़िगर करना
अगर आपको इस समय Edge Microgateway को अपग्रेड करने में समस्या आ रही है, तो Apigee सुझाव देता है कि आप Edge Microgateway और
edgemicro-authप्रॉक्सी के बीच होने वाले कम्यूनिकेशन को, दोनों पक्षों के लिए टीएलएस (इसे टू-वे टीएलएस भी कहा जाता है) की मदद से सुरक्षित करें.$HOME/.edgemicro/org-env-config.yamlफ़ाइल खोलें. अगर आपको यह फ़ाइल नहीं मिल रही है, तो Edge Microgateway कहां इंस्टॉल किया गया है देखें.- Edge Microgateway और Apigee Edge के बीच आपसी टीएलएस को चालू करने के लिए,
tlsOptionsब्लॉक कोorg-env-config.yamlफ़ाइल में जोड़ें:edge_config: bootstrap: >- https://domain/edgemicro/bootstrap/organization/org/environment/env jwt_public_key: 'https://domain/edgemicro-auth/publicKey' managementUri: 'https://api.enterprise.apigee.com' tlsOptions: agentOptions: requestCert: true cert: 'path/to/cert' key: 'path/to/key'उदाहरण के लिए:
tlsOptions:
  agentOptions:
    requestCert: true
    cert: '/Users/jdoe/twowayssl/ssl/client.key'
    key: '/Users/jdoe/twowayssl/ssl/ca.crt'
इनके अलावा,
agentOptionsफ़ंक्शन में ये वैकल्पिक पैरामीटर भी शामिल किए जा सकते हैं:ca: इससे सर्टिफ़िकेट देने वाली संस्था का पाथ पता चलता है.pfx: अगर आपको सर्टिफ़िकेट और कुंजी के बजाय p12/pfx फ़ाइल का इस्तेमाल करना है, तो इसे शामिल करें.passphrase: यह pfx फ़ाइल के लिए पासफ़्रेज़ होता है.ciphers: टीएलएस साइफ़र के बारे में बताता है.
- पक्का करें कि जिस वर्चुअल होस्ट पर
edgemicro-authप्रॉक्सी को डिप्लॉय किया गया है उस पर दोनों पक्षों के लिए टीएलएस की सुविधा चालू हो. ज़्यादा जानकारी के लिए, Apigee Edge के दस्तावेज़ में दोनों तरफ़ से टीएलएस के लिए वर्चुअल होस्ट तय करना देखें.इस स्क्रीनशॉट में दिखाया गया है कि Apigee Edge के यूज़र इंटरफ़ेस (यूआई) में, वर्चुअल होस्ट पर म्यूचल टीएलएस को कैसे चालू किया जाता है:
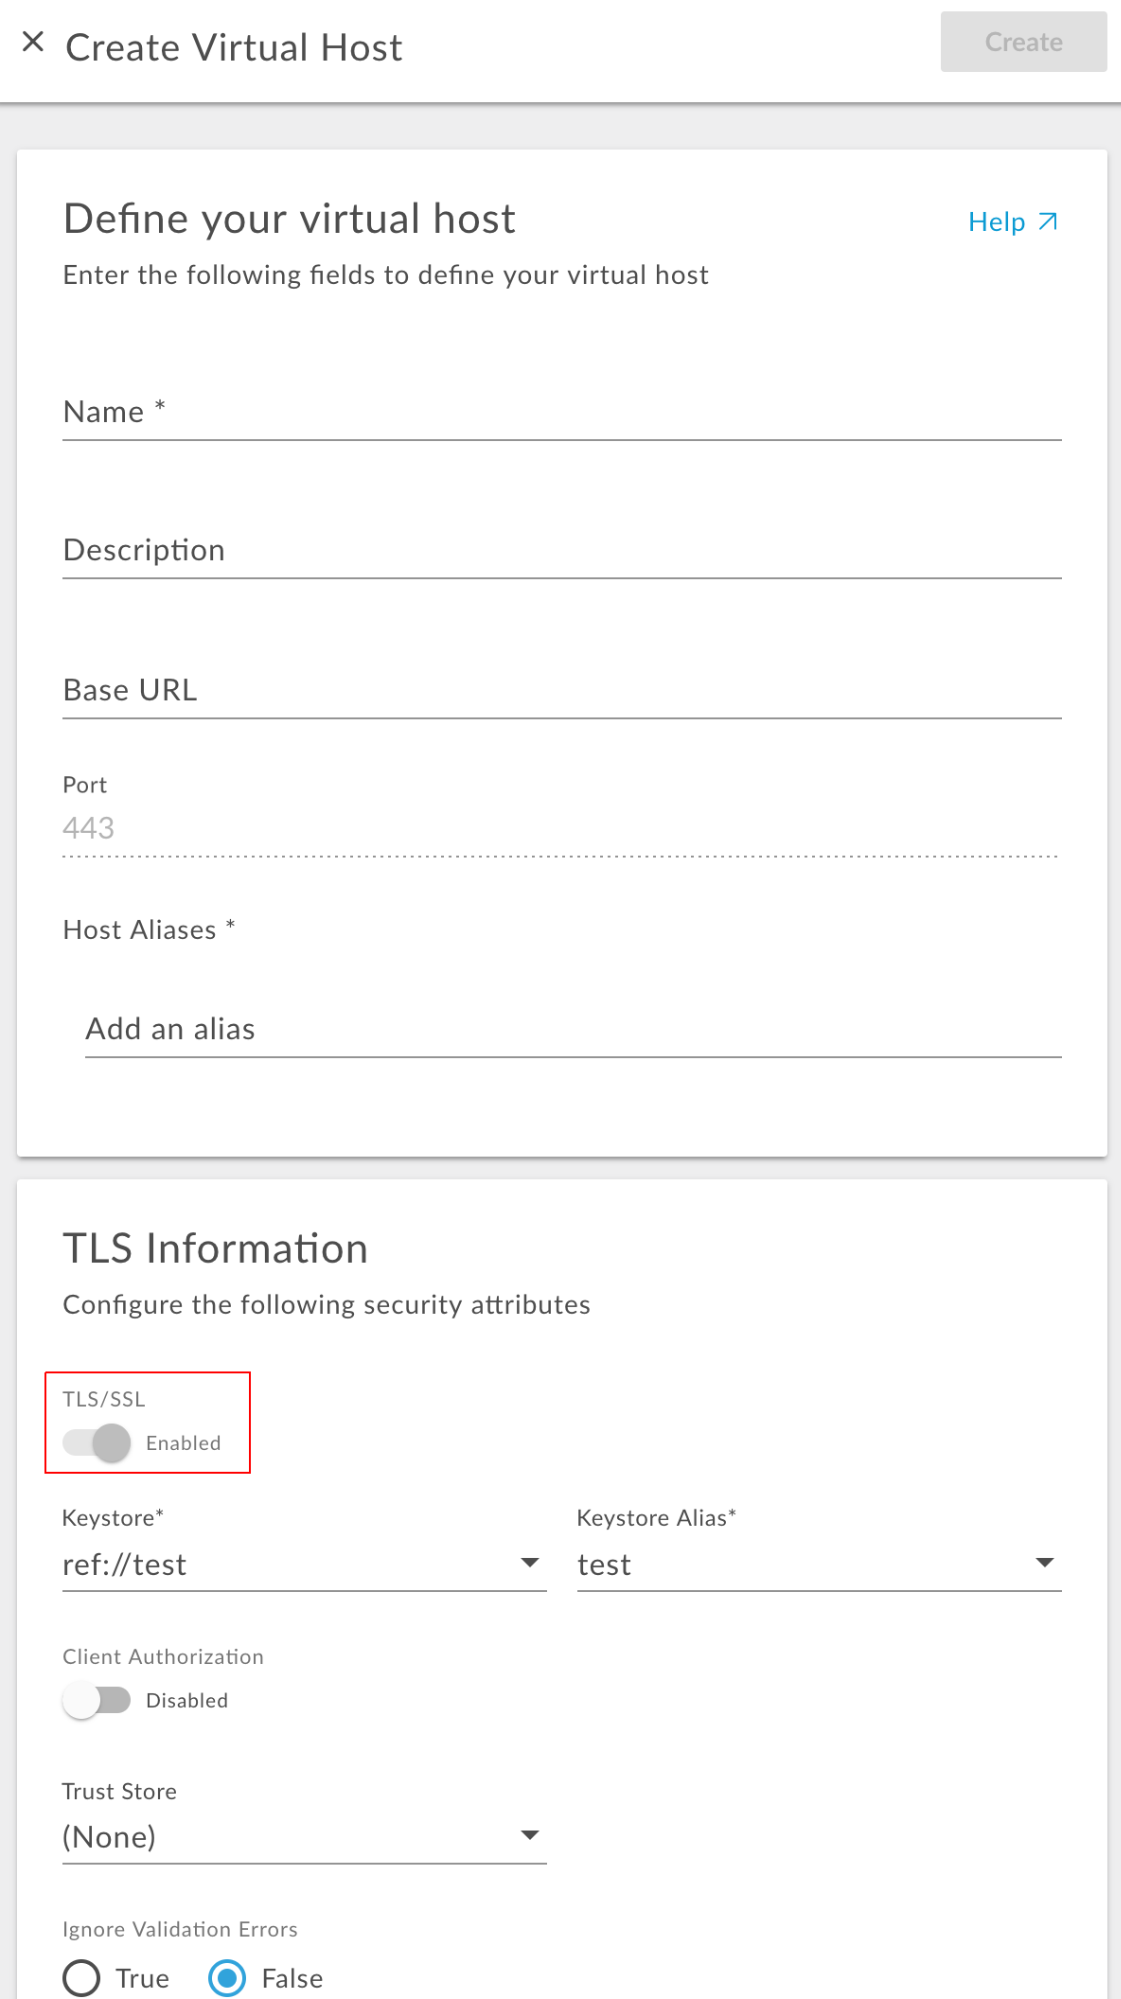
- Edge यूज़र इंटरफ़ेस (यूआई) में
edgemicro-authएपीआई प्रॉक्सी देखें. साथ ही, पक्का करें कि प्रॉक्सी कॉन्फ़िगरेशन में सही वर्चुअल होस्ट तय किया गया हो. उदाहरण के लिए, अगर आपने टीएलएस की सुविधा वालाmutualtlsनाम का वर्चुअल होस्ट बनाया है, तो प्रॉक्सी काHTTPProxyConnectionस्टैंज़ा ऐसा दिखना चाहिए:<HTTPProxyConnection> <BasePath>/edgemicro-auth</BasePath> <Properties/> <VirtualHost>mutualtls</VirtualHost> </HTTPProxyConnection>
/products रिसॉर्स सुरक्षित है/products
संसाधन सुरक्षित है या नहीं. संसाधन को सुरक्षित रखने के लिए, चरण पूरे करने के बाद (पहला या दूसरा विकल्प), इस टेस्ट को करना ज़रूरी है. उदाहरण के लिए, cURL का इस्तेमाल करके ऐसा किया जा सकता है:
curl -v https://your_domain/edgemicro-auth/products
/products एंडपॉइंट सुरक्षित है:
{
  "error":"unauthorized",
  "error_description": "authentication failed"
}
या
curl: (35) error:1408F10B:SSL routines:ssl3_get_record:wrong version number
अगर आपको इस तरह का जवाब दिखता है, तो इसका मतलब है कि /products संसाधन सुरक्षित नहीं है और डेवलपर के ईमेल पते सार्वजनिक हो सकते हैं:
{
   "apiProduct":[
      {
         "apiResources":[
            "/",
            "/**"
         ],
         "approvalType":"auto",
         "attributes":[

         ],
         "createdAt":1537374680948,
         "createdBy":"jdoe@foo.com",
         "description":"",
         "displayName":"mock",
         "environments":[
            "test"
         ],
         "lastModifiedAt":1537374680948,
         "lastModifiedBy":"test@test.com",
         "name":"mock",
         "proxies":[
            "edgemicro-auth",
            "edgemicro_mock"
         ],
         "quota":"null",
         "quotaInterval":"null",
         "quotaTimeUnit":"null",
         "scopes":[
            ""
         ]
      }
   ]
}
Apigee का यह भी सुझाव है कि आप एचटीटीपी वर्चुअल होस्ट की जांच करें:
उदाहरण के लिए:
curl -v http://your_domain/edgemicro-auth/products
अगर cURL कॉल, एपीआई प्रॉडक्ट की सूची दिखाता है, तो हो सकता है कि डेवलपर के ईमेल पते सार्वजनिक हो गए हों. अगर आपको इस नॉन-टीएलएस वर्चुअल होस्ट के साथ एंडपॉइंट को नहीं दिखाना है, तो इसे edgemicro-auth HTTPProxyConnection कॉन्फ़िगरेशन से हटाना न भूलें.
संसाधन को सुरक्षित रखने के लिए, इनमें से कोई एक विकल्प चुनें:
फ़िलहाल, किसी Edge Microgateway इंस्टेंस के लिए JWT टोकन को रिन्यू नहीं किया जा सकता.
समस्या हल करने का तरीका:
हर JWT टोकन में exp एट्रिब्यूट होता है. इससे टोकन के खत्म होने की तारीख का पता चलता है. कोई ऐप्लिकेशन, टोकन के खत्म होने का समय कैलकुलेट कर सकता है. साथ ही, edgemicro-auth टोकन एंडपॉइंट पर सीधे एपीआई कॉल करके, नए टोकन का अनुरोध कर सकता है. उदाहरण के लिए, इस तरह का एपीआई कॉल किया जा सकता है:
POST https: //{your_org}-{your_env}.apigee.net/edgemicro-auth/token
... और JSON बॉडी इस तरह की हो:
{  "client_id": {your_id},  "client_secret": {your_secret},
   "grant_type": "client_credentials" }
यह भी देखें:
- Edge Microgateway के दस्तावेज़ों में, एपीआई को OAuth टोकन या एपीआई पासकोड से सुरक्षित करें.
- Apigee Community में, बियरर टोकन की समयसीमा खत्म होने पर उन्हें रिन्यू करने की प्रोसेस क्या है.
फ़िलहाल, सिर्फ़ बेसपाथ की जांच की जाती है. इससे यह पता चलता है कि किसी खास OAuth टोकन से जुड़े एपीआई प्रॉडक्ट के लिए, किसी एपीआई को अनुमति मिली है या नहीं.
उदाहरण के लिए:
- आपको बेस पाथ और टारगेट के साथ
edgemicro_प्रीफ़िक्स वाला प्रॉक्सी बनाना होगा. - इस प्रॉक्सी को किसी प्रॉडक्ट में जोड़ा जाता है. इसे
edgemicro-prod1कहते हैं. - जब एपीआई पासकोड या OAuth टोकन का इस्तेमाल करके, Edge Microgateway के ज़रिए एपीआई कॉल किया जाता है, तो Edge Microgateway यह देखता है कि एपीआई का बेसपाथ,
edgemicro_*प्रॉक्सी के बेसपाथ से मेल खाता है या नहीं. इस प्रॉक्सी को उस पासकोड या टोकन के लिए मंज़ूरी मिली होती है.
Apigee कम्यूनिटी पर, When using the edgemicro gateway in the products which url needs whitelisting in the products used under resources? भी देखें.
फ़िलहाल, सिर्फ़ Apigee का डिफ़ॉल्ट SSL सर्टिफ़िकेट इस्तेमाल किया जा सकता है. फ़िलहाल, कस्टम एसएसएल सर्टिफ़िकेट इस्तेमाल नहीं किए जा सकते.
समस्या हल करने के तरीके:
अगर आपको कस्टम (Apigee का डिफ़ॉल्ट नहीं) एसएसएल सर्टिफ़िकेट का इस्तेमाल करना है, तो आपके पास ये विकल्प हैं:
-
नॉन-एसएसएल
jwt_public_keyएंडपॉइंट का इस्तेमाल करें.http://{org}-{env}.apigee.net/edgemicro-auth/publicKeyका इस्तेमाल करने के लिए, Edge Microgateway कॉन्फ़िगरेशन फ़ाइल में बदलाव करें -या- -
Edge Microgateway शुरू करने से पहले, इस एनवायरमेंट वैरिएबल को सेट करें: export
NODE_TLS_REJECT_UNAUTHORIZED ="0"
Apigee कम्यूनिटी पर, एसएसएल सर्टिफ़िकेट पर Edge Micro को इंस्टॉल करने से जुड़ी गड़बड़ियों की पुष्टि करें लेख भी पढ़ें.
edgemicro-auth प्रॉक्सी डिप्लॉय करती है. इसके लिए, संगठन के एडमिन के क्रेडेंशियल ज़रूरी होते हैं.आपके पास अपने टोकन का इस्तेमाल करने का विकल्प है. हालांकि, इसके लिए आपको सबसे पहले Edge Microgateway के लिए, पहले से मौजूद अनुमति देने की सुविधा बंद करनी होगी. ऐसा करने के लिए:
- Edge Microgateway के लिए कॉन्फ़िगरेशन फ़ाइल खोलें.
-
ओएयूटीएच की दोनों सेटिंग को इस तरह से बदलकर सही पर सेट करें:
oauth:
    allowNoAuthorization: true
    allowInvalidAuthorization: true
edgemicro start -o [org] -e [env] -k [key] -s [secret]जांच और डीबग करना
- लोड टेस्टिंग के दौरान, "बहुत ज़्यादा फ़ाइलें खुली हैं" गड़बड़ियों को कैसे रोका जा सकता है?
-
कुछ मामलों में, आपका सिस्टम ऐसी स्थिति में पहुंच सकता है जहां बहुत ज़्यादा फ़ाइल कनेक्शन खुले हों. इससे Edge Micro क्रैश हो सकता है. डिफ़ॉल्ट लॉगिंग के लिए, Microgateway के ज़रिए आने-जाने वाले लेन-देन के लिए दो एचटीटीपी कनेक्शन ज़रूरी होते हैं.
Apigee, टेस्टिंग और बेंचमार्किंग के लिए, आपके सिस्टम के ulimit कमांड को असीमित पर सेट करने का सुझाव देता है:
ulimit -n unlimited. Apigee कम्यूनिटी पर, लोड टेस्टिंग के दौरान Edge Microgateway से जुड़ी गड़बड़ी भी देखें. - तेज़ी से डेवलपमेंट और डीबग करने के लिए सुझाव
-
अगर Edge Microgateway के लिए प्लगिन डेवलप किए जा रहे हैं, तो आपको पता चल सकता है कि तेज़ी से डेवलपमेंट करने की सुविधा सीमित है.
फ़िलहाल, यहां कुछ सुझाव दिए गए हैं:
- Edge Microgateway शुरू करने के लिए, EDGEMICRO_KEY और EDGEMICRO_SECRET एनवायरमेंट वैरिएबल सेट किए जा सकते हैं. इनकी वैल्यू, Microgateway को शुरू करने के लिए ज़रूरी कुंजी/सीक्रेट पेयर होती है. इससे आपको कमांड लाइन में कुंजी/सीक्रेट डाले बिना Edge Microgateway शुरू करने की अनुमति मिलती है. Edge Microgateway के दस्तावेज़ों में, एनवायरमेंट वैरिएबल सेट करने के बारे में जानकारी भी देखें.
-
कमांड टर्मिनल में ज़्यादा आउटपुट देखने के लिए, Edge Microgateway को डीबग मोड में शुरू करें:
DEBUG=* edgemicro start -o [org] -e [env] -k [key] -s [secret]
कारोबार और लाइसेंस
- Apigee-127 और Edge Microgateway के सहायता मॉडल के बीच क्या संबंध है?
-
Apigee-127 एक ओपन सोर्स सॉफ़्टवेयर प्रोजेक्ट है. यह ओपन सोर्स मॉडल में काम करता है. इसका मतलब है कि GitHub प्रोजेक्ट में समस्याएं बताई जा सकती हैं. साथ ही, किसी समस्या को ठीक करने के लिए पुल का अनुरोध किया जा सकता है. Apigee-127 को Apigee के साथ किसी सॉफ़्टवेयर लाइसेंस समझौते की ज़रूरत नहीं होती है.
वहीं दूसरी ओर, Edge Microgateway एक एंटरप्राइज़ प्रॉडक्ट है. Apigee के खरीदारों के लिए, Apigee इसका इस्तेमाल कर सकता है. इसका मतलब है कि Apigee के ग्राहक, Google Cloud Apigee Edge की सहायता टीम का इस्तेमाल करके, सहायता टिकट बना सकते हैं, सुविधाओं के लिए अनुरोध कर सकते हैं, और गड़बड़ी की रिपोर्ट भेज सकते हैं.