

الإصدار 4.18.05 من Edge for Private Cloud
يوضّح القسم تثبيت وحدة الدخول المُوحّد في Edge وضبطها كيفية تثبيت وحدة الدخول المُوحّد في Edge وضبطها لاستخدام بروتوكول HTTP على المنفذ 9099، كما هو محدّد في السمة التالية في ملف الإعداد:
SSO_TOMCAT_PROFILE=DEFAULT
بدلاً من ذلك، يمكنك ضبط SSO_TOMCAT_PROFILE على إحدى القيم التالية لتفعيل الوصول عبر HTTPS:
- SSL_PROXY: لضبط
apigee-ssoفي وضع الخادم الوكيل، ما يعني أنّك ثبّتّ جهاز موازنة الحمل أمامapigee-ssoوأنهيت بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل. بعد ذلك، عليك تحديد المنفذ المستخدَم فيapigee-ssoللطلبات الواردة من جهاز موازنة الحمل. - SSL_TERMINATION: تفعيل الوصول إلى بروتوكول أمان طبقة النقل (TLS) إلى
apigee-sso، وحدة الدخول المُوحَّد (SSO) في Edge، على المنفذ الذي تختاره. يجب تحديد مخزن مفاتيح لهذا الوضع يحتوي على شهادة موقَّعة من قِبل هيئة إصدار الشهادات. لا يمكنك استخدام شهادة موقَّعة ذاتيًا.
يمكنك اختيار تفعيل HTTPS في وقت تثبيت apigee-sso وضبطه في البداية، أو يمكنك تفعيله لاحقًا.
يؤدي تفعيل وصول HTTPS إلى apigee-sso باستخدام أي من الوضعَين إلى إيقاف وصول HTTP. وهذا يعني أنّه لا يمكنك الوصول إلى apigee-sso باستخدام HTTP وHTTPS في الوقت نفسه.
تفعيل وضع SSL_PROXY
في وضع SSL_PROXY، يستخدم نظامك جهاز موازنة الحمل أمام وحدة الدخول المُوحَّد (SSO) في Edge وينهي بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل. في الشكل التالي، ينهي جهاز موازنة الحمل بروتوكول أمان طبقة النقل (TLS) على المنفذ 443، ثم يعيد توجيه الطلبات إلى وحدة Edge SSO على المنفذ 9099:
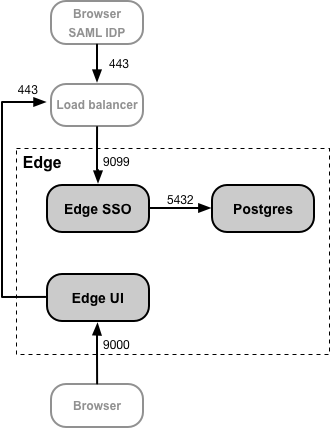
في هذه الإعدادات، يمكنك الوثوق بالاتصال من جهاز موازنة الحمل إلى وحدة الدخول المُوحَّد (SSO) في Edge، لذلك ليست هناك حاجة إلى استخدام بروتوكول أمان طبقة النقل (TLS) لهذا الاتصال. ومع ذلك، يجب الآن على الكيانات الخارجية، مثل موفِّر الهوية (IDP) عبر SAML، الوصول إلى وحدة الدخول المُوحَّد (SSO) في Edge على المنفذ 443، وليس على المنفذ غير المحمي 9099.
السبب وراء ضبط وحدة Edge SSO في وضع SSL_PROXY هو أنّ وحدة Edge SSO
تنشئ تلقائيًا عناوين URL لإعادة التوجيه يستخدمها موفِّر الهوية خارجيًا كجزء من عملية المصادقة.
لذلك، يجب أن تحتوي عناوين URL لإعادة التوجيه هذه على رقم المنفذ الخارجي في جهاز موازنة الحمل، وهو 443 في هذا المثال، وليس المنفذ الداخلي في وحدة Edge SSO، وهو 9099.
ملاحظة: ليس عليك إنشاء شهادة ومفتاح بروتوكول أمان طبقة النقل (TLS) لوضع SSL_PROXY لأنّ الاتصال من جهاز موازنة الحمل إلى وحدة الدخول المُوحَّد (SSO) في Edge يستخدم بروتوكول HTTP.
لضبط وحدة Edge SSO لوضع SSL_PROXY:
- أضِف الإعدادات التالية إلى ملف الإعداد:
# Enable SSL_PROXY mode.
SSO_TOMCAT_PROFILE=SSL_PROXY

# Specify the apigee-sso port, typically between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9099

# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- اضبط وحدة الدخول المُوحَّد (SSO) في Edge:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- عدِّل إعدادات موفِّر الهوية لإرسال طلب HTTPS على المنفذ 443 من جهاز موازنة الحمل للوصول إلى Edge SSO. لمزيد من المعلومات، يُرجى الاطّلاع على ضبط موفِّر الهوية عبر SAML.
- عدِّل إعدادات واجهة مستخدم Edge لبروتوكول HTTPS من خلال ضبط السمات التالية في ملف الإعداد:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
بعد ذلك، حدِّث واجهة مستخدم Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-ui configure-sso -f configFile
لمزيد من المعلومات، يُرجى الاطّلاع على تفعيل SAML في واجهة مستخدم Edge.
- إذا ثبّتّ بوابة خدمات مطوّري Apigee (أو ببساطة، البوابة)، عدِّلها لاستخدام HTTPS للوصول إلى Edge SSO. لمزيد من المعلومات، يُرجى الاطّلاع على ضبط البوابة لاستخدام SAML للتواصل مع Edge.
تفعيل وضع SSL_TERMINATION
بالنسبة إلى وضع "SSL_TERMINATION"، يجب:
- أنشِئ شهادة ومفتاحًا لبروتوكول أمان طبقة النقل (TLS) وخزِّنهما في ملف تخزين مفاتيح. لا يمكنك استخدام شهادة موقَّعة ذاتيًا. يجب إنشاء شهادة من مرجع تصديق.
- تعديل إعدادات الضبط لـ "
apigee-sso."
لإنشاء ملف تخزين مفاتيح من الشهادة والمفتاح:
- أنشئ دليلاً لملف JKS:
sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- انتقِل إلى الدليل الجديد:
cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- أنشئ ملف JKS يحتوي على الشهادة والمفتاح. يجب تحديد مخزن مفاتيح لهذا الوضع يحتوي على شهادة موقَّعة من هيئة إصدار الشهادات (CA). لا يمكنك استخدام شهادة موقَّعة ذاتيًا. للحصول على مثال على إنشاء ملف JKS، يُرجى الاطّلاع على ضبط بروتوكول أمان طبقة النقل (TLS)/طبقة المقابس الآمنة (SSL) لـ Edge On Premises.
- اجعل ملف JKS مملوكًا للمستخدم "apigee":
sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
لضبط وحدة Edge SSO:
- أضِف الإعدادات التالية إلى ملف الإعداد:
# Enable SSL_TERMINATION mode.
SSO_TOMCAT_PROFILE=SSL_TERMINATION

# Specify the path to the keystore file.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks

SSO_TOMCAT_KEYSTORE_ALIAS=sso

# The password specified when you created the keystore.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword

# Specify the HTTPS port number between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- اضبط وحدة الدخول المُوحَّد (SSO) في Edge:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- عدِّل إعدادات موفِّر الهوية (IDP) لإرسال طلب HTTPS الآن على المنفذ 9443 من جهاز موازنة الحمل للوصول إلى Edge SSO. لمزيد من المعلومات، يُرجى الاطّلاع على ضبط موفِّر الهوية عبر SAML.
- عدِّل إعدادات واجهة مستخدم Edge لبروتوكول HTTPS من خلال ضبط السمات التالية:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
لمزيد من المعلومات، يُرجى الاطّلاع على تفعيل SAML في واجهة مستخدم Edge.
- إذا ثبّتّ بوابة خدمات المطوّرين، عليك تعديلها لاستخدام بروتوكول HTTPS للوصول إلى Edge SSO. لمزيد من المعلومات، يُرجى الاطّلاع على ضبط بوابة خدمات المطوّرين لاستخدام SAML للتواصل مع Edge.
ضبط SSO_TOMCAT_PROXY_PORT عند استخدام وضع SSL_TERMINATION
قد يكون لديك جهاز موازنة الحمل أمام وحدة Edge SSO التي تنهي بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل، ولكن يمكنك أيضًا تفعيل بروتوكول أمان طبقة النقل (TLS) بين جهاز موازنة الحمل وEdge SSO. في الشكل أعلاه
لوضع SSL_PROXY، يعني هذا أنّ الاتصال من جهاز موازنة الحمل إلى Edge SSO يستخدم
بروتوكول أمان طبقة النقل (TLS).
في هذا السيناريو، يمكنك ضبط بروتوكول أمان طبقة النقل (TLS) على Edge SSO تمامًا كما فعلت أعلاه في وضع
SSL_TERMINATION. ومع ذلك، إذا كان جهاز موازنة الحمل يستخدم رقم منفذ TLS مختلفًا عن رقم منفذ TLS الذي تستخدمه خدمة الدخول الموحّد في Edge، يجب أيضًا تحديد السمة SSO_TOMCAT_PROXY_PORT في ملف الإعداد. على سبيل المثال:
- يُنهي جهاز موازنة الحمل بروتوكول أمان طبقة النقل (TLS) على المنفذ 443
- تنهي Edge SSO بروتوكول أمان طبقة النقل (TLS) على المنفذ 9443
تأكَّد من تضمين الإعداد التالي في ملف الإعداد:
# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
اضبط موفِّر الهوية وواجهة مستخدم Edge لإجراء طلبات HTTPS على المنفذ 443.