

Edge for Private Cloud v4.19.01
デフォルトでは、新しい Edge エクスペリエンスには、新しい Edge エクスペリエンス ノードの IP アドレスまたは DNS 名とポート 3001 を使用して HTTP 経由でアクセスします。次に例を示します。
http://newue_IP:3001
または、次の形式でアクセスできるように、新しい Edge エクスペリエンスへの TLS アクセスを構成することもできます。
https://newue_IP:3001
TLS の要件
新しい Edge エクスペリエンスは TLS v1.2 のみをサポートしています。新しい Edge エクスペリエンスで TLS を有効にする場合、ユーザーは TLS v1.2 と互換性のあるブラウザを使用して新しい Edge エクスペリエンスに接続する必要があります。
TLS 構成プロパティ
次のコマンドを実行して、新しい Edge エクスペリエンスの TLS を構成します。
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
ここで、configFile は、新しい Edge エクスペリエンスのインストールに使用した構成ファイルです。
このコマンドを実行する前に、構成ファイルを編集して、TLS を制御する必要なプロパティを設定する必要があります。次の表に、新しい Edge エクスペリエンスの TLS の構成に使用するプロパティを示します。
| プロパティ | 説明 | 必須かどうか |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
新しい Edge エクスペリエンスへのアクセスに使用するプロトコル(「http」または「https」)を設定します。デフォルト値は「http」です。TLS を有効にするには、https に設定します。 MANAGEMENT_UI_SCHEME=https |
○ |
MANAGEMENT_UI_TLS_OFFLOAD
|
「n」の場合、新しい Edge エクスペリエンスへの TLS リクエストが新しい Edge エクスペリエンスで終了することを指定します。 「y」の場合、新しい Edge エクスペリエンスへの TLS リクエストがロードバランサで終了し、ロードバランサが HTTP を使用してリクエストを新しい Edge エクスペリエンスに転送することを指定します。 ロードバランサで TLS を終端する場合でも、新しい Edge エクスペリエンスは元のリクエストが TLS 経由で送信されたことを認識する必要があります。たとえば、一部の Cookie には Secure フラグが設定されています。
MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
○ |
MANAGEMENT_UI_TLS_KEY_FILE
|
MANAGEMENT_UI_TLS_OFFLOAD=n の場合、TLS 鍵ファイルと証明書ファイルの絶対パスを指定します。ファイルは、パスフレーズのない PEM ファイルとしてフォーマットし、apigee ユーザーが所有する必要があります。これらのファイルの推奨される場所は次のとおりです。
/opt/apigee/customer/application/edge-management-ui このディレクトリが存在しない場合は作成します。
|
MANAGEMENT_UI_TLS_OFFLOAD=n の場合は「はい」
|
MANAGEMENT_UI_PUBLIC_URIS
|
このプロパティは、構成ファイルの他のプロパティに基づいて設定します。次に例を示します。 MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT ここで
これらのプロパティの詳細については、新しい Edge エクスペリエンスのインストールをご覧ください。
|
○ |
SHOEHORN_SCHEME
|
新しい Edge エクスペリエンスをインストールする前に、まず shoehorn と呼ばれるベースの Edge UI をインストールします。インストール構成ファイルでは、次のプロパティを使用して、ベース Edge UI へのアクセスに使用するプロトコル「http」を指定します。 SHOEHORN_SCHEME=http ベースの Edge UI は TLS をサポートしていないため、新しい Edge エクスペリエンスで TLS を有効にしても、このプロパティは「http」に設定する必要があります。 |
はい。http に設定します。 |
TLS の構成
新しい Edge エクスペリエンスへの TLS アクセスを構成するには:
パスフレーズなしの PEM ファイルとして TLS 証明書と鍵を生成します。次に例を示します。
mykey.pem
mycert.pem
TLS 証明書と鍵を生成する方法は数多くあります。たとえば、次のコマンドを実行して、署名されていない証明書と鍵を生成できます。
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- 鍵ファイルと証明書ファイルを
/opt/apigee/customer/application/edge-management-uiディレクトリにコピーします。このディレクトリが存在しない場合は作成します。 証明書と鍵が「apigee」ユーザーによって所有されていることを確認します。
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
新しい Edge エクスペリエンスのインストールに使用した構成ファイルを編集して、次の TLS プロパティを設定します。
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge experience:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
次のコマンドを実行して TLS を構成します。
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
ここで、configFile は構成ファイルの名前です。
このスクリプトは、新しい Edge エクスペリエンスを再起動します。
次のコマンドを実行して、shoehorn を設定して再起動します。
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
再起動後、新しい Edge エクスペリエンスは HTTPS 経由のアクセスをサポートします。TLS を有効にした後に新しい Edge エクスペリエンスにログインできない場合は、ブラウザのキャッシュをクリアして、もう一度ログインしてみてください。
ロードバランサで TLS が終端する場合の新しい Edge エクスペリエンスを構成する
リクエストを新しい Edge エクスペリエンスに転送するロードバランサがある場合は、ロードバランサで TLS 接続を終端し、ロードバランサから HTTP 経由で新しい Edge エクスペリエンスにリクエストを転送できます。
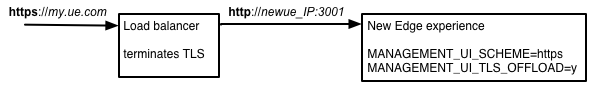
この構成はサポートされていますが、ロードバランサと新しい Edge エクスペリエンスを適切に構成する必要があります。
TLS がロードバランサで終端する場合に、新しい Edge エクスペリエンスを構成するには:
新しい Edge エクスペリエンスのインストールに使用した構成ファイルを編集して、次の TLS プロパティを設定します。
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge experience.
# The load balancer and the New Edge experience must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the New Edge experience:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
MANAGEMENT_UI_TLS_OFFLOAD=yを設定する場合は、MANAGEMENT_UI_TLS_KEY_FILEとMANAGEMENT_UI_TLS_CERT_FILE.を省略します。新しい Edge エクスペリエンスへのリクエストは HTTP 経由で送信されるため、これらは無視されます。次のコマンドを実行して TLS を構成します。
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
ここで、configFile は構成ファイルの名前です。
スクリプトによって新しい Edge エクスペリエンスが再起動されます。
次のコマンドを実行して、shoehorn を設定して再起動します。
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
再起動後、新しい Edge エクスペリエンスは HTTPS 経由のアクセスをサポートします。TLS を有効にした後に新しい Edge エクスペリエンスにログインできない場合は、ブラウザのキャッシュをクリアして、もう一度ログインしてみてください。
新しい Edge エクスペリエンスで TLS を無効にする
新しい Edge エクスペリエンスで TLS を無効にするには:
新しい Edge エクスペリエンスのインストールに使用した構成ファイルを編集して、次の TLS プロパティを設定します。
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge experience.
MANAGEMENT_UI_IP=newue_IP_DNS
次のコマンドを実行して TLS を無効にします。
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
ここで、configFile は構成ファイルの名前です。
スクリプトによって新しい Edge エクスペリエンスが再起動されます。
次のコマンドを実行して、shoehorn を設定して再起動します。
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
これで、HTTP 経由で新しい Edge エクスペリエンスにアクセスできるようになりました。TLS を無効にした後に新しい Edge エクスペリエンスにログインできない場合は、ブラウザ キャッシュをクリアして、もう一度ログインしてみてください。