

Edge for Private Cloud v4.19.01
Menginstal dan mengonfigurasi SSO Edge menjelaskan cara menginstal dan mengonfigurasi modul SSO Edge untuk menggunakan HTTP di port 9099, seperti yang ditentukan oleh properti berikut dalam file konfigurasi Edge:
SSO_TOMCAT_PROFILE=DEFAULT
Atau, Anda dapat menetapkan SSO_TOMCAT_PROFILE ke salah satu nilai berikut untuk mengaktifkan akses HTTPS:
- SSL_PROXY - Mengonfigurasi
apigee-sso, modul SSO Edge, dalam mode proxy, yang berarti Anda telah menginstal load balancer di depanapigee-ssodan menghentikan TLS pada load balancer. Kemudian, Anda menentukan port yang digunakan diapigee-ssountuk permintaan dari load balancer. - SSL_TERMINATION - Mengaktifkan akses TLS ke
apigee-ssopada port pilihan Anda. Anda harus menentukan keystore untuk mode ini yang berisi sertifikat yang ditandatangani oleh CA. Anda tidak dapat menggunakan sertifikat yang ditandatangani sendiri.
Anda dapat memilih untuk mengaktifkan HTTPS saat pertama kali menginstal dan mengonfigurasi
apigee-sso, atau Anda dapat mengaktifkannya nanti.
Mengaktifkan akses HTTPS ke apigee-sso menggunakan salah satu mode akan menonaktifkan akses HTTP. Artinya, Anda tidak dapat mengakses apigee-sso menggunakan HTTP dan HTTPS
secara bersamaan.
Mengaktifkan mode SSL_PROXY
Dalam mode SSL_PROXY, sistem Anda
menggunakan load balancer di depan modul SSO Edge dan menghentikan TLS pada load balancer. Pada
gambar berikut, load balancer menghentikan TLS di port 443, lalu meneruskan permintaan ke
modul SSO Edge di port 9099:
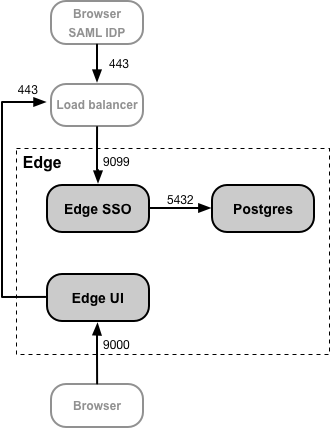
Dalam konfigurasi ini, Anda memercayai koneksi dari load balancer ke modul SSO Edge, sehingga tidak perlu menggunakan TLS untuk koneksi tersebut. Namun, entity eksternal, seperti IDP SAML, kini harus mengakses modul SSO Edge di port 443, bukan di port 9099 yang tidak dilindungi.
Alasan untuk mengonfigurasi modul Edge SSO dalam mode SSL_PROXY adalah karena modul Edge SSO
membuat URL pengalihan secara otomatis yang digunakan secara eksternal oleh IDP sebagai bagian dari proses autentikasi.
Oleh karena itu, URL pengalihan ini harus berisi nomor port eksternal di load balancer, 443 dalam
contoh ini, dan bukan port internal di modul Edge SSO, 9099.
Untuk mengonfigurasi modul SSO Edge untuk mode SSL_PROXY:
- Tambahkan setelan berikut ke file konfigurasi Anda:
# Enable SSL_PROXY mode.
SSO_TOMCAT_PROFILE=SSL_PROXY

# Specify the apigee-sso port, typically between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9099

# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- Konfigurasi modul SSO Edge:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- Perbarui konfigurasi IDP Anda untuk membuat permintaan HTTPS di port 443 load balancer guna mengakses SSO Edge. Lihat Mengonfigurasi IDP SAML Anda untuk mengetahui informasi selengkapnya.
- Perbarui konfigurasi UI Edge Anda untuk HTTPS dengan menetapkan properti berikut dalam file konfigurasi:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
Kemudian, update Edge UI:
/opt/apigee/apigee-service/bin/apigee-service edge-ui configure-sso -f configFile
Lihat Mengaktifkan SAML di Edge UI untuk mengetahui informasi selengkapnya.
- Jika Anda menginstal portal Layanan Developer Apigee (atau cukup, portal), update portal tersebut untuk menggunakan HTTPS guna mengakses Edge SSO. Untuk mengetahui informasi selengkapnya, lihat Mengonfigurasi portal agar menggunakan SAML untuk berkomunikasi dengan Edge
Mengaktifkan mode SSL_TERMINATION
Untuk mode SSL_TERMINATION, Anda harus:
- Buat sertifikat dan kunci TLS, lalu simpan dalam file keystore. Anda tidak dapat menggunakan sertifikat yang ditandatangani sendiri. Anda harus membuat sertifikat dari CA.
- Memperbarui setelan konfigurasi untuk
apigee-sso.
Untuk membuat file keystore dari sertifikat dan kunci Anda:
- Buat direktori untuk file JKS:
sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- Ubah ke direktori baru:
cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- Buat file JKS yang berisi sertifikat dan kunci. Anda harus menentukan keystore untuk mode ini yang berisi sertifikat yang ditandatangani oleh CA. Anda tidak dapat menggunakan sertifikat yang ditandatangani sendiri. Untuk contoh pembuatan file JKS, lihat Mengonfigurasi TLS/SSL untuk Edge On Premises.
- Buat file JKS yang dimiliki oleh pengguna "apigee":
sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
Untuk mengonfigurasi modul Edge SSO:
- Tambahkan setelan berikut ke file konfigurasi Anda:
# Enable SSL_TERMINATION mode.
SSO_TOMCAT_PROFILE=SSL_TERMINATION

# Specify the path to the keystore file.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks

SSO_TOMCAT_KEYSTORE_ALIAS=sso

# The password specified when you created the keystore.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword

# Specify the HTTPS port number between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- Konfigurasi modul SSO Edge:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- Perbarui konfigurasi IDP Anda untuk membuat permintaan HTTPS di port 9443 load balancer guna mengakses SSO Edge. Pastikan tidak ada layanan lain yang menggunakan port ini. Untuk mengetahui informasi selengkapnya, lihat Mengonfigurasi IDP SAML Anda.
- Perbarui konfigurasi Edge UI Anda untuk HTTPS dengan menetapkan properti berikut:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
Lihat Mengaktifkan SAML di Edge UI untuk mengetahui informasi selengkapnya.
- Jika Anda menginstal portal Layanan Developer, update portal tersebut agar menggunakan HTTPS untuk mengakses SSO Edge. Untuk mengetahui informasi selengkapnya, lihat Mengonfigurasi portal Layanan Developer agar menggunakan SAML untuk berkomunikasi dengan Edge.
Menetapkan SSO_TOMCAT_PROXY_PORT saat menggunakan mode SSL_TERMINATION
Anda mungkin memiliki load balancer di depan modul Edge SSO yang menghentikan TLS pada load
balancer, tetapi juga mengaktifkan TLS antara load balancer dan Edge SSO. Pada gambar di atas
untuk mode SSL_PROXY, ini berarti koneksi dari load balancer ke Edge SSO menggunakan
TLS.
Dalam skenario ini, Anda mengonfigurasi TLS di Edge SSO seperti yang Anda lakukan di atas untuk
mode SSL_TERMINATION. Namun, jika load balancer menggunakan nomor port TLS yang berbeda dengan yang digunakan Edge SSO untuk TLS, Anda juga harus menentukan properti SSO_TOMCAT_PROXY_PORT dalam file konfigurasi. Contoh:
- Load balancer menghentikan TLS di port 443
- Edge SSO menghentikan TLS pada port 9443
Pastikan untuk menyertakan setelan berikut dalam file konfigurasi:
# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
Konfigurasikan IDP dan UI Edge untuk membuat permintaan HTTPS di port 443.