

Edge para nube privada v4.19.01
De forma predeterminada, cuando un usuario sale de la IU de Edge, esta borra las cookies de la sesión del usuario. Borrar las cookies requiere que el usuario vuelva a acceder la próxima vez que quiera acceder a la IU de Edge. Si implementaste un entorno de inicio de sesión único, el usuario aún podrá acceder a cualquier otro servicio con sus credenciales de inicio de sesión único.
Sin embargo, es posible que quieras que, cuando un usuario salga de un servicio, se cierre su sesión en todos los servicios. En este caso, puedes configurar tu IdP para que admita el cierre de sesión único.
Para configurar el IDP, necesitas la siguiente información sobre la IU de Edge:
- La URL de salida única para la IU de Edge: Esta URL tiene el siguiente formato:
http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
O bien, si habilitaste TLS en
apigee-sso, haz lo siguiente:https://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
- La entidad emisora del proveedor de servicios: El valor de la IU de Edge es
apigee-saml-login-opdk. - El certificado del IdP de SAML: En
Instala y configura el SSO de Edge, creaste un
certificado del IdP de SAML llamado
selfsigned.crty lo guardaste en/opt/apigee/customer/application/apigee-sso/saml/. Según tu IdP, debes usar ese mismo certificado para configurar el cierre de sesión único.
Por ejemplo, si usas OKTA como proveedor de servicios, en la configuración de SAML de tu aplicación, haz lo siguiente:
- En tu aplicación de OKTA, selecciona Show Advanced Settings.
- Selecciona Permitir que la aplicación inicie el cierre de sesión único.
- Ingresa la URL de cierre de sesión único para la IU de Edge como se muestra arriba.
- Ingresa la entidad emisora del SP (entidad emisora del proveedor de servicios).
- En Certificado de firma, sube el
certificado TLS de
/opt/apigee/customer/application/apigee-sso/saml/selfsigned.crt. En la siguiente imagen, se muestra esta información para OKTA: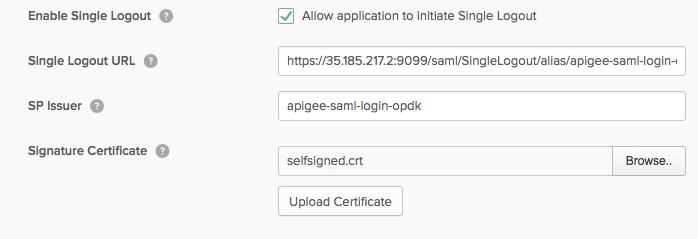
- Guarde la configuración.
La próxima vez que un usuario salga de la IU de Edge, se cerrará la sesión de todos los servicios.