Edge for Private Cloud الإصدار 4.19.01
عند تفعيل SAML، يطلب الطرف الرئيسي (مستخدم واجهة مستخدم Edge) الوصول إلى مقدّم الخدمة (الدخول الموحّد في Edge). بعد ذلك، تطلب خدمة Edge SSO تأكيد الهوية وتحصل عليه من موفِّر هوية (IDP) SAML، وتستخدم هذا التأكيد لإنشاء رمز OAuth2 المميّز المطلوب للوصول إلى واجهة مستخدم Edge. بعد ذلك، تتم إعادة توجيه المستخدم إلى واجهة مستخدم Edge.
يتوافق Edge مع العديد من موفّري الهوية، بما في ذلك Okta وMicrosoft Active Directory Federation Services (ADFS). للحصول على معلومات حول ضبط خدمات اتحاد Active Directory لاستخدامها مع Edge، يُرجى الاطّلاع على ضبط Edge كطرف معتمد في موفِّر الهوية لخدمات اتحاد Active Directory. بالنسبة إلى Okta، يُرجى الاطّلاع على القسم التالي.
لضبط موفِّر هوية SAML، يتطلّب Edge عنوان بريد إلكتروني لتحديد هوية المستخدم. لذلك، يجب أن يعرض موفّر الهوية عنوان بريد إلكتروني كجزء من تأكيد الهوية.
بالإضافة إلى ذلك، قد تحتاج إلى بعض أو كل ما يلي:
| الإعداد | الوصف |
|---|---|
| عنوان URL للبيانات الوصفية |
قد يتطلّب موفِّر هوية SAML عنوان URL للبيانات الوصفية للدخول المُوحَّد في Edge. يكون عنوان URL للبيانات الوصفية على النحو التالي: protocol://apigee_sso_IP_DNS:port/saml/metadata على سبيل المثال: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| عنوان URL لخدمة Assertion Consumer Service |
يمكن استخدامها كعنوان URL لإعادة التوجيه إلى Edge بعد أن يُدخل المستخدم بيانات اعتماد موفِّر الهوية (IDP)، بالشكل التالي: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk على سبيل المثال: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
عنوان URL لتسجيل الخروج الموحّد |
يمكنك ضبط Edge SSO لإتاحة تسجيل الخروج الموحّد. يُرجى الاطّلاع على ضبط تسجيل الخروج الموحّد من واجهة مستخدم Edge لمزيد من المعلومات. يظهر عنوان URL لتسجيل الخروج الموحّد في Edge SSO بالشكل التالي: protocol://apigee_sso_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk على سبيل المثال: http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
رقم تعريف كيان مقدِّم الخدمة (أو معرّف الموارد المنتظم للجمهور) |
بالنسبة إلى Edge SSO: apigee-saml-login-opdk |
ضبط إعدادات Okta
لضبط Okta:
- سجِّل الدخول إلى Okta.
- انقر على التطبيقات، ثم اختَر تطبيق SAML.
- انقر على علامة التبويب المهام لإضافة أي مستخدمين إلى التطبيق. سيتمكّن هؤلاء المستخدمون من تسجيل الدخول إلى واجهة مستخدم Edge وإجراء طلبات بيانات من واجهة برمجة تطبيقات Edge. ومع ذلك، يجب أولاً إضافة كل مستخدم إلى مؤسسة Edge وتحديد دور المستخدم. يُرجى الاطّلاع على تسجيل مستخدمي Edge الجدد لمزيد من المعلومات.
- اختَر علامة التبويب تسجيل الدخول للحصول على عنوان URL للبيانات الوصفية الخاصة بموفِّر الهوية. احفظ عنوان URL هذا لأنّك ستحتاجه لضبط إعدادات Edge.
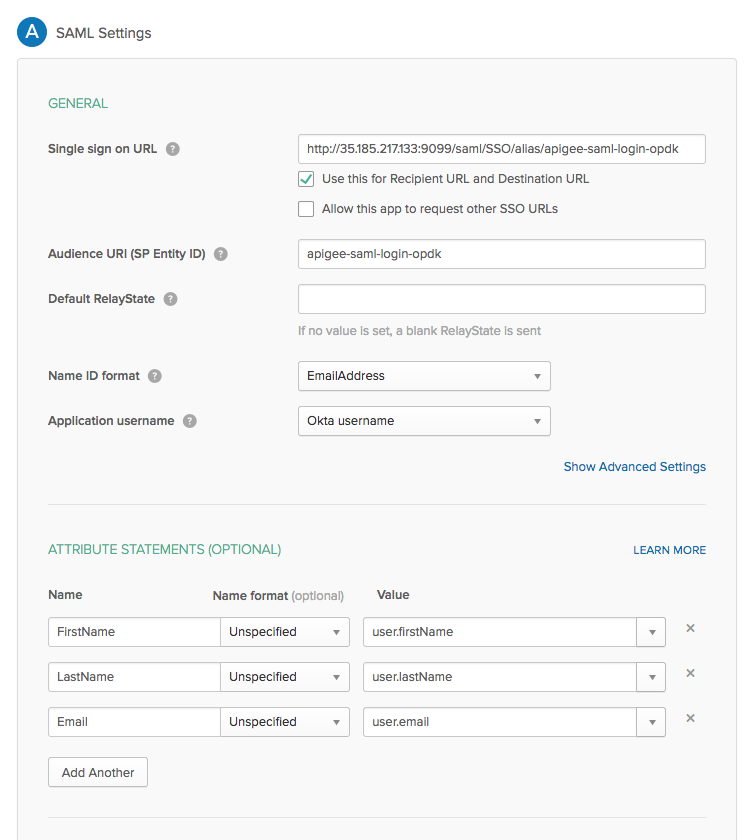
- اختَر علامة التبويب عام لضبط تطبيق Okta، كما هو موضّح في الجدول أدناه:
| الإعداد | الوصف |
|---|---|
| عنوان URL للدخول المُوحَّد | تحدِّد عنوان URL لإعادة التوجيه إلى Edge لاستخدامه بعد أن يُدخل المستخدم بيانات اعتماد Okta. يكون عنوان URL هذا على الشكل التالي:
http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk إذا كنت تخطّط لتفعيل بروتوكول أمان طبقة النقل (TLS) على https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk حيث apigee_sso_IP_DNS هو عنوان IP أو اسم نظام أسماء النطاقات (DNS) للعقدة التي تستضيف يُرجى العِلم أنّ عنوان URL هذا حسّاس لحالة الأحرف ويجب أن يظهر SSO بأحرف لاتينية كبيرة. إذا كان لديك جهاز موازنة الحمل أمام |
| استخدِم هذا الخيار لعنوان URL الخاص بالمستلِم وعنوان URL المقصود | ضَع علامة في مربّع الاختيار هذا. |
| معرّف الموارد المنتظم (URI) للجمهور (رقم تعريف كيان مقدِّم الخدمة) | ضبط الخيار على "apigee-saml-login-opdk" |
| Default RelayState | يمكنك ترك هذا الحقل فارغًا. |
| تنسيق معرّف الاسم | حدِّد قيمة EmailAddress. |
| اسم مستخدم التطبيق | حدِّد قيمة Okta username. |
| بيانات السمات (اختيارية) | حدِّد FirstName وLastName وEmail كما هو موضّح في الصورة أدناه. |
من المفترض أن يظهر مربّع حوار إعدادات SAML على النحو التالي بعد الانتهاء: