

Edge for Private Cloud الإصدار 4.19.01
بشكل تلقائي، يمكنك الوصول إلى تجربة Edge الجديدة عبر بروتوكول HTTP باستخدام عنوان IP أو اسم نظام أسماء النطاقات لعقدة تجربة Edge الجديدة والمنفذ 3001. على سبيل المثال:
http://newue_IP:3001
بدلاً من ذلك، يمكنك ضبط وصول بروتوكول أمان طبقة النقل (TLS) إلى تجربة Edge الجديدة حتى تتمكّن من الوصول إليها على النحو التالي:
https://newue_IP:3001
متطلبات بروتوكول أمان طبقة النقل (TLS)
لا تتوافق تجربة Edge الجديدة إلا مع الإصدار 1.2 من بروتوكول أمان طبقة النقل (TLS). في حال تفعيل بروتوكول أمان طبقة النقل (TLS) في تجربة New Edge، يجب أن يتصل المستخدمون بتجربة New Edge باستخدام متصفّح متوافق مع الإصدار 1.2 من بروتوكول أمان طبقة النقل (TLS).
خصائص إعدادات بروتوكول أمان طبقة النقل (TLS)
نفِّذ الأمر التالي لضبط بروتوكول أمان طبقة النقل (TLS) لتجربة New Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
حيث configFile هو ملف الإعداد الذي استخدمته لتثبيت تجربة Edge الجديدة.
قبل تنفيذ هذا الأمر، عليك تعديل ملف الإعداد لضبط السمات اللازمة التي تتحكّم في بروتوكول أمان طبقة النقل (TLS). يوضّح الجدول التالي السمات التي تستخدمها لضبط بروتوكول أمان طبقة النقل (TLS) لتجربة New Edge:
| الموقع | الوصف | مطلوب؟ |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
لضبط البروتوكول "http" أو "https" المستخدَم للوصول إلى تجربة New Edge. القيمة التلقائية هي "http". اضبطه على "https" لتفعيل بروتوكول أمان طبقة النقل (TLS): MANAGEMENT_UI_SCHEME=https |
نعم |
MANAGEMENT_UI_TLS_OFFLOAD
|
إذا كانت القيمة "n"، يشير ذلك إلى أنّ طلبات بروتوكول أمان طبقة النقل (TLS) إلى تجربة New Edge يتم إنهاؤها
في تجربة New Edge. يجب ضبط إذا كانت القيمة "y"، يتم تحديد أنّه يتم إنهاء طلبات بروتوكول أمان طبقة النقل (TLS) إلى تجربة New Edge على جهاز موازنة الحمل، وأنّ جهاز موازنة الحمل يعيد توجيه الطلب إلى تجربة New Edge باستخدام بروتوكول HTTP. إذا أنهيت بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل، ستظل تجربة New Edge بحاجة إلى معرفة أنّ الطلب الأصلي تم إرساله عبر بروتوكول أمان طبقة النقل (TLS). على سبيل المثال، تحتوي بعض ملفات تعريف الارتباط على علامة "آمن". يجب ضبط MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
نعم |
MANAGEMENT_UI_TLS_KEY_FILE
|
إذا كانت القيمة MANAGEMENT_UI_TLS_OFFLOAD=n، يتم تحديد المسار المطلق
لملفات مفتاح بروتوكول أمان طبقة النقل (TLS) والشهادة. يجب أن تكون الملفات بتنسيق PEM بدون عبارة مرور، ويجب أن تكون مملوكة للمستخدم "apigee".
الموقع الجغرافي المقترَح لهذه الملفات هو:
/opt/apigee/customer/application/edge-management-ui إذا لم يكن هذا الدليل متوفّرًا، أنشِئه. إذا كانت قيمة |
نعم، إذا كان MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
في حال ضبط السياسة على اضبط هذه السمة استنادًا إلى السمات الأخرى في ملف الإعداد. على سبيل المثال: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT المكان:
يُرجى الاطّلاع على تثبيت تجربة Edge الجديدة لمزيد من المعلومات حول هذه السمات. في حال كان
|
نعم |
SHOEHORN_SCHEME
|
قبل تثبيت تجربة Edge الجديدة، عليك أولاً تثبيت واجهة مستخدم Edge الأساسية، والتي تُسمى shoehorn. يستخدم ملف إعداد التثبيت السمة التالية لتحديد البروتوكول "http" المستخدَم للوصول إلى واجهة مستخدم Edge الأساسية: SHOEHORN_SCHEME=http لا تتيح واجهة مستخدم Edge الأساسية بروتوكول أمان طبقة النقل (TLS)، لذا حتى عند تفعيل بروتوكول أمان طبقة النقل (TLS) في تجربة New Edge، يجب ضبط هذه السمة على "http". |
نعم، ويتم ضبطها على "http" |
إعداد بروتوكول أمان طبقة النقل (TLS)
لضبط وصول TLS إلى تجربة Edge الجديدة:
أنشئ شهادة ومفتاح بروتوكول أمان طبقة النقل (TLS) كملفات PEM بدون عبارة مرور. على سبيل المثال:
mykey.pem
mycert.pem
تتوفّر طرق متعدّدة لإنشاء شهادة ومفتاح بروتوكول أمان طبقة النقل (TLS). على سبيل المثال، يمكنك تنفيذ الأمر التالي لإنشاء شهادة ومفتاح غير موقَّعَين:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- انسخ ملفات المفاتيح والشهادات إلى دليل
/opt/apigee/customer/application/edge-management-ui. إذا لم يكن هذا الدليل متوفّرًا، أنشِئه. تأكَّد من أنّ الشهادة والمفتاح مملوكان لمستخدم "apigee":
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
عدِّل ملف الإعداد الذي استخدمته لتثبيت تجربة New Edge لضبط سمات بروتوكول أمان طبقة النقل (TLS) التالية:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge experience:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
نفِّذ الأمر التالي لضبط بروتوكول أمان طبقة النقل (TLS):
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
حيث configFile هو اسم ملف الإعداد.
يعيد النص البرمجي تشغيل تجربة New Edge.
شغِّل الأوامر التالية لإعداد shoehorn وإعادة تشغيله:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
بعد إعادة التشغيل، تتيح تجربة Edge الجديدة الوصول عبر HTTPS. إذا لم تتمكّن من تسجيل الدخول إلى تجربة Edge الجديدة بعد تفعيل بروتوكول أمان طبقة النقل (TLS)، امحُ ذاكرة التخزين المؤقت للمتصفّح وحاوِل تسجيل الدخول مرة أخرى.
ضبط تجربة New Edge عند إنهاء بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل
إذا كان لديك جهاز موازنة حمل يعيد توجيه الطلبات إلى تجربة New Edge، يمكنك اختيار إنهاء اتصال بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل، ثم جعل جهاز موازنة الحمل يعيد توجيه الطلبات إلى تجربة New Edge عبر بروتوكول HTTP:
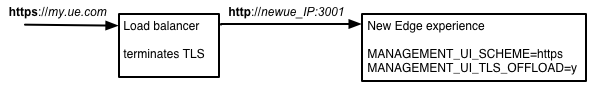
هذه الإعدادات متاحة، ولكن عليك ضبط جهاز موازنة الحمل وتجربة New Edge وفقًا لذلك.
لضبط تجربة New Edge عند إنهاء بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل:
عدِّل ملف الإعداد الذي استخدمته لتثبيت تجربة New Edge لضبط سمات بروتوكول أمان طبقة النقل (TLS) التالية:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge experience.
# The load balancer and the New Edge experience must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the New Edge experience:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
في حال ضبط
MANAGEMENT_UI_TLS_OFFLOAD=y، يجب حذفMANAGEMENT_UI_TLS_KEY_FILEوMANAGEMENT_UI_TLS_CERT_FILE.لأنّه يتم تجاهلهما بسبب ورود الطلبات إلى تجربة New Edge عبر HTTP.نفِّذ الأمر التالي لضبط بروتوكول أمان طبقة النقل (TLS):
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
حيث configFile هو اسم ملف الإعداد.
يعيد النص البرمجي تشغيل تجربة New Edge.
شغِّل الأوامر التالية لإعداد shoehorn وإعادة تشغيله:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
بعد إعادة التشغيل، تتيح تجربة Edge الجديدة الوصول عبر HTTPS. إذا لم تتمكّن من تسجيل الدخول إلى تجربة Edge الجديدة بعد تفعيل بروتوكول أمان طبقة النقل (TLS)، امحُ ذاكرة التخزين المؤقت للمتصفّح وحاوِل تسجيل الدخول مرة أخرى.
إيقاف بروتوكول أمان طبقة النقل (TLS) في تجربة New Edge
لإيقاف بروتوكول أمان طبقة النقل (TLS) في تجربة New Edge:
عدِّل ملف الإعداد الذي استخدمته لتثبيت تجربة Edge الجديدة لضبط سمة بروتوكول أمان طبقة النقل (TLS) التالية:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge experience.
MANAGEMENT_UI_IP=newue_IP_DNS
نفِّذ الأمر التالي لإيقاف بروتوكول أمان طبقة النقل (TLS):
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
حيث configFile هو اسم ملف الإعداد.
يعيد النص البرمجي تشغيل تجربة New Edge.
شغِّل الأوامر التالية لإعداد shoehorn وإعادة تشغيله:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
يمكنك الآن الوصول إلى تجربة New Edge عبر HTTP. إذا لم تتمكّن من تسجيل الدخول إلى تجربة Edge الجديدة بعد إيقاف بروتوكول أمان طبقة النقل (TLS)، امحُ ذاكرة التخزين المؤقت للمتصفّح وحاوِل تسجيل الدخول مرة أخرى.