

Edge para nube privada v4.19.01
De forma predeterminada, accedes a la nueva experiencia de Edge a través de HTTP con la dirección IP o el nombre de DNS del nodo de la nueva experiencia de Edge y el puerto 3001. Por ejemplo:
http://newue_IP:3001
Como alternativa, puedes configurar el acceso de TLS a la nueva experiencia de Edge para que puedas acceder a ella de la siguiente manera:
https://newue_IP:3001
Requisitos de TLS
La nueva experiencia de Edge solo admite TLS v1.2. Si habilitas TLS en la nueva experiencia de Edge, los usuarios deben conectarse a la nueva experiencia de Edge con un navegador compatible con TLS v1.2.
Propiedades de configuración de TLS
Ejecuta el siguiente comando para configurar TLS para la nueva experiencia de Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Donde configFile es el archivo de configuración que usaste para instalar la nueva experiencia de Edge.
Antes de ejecutar este comando, debes editar el archivo de configuración para establecer las propiedades necesarias que controlan TLS. En la siguiente tabla, se describen las propiedades que usas para configurar TLS en la nueva experiencia de Edge:
| Propiedad | Descripción | ¿Obligatorio? |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
Establece el protocolo, "http" o "https", que se usa para acceder a la nueva experiencia de Edge. El valor predeterminado es "http". Establécelo en "https" para habilitar TLS: MANAGEMENT_UI_SCHEME=https |
Sí |
MANAGEMENT_UI_TLS_OFFLOAD
|
Si es "n", especifica que las solicitudes de TLS a la nueva experiencia de Edge finalizan
en la nueva experiencia de Edge. Debes configurar Si es "y", especifica que las solicitudes de TLS a la nueva experiencia de Edge finalizan en un balanceador de cargas y que, luego, el balanceador de cargas reenvía la solicitud a la nueva experiencia de Edge con HTTP. Si finalizas la TLS en el balanceador de cargas, la nueva experiencia de Edge aún debe tener en cuenta que la solicitud original llegó a través de TLS. Por ejemplo, algunas cookies tienen configurada una marca Secure. Debes establecer MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
Sí |
MANAGEMENT_UI_TLS_KEY_FILE
|
Si es MANAGEMENT_UI_TLS_OFFLOAD=n, especifica la ruta de acceso absoluta
a los archivos de claves y certificados TLS. Los archivos deben tener el formato de archivos PEM sin
frase de contraseña y deben ser propiedad del usuario "apigee".
La ubicación recomendada para estos archivos es la siguiente:
/opt/apigee/customer/application/edge-management-ui Si ese directorio no existe, créalo. Si es |
Sí, si MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
Si es Establece esta propiedad en función de otras propiedades del archivo de configuración. Por ejemplo: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT Donde:
Consulta Instala la nueva experiencia de Edge para obtener más información sobre estas propiedades. Si
|
Sí |
SHOEHORN_SCHEME
|
Antes de instalar la nueva experiencia de Edge, primero debes instalar la IU de Edge base, llamada shoehorn. El archivo de configuración de la instalación usa la siguiente propiedad para especificar el protocolo, "http", que se usa para acceder a la IU de Edge base: SHOEHORN_SCHEME=http La IU de Edge base no admite TLS, por lo que, incluso cuando habilitas TLS en la nueva experiencia de Edge, esta propiedad debe establecerse en "http". |
Sí, y se establece en "http" |
Configura TLS
Para configurar el acceso de TLS a la nueva experiencia de Edge, haz lo siguiente:
Genera el certificado y la clave de TLS como archivos PEM sin frase de contraseña. Por ejemplo:
mykey.pem
mycert.pem
Existen muchas formas de generar un certificado y una clave de TLS. Por ejemplo, puedes ejecutar el siguiente comando para generar un certificado y una clave sin firma:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- Copia los archivos de clave y certificado en el directorio
/opt/apigee/customer/application/edge-management-ui. Si ese directorio no existe, créalo. Asegúrate de que el certificado y la clave pertenezcan al usuario "apigee":
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Edita el archivo de configuración que usaste para instalar la nueva experiencia de Edge y establecer las siguientes propiedades de TLS:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge experience:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
Ejecuta el siguiente comando para configurar TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Donde configFile es el nombre del archivo de configuración.
La secuencia de comandos reinicia la nueva experiencia de Edge.
Ejecuta los siguientes comandos para configurar y reiniciar shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Después del reinicio, la nueva experiencia de Edge admite el acceso a través de HTTPS. Si no puedes acceder a la nueva experiencia de Edge después de habilitar TLS, borra la caché del navegador y vuelve a intentarlo.
Configura la nueva experiencia de Edge cuando la finalización de TLS se produce en el balanceador de cargas
Si tienes un balanceador de cargas que reenvía solicitudes a la nueva experiencia de Edge, puedes elegir finalizar la conexión TLS en el balanceador de cargas y, luego, hacer que el balanceador de cargas reenvíe solicitudes a la nueva experiencia de Edge a través de HTTP:
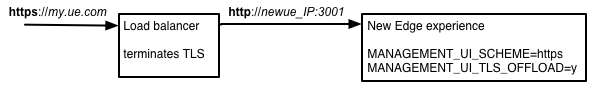
Esta configuración es compatible, pero debes configurar el balanceador de cargas y la nueva experiencia de Edge según corresponda.
Para configurar la nueva experiencia de Edge cuando TLS finaliza en el balanceador de cargas, sigue estos pasos:
Edita el archivo de configuración que usaste para instalar la nueva experiencia de Edge para establecer las siguientes propiedades de TLS:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge experience.
# The load balancer and the New Edge experience must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the New Edge experience:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
Si configuras
MANAGEMENT_UI_TLS_OFFLOAD=y, omiteMANAGEMENT_UI_TLS_KEY_FILEyMANAGEMENT_UI_TLS_CERT_FILE., ya que se ignoran porque las solicitudes a la nueva experiencia de Edge se realizan a través de HTTP.Ejecuta el siguiente comando para configurar TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Donde configFile es el nombre del archivo de configuración.
La secuencia de comandos reinicia la nueva experiencia de Edge.
Ejecuta los siguientes comandos para configurar y reiniciar shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Después del reinicio, la nueva experiencia de Edge admite el acceso a través de HTTPS. Si no puedes acceder a la nueva experiencia de Edge después de habilitar TLS, borra la caché del navegador y vuelve a intentarlo.
Inhabilita TLS en la nueva experiencia de Edge
Para inhabilitar TLS en la nueva experiencia de Edge, sigue estos pasos:
Edita el archivo de configuración que usaste para instalar la nueva experiencia de Edge para establecer la siguiente propiedad de TLS:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge experience.
MANAGEMENT_UI_IP=newue_IP_DNS
Ejecuta el siguiente comando para inhabilitar TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Donde configFile es el nombre del archivo de configuración.
La secuencia de comandos reinicia la nueva experiencia de Edge.
Ejecuta los siguientes comandos para configurar y reiniciar shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Ahora puedes acceder a la nueva experiencia de Edge a través de HTTP. Si no puedes acceder a la nueva experiencia de Edge después de inhabilitar TLS, borra la caché del navegador y vuelve a intentarlo.