

Edge for Private Cloud v4.19.01
โดยค่าเริ่มต้น คุณจะเข้าถึงประสบการณ์การใช้งาน Edge ใหม่ผ่าน HTTP โดยใช้ที่อยู่ IP หรือชื่อ DNS ของโหนดประสบการณ์การใช้งาน Edge ใหม่และพอร์ต 3001 เช่น
http://newue_IP:3001
หรือคุณจะกำหนดค่าการเข้าถึง TLS สำหรับประสบการณ์การใช้งาน Edge ใหม่เพื่อให้เข้าถึงได้ในรูปแบบต่อไปนี้ก็ได้
https://newue_IP:3001
ข้อกำหนด TLS
ประสบการณ์การใช้งาน Edge ใหม่รองรับเฉพาะ TLS เวอร์ชัน 1.2 เท่านั้น หากคุณเปิดใช้ TLS ในประสบการณ์การใช้งาน Edge ใหม่ ผู้ใช้ต้องเชื่อมต่อกับประสบการณ์การใช้งาน Edge ใหม่โดยใช้เบราว์เซอร์ที่เข้ากันได้กับ TLS v1.2
พร็อพเพอร์ตี้การกำหนดค่า TLS
เรียกใช้คำสั่งต่อไปนี้เพื่อกำหนดค่า TLS สำหรับประสบการณ์การใช้งาน Edge ใหม่
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
โดย configFile คือไฟล์การกำหนดค่าที่คุณใช้ติดตั้งประสบการณ์การใช้งาน Edge ใหม่
ก่อนที่จะเรียกใช้คำสั่งนี้ คุณต้องแก้ไขไฟล์การกำหนดค่าเพื่อตั้งค่าพร็อพเพอร์ตี้ที่จำเป็นซึ่งควบคุม TLS ตารางต่อไปนี้อธิบายพร็อพเพอร์ตี้ที่คุณใช้เพื่อกำหนดค่า TLS สำหรับประสบการณ์การใช้งาน Edge ใหม่
| พร็อพเพอร์ตี้ | คำอธิบาย | จำเป็นหรือไม่ |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
ตั้งค่าโปรโตคอล "http" หรือ "https" ที่ใช้เพื่อเข้าถึงประสบการณ์การใช้งาน Edge ใหม่ ค่าเริ่มต้นคือ "http" ตั้งค่าเป็น "https" เพื่อเปิดใช้ TLS ดังนี้ MANAGEMENT_UI_SCHEME=https |
ใช่ |
MANAGEMENT_UI_TLS_OFFLOAD
|
หากเป็น "n" จะระบุว่าคำขอ TLS ไปยังประสบการณ์การใช้งาน Edge ใหม่จะสิ้นสุดที่ประสบการณ์การใช้งาน Edge ใหม่ คุณต้องตั้งค่า หากเป็น "y" จะระบุว่าคำขอ TLS ไปยังประสบการณ์การใช้งาน New Edge สิ้นสุดลงในตัวจัดสรรภาระงาน และตัวจัดสรรภาระงานจะส่งต่อคำขอไปยังประสบการณ์การใช้งาน New Edge โดยใช้ HTTP หากคุณสิ้นสุด TLS ในตัวจัดสรรภาระงาน ประสบการณ์การใช้งาน Edge ใหม่จะยังคงต้องทราบว่าคำขอเดิมเข้ามาผ่าน TLS เช่น คุกกี้บางรายการมีการตั้งค่าแฟล็ก Secure คุณต้องตั้งค่า MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
ใช่ |
MANAGEMENT_UI_TLS_KEY_FILE
|
หากเป็น MANAGEMENT_UI_TLS_OFFLOAD=n ให้ระบุ Absolute Path ไปยังคีย์ TLS และไฟล์ใบรับรอง ไฟล์ต้องอยู่ในรูปแบบไฟล์ PEM ที่ไม่มีพาสเฟรส และต้องเป็นของผู้ใช้ "apigee"
ตำแหน่งที่แนะนำสำหรับไฟล์เหล่านี้คือ
/opt/apigee/customer/application/edge-management-ui หากไม่มีไดเรกทอรีดังกล่าว ให้สร้างขึ้นมา หาก |
ใช่ หากMANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
หากเป็น ตั้งค่าพร็อพเพอร์ตี้นี้ตามพร็อพเพอร์ตี้อื่นๆ ในไฟล์การกำหนดค่า เช่น MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT สถานที่:
ดูข้อมูลเพิ่มเติมเกี่ยวกับพร็อพเพอร์ตี้เหล่านี้ได้ที่หัวข้อการติดตั้งประสบการณ์การใช้งาน Edge ใหม่ หาก
|
ใช่ |
SHOEHORN_SCHEME
|
ก่อนที่จะติดตั้งประสบการณ์การใช้งาน Edge ใหม่ คุณต้องติดตั้ง Edge UI พื้นฐานที่เรียกว่า shoehorn ก่อน ไฟล์การกำหนดค่าการติดตั้งใช้พร็อพเพอร์ตี้ต่อไปนี้เพื่อระบุโปรโตคอล "http" ที่ใช้เข้าถึง Edge UI พื้นฐาน SHOEHORN_SCHEME=http UI ของ Edge พื้นฐานไม่รองรับ TLS ดังนั้นแม้ว่าคุณจะเปิดใช้ TLS ในประสบการณ์การใช้งาน Edge ใหม่ พร็อพเพอร์ตี้นี้ก็ยังต้องตั้งค่าเป็น "http" |
ใช่ และตั้งค่าเป็น "http" |
กำหนดค่า TLS
วิธีกำหนดค่าการเข้าถึง TLS สำหรับประสบการณ์การใช้งาน Edge ใหม่
สร้างใบรับรอง TLS และคีย์เป็นไฟล์ PEM โดยไม่มีรหัสผ่าน เช่น
mykey.pem
mycert.pem
การสร้างใบรับรองและคีย์ TLS มีหลายวิธี ตัวอย่างเช่น คุณสามารถเรียกใช้คำสั่งต่อไปนี้เพื่อสร้างใบรับรองและคีย์ที่ไม่ได้ลงนาม
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- คัดลอกไฟล์คีย์และใบรับรองไปยังไดเรกทอรี
/opt/apigee/customer/application/edge-management-uiหากไม่มีไดเรกทอรีดังกล่าว ให้สร้างขึ้นมา ตรวจสอบว่าผู้ใช้ "apigee" เป็นเจ้าของใบรับรองและคีย์ โดยทำดังนี้
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
แก้ไขไฟล์การกำหนดค่าที่ใช้ติดตั้งประสบการณ์การใช้งาน Edge ใหม่เพื่อตั้งค่าพร็อพเพอร์ตี้ TLS ต่อไปนี้
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge experience:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
เรียกใช้คำสั่งต่อไปนี้เพื่อกำหนดค่า TLS
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
โดย configFile คือชื่อไฟล์การกำหนดค่า
สคริปต์จะรีสตาร์ทประสบการณ์การใช้งาน Edge ใหม่
เรียกใช้คำสั่งต่อไปนี้เพื่อตั้งค่าและรีสตาร์ท Shoehorn
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
หลังจากรีสตาร์ทแล้ว ประสบการณ์การใช้งาน Edge ใหม่จะรองรับการเข้าถึงผ่าน HTTPS หากเข้าสู่ระบบประสบการณ์การใช้งาน Edge แบบใหม่ไม่ได้หลังจากเปิดใช้ TLS ให้ล้างแคชของเบราว์เซอร์แล้วลองเข้าสู่ระบบอีกครั้ง
กำหนดค่าประสบการณ์การใช้งาน Edge ใหม่เมื่อ TLS สิ้นสุดในตัวจัดสรรภาระงาน
หากคุณมีตัวจัดสรรภาระงานที่ส่งต่อคำขอไปยังประสบการณ์การใช้งาน Edge ใหม่ คุณอาจเลือกสิ้นสุดการเชื่อมต่อ TLS ในตัวจัดสรรภาระงาน แล้วให้ตัวจัดสรรภาระงานส่งต่อคำขอไปยังประสบการณ์การใช้งาน Edge ใหม่ผ่าน HTTP ดังนี้
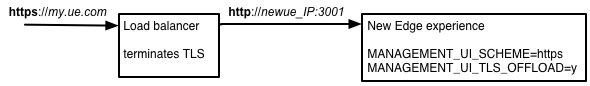
การกำหนดค่านี้ได้รับการรองรับ แต่คุณต้องกำหนดค่าตัวจัดสรรภาระงานและประสบการณ์การใช้งาน Edge ใหม่ตามความเหมาะสม
วิธีกำหนดค่าประสบการณ์การใช้งาน Edge ใหม่เมื่อ TLS สิ้นสุดที่ตัวจัดสรรภาระงาน
แก้ไขไฟล์การกำหนดค่าที่คุณใช้ติดตั้งประสบการณ์การใช้งาน Edge ใหม่เพื่อตั้งค่าพร็อพเพอร์ตี้ TLS ต่อไปนี้
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge experience.
# The load balancer and the New Edge experience must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the New Edge experience:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
หากคุณตั้งค่า
MANAGEMENT_UI_TLS_OFFLOAD=yให้ละเว้นMANAGEMENT_UI_TLS_KEY_FILEและMANAGEMENT_UI_TLS_CERT_FILE.ระบบจะละเว้นเนื่องจากคำขอไปยังประสบการณ์การใช้งาน Edge ใหม่จะส่งผ่าน HTTPเรียกใช้คำสั่งต่อไปนี้เพื่อกำหนดค่า TLS
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
โดย configFile คือชื่อไฟล์การกำหนดค่า
สคริปต์จะรีสตาร์ทประสบการณ์การใช้งาน Edge ใหม่
เรียกใช้คำสั่งต่อไปนี้เพื่อตั้งค่าและรีสตาร์ท Shoehorn
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
หลังจากรีสตาร์ทแล้ว ประสบการณ์การใช้งาน Edge ใหม่จะรองรับการเข้าถึงผ่าน HTTPS หากเข้าสู่ระบบประสบการณ์การใช้งาน Edge แบบใหม่ไม่ได้หลังจากเปิดใช้ TLS ให้ล้างแคชของเบราว์เซอร์แล้วลองเข้าสู่ระบบอีกครั้ง
ปิดใช้ TLS ในประสบการณ์การใช้งาน Edge ใหม่
วิธีปิดใช้ TLS ในประสบการณ์การใช้งาน Edge ใหม่
แก้ไขไฟล์การกำหนดค่าที่คุณใช้ติดตั้งประสบการณ์การใช้งาน Edge ใหม่เพื่อตั้งค่าพร็อพเพอร์ตี้ TLS ต่อไปนี้
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge experience.
MANAGEMENT_UI_IP=newue_IP_DNS
เรียกใช้คำสั่งต่อไปนี้เพื่อปิดใช้ TLS
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
โดย configFile คือชื่อไฟล์การกำหนดค่า
สคริปต์จะรีสตาร์ทประสบการณ์การใช้งาน Edge ใหม่
เรียกใช้คำสั่งต่อไปนี้เพื่อตั้งค่าและรีสตาร์ท Shoehorn
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
ตอนนี้คุณสามารถเข้าถึงประสบการณ์การใช้งาน Edge ใหม่ผ่าน HTTP ได้แล้ว หากเข้าสู่ระบบประสบการณ์การใช้งาน Edge ใหม่ไม่ได้หลังจากปิดใช้ TLS ให้ล้างแคชของเบราว์เซอร์แล้วลองเข้าสู่ระบบอีกครั้ง