Edge for Private Cloud v4.19.01
Die Edge-Benutzeroberfläche und die Edge Management API senden Anfragen an den Edge Management Server, wobei der Management Server die folgenden Authentifizierungstypen unterstützt:
- Basisauthentifizierung: Melden Sie sich in der Edge-Benutzeroberfläche an oder senden Sie Anfragen an die Edge Management API, indem Sie Ihren Nutzernamen und Ihr Passwort übergeben.
- OAuth2: Tauschen Sie Ihre Edge-Anmeldedaten für die Basisauthentifizierung gegen ein OAuth2-Zugriffstoken und ein Aktualisierungstoken ein. Rufen Sie die Edge Management API auf, indem Sie das OAuth2-Zugriffstoken im Bearer-Header eines API-Aufrufs übergeben.
Edge unterstützt auch Security Assertion Markup Language (SAML) 2.0 als Authentifizierungsmechanismus. Wenn SAML aktiviert ist, werden für den Zugriff auf die Edge-Benutzeroberfläche und die Edge Management API weiterhin OAuth2-Zugriffstokens verwendet. Jetzt können Sie diese Tokens jedoch aus SAML-Assertions generieren, die von einem SAML-Identitätsanbieter zurückgegeben werden.
SAML unterstützt eine Umgebung mit Einmalanmeldung (SSO). Wenn Sie SAML mit Edge verwenden, können Sie SSO für die Edge-Benutzeroberfläche und die Edge API sowie für alle anderen von Ihnen bereitgestellten Dienste, die ebenfalls SAML unterstützen, aktivieren.
Unterstützung für OAuth2 in Edge for Private Cloud hinzugefügt
Wie bereits erwähnt, basiert die Edge-Implementierung von SAML auf OAuth2-Zugriffstokens.Daher wurde Edge for Private Cloud um OAuth2-Unterstützung erweitert. Weitere Informationen finden Sie unter Einführung in OAuth 2.0.
Vorteile von SAML
Die SAML-Authentifizierung bietet mehrere Vorteile. Mit SAML können Sie Folgendes tun:
- Vollständige Kontrolle über die Nutzerverwaltung Wenn Nutzer Ihre Organisation verlassen und zentral deprovisioniert werden, wird ihnen automatisch der Zugriff auf Edge verweigert.
- Steuern, wie sich Nutzer für den Zugriff auf Edge authentifizieren. Sie können verschiedene Authentifizierungstypen für verschiedene Edge-Organisationen auswählen.
- Authentifizierungsrichtlinien steuern Ihr SAML-Anbieter unterstützt möglicherweise Authentifizierungsrichtlinien, die Ihren Unternehmensstandards besser entsprechen.
- Sie können Anmeldungen, Abmeldungen, fehlgeschlagene Anmeldeversuche und Aktivitäten mit hohem Risiko in Ihrer Edge-Bereitstellung überwachen.
SAML mit Edge verwenden
Zur Unterstützung von SAML in Edge installieren Sie apigee-sso, das Edge-SSO-Modul. Die folgende Abbildung zeigt Edge-SSO in einer Edge for Private Cloud-Installation:

Sie können das Edge-SSO-Modul auf demselben Knoten wie die Edge-Benutzeroberfläche und den Management Server oder auf einem eigenen Knoten installieren. Achten Sie darauf, dass Edge SSO über Port 8080 Zugriff auf den Management Server hat.
Port 9099 muss auf dem Edge-SSO-Knoten geöffnet sein, um den Zugriff auf Edge-SSO über einen Browser, den externen SAML-IdP, den Management Server und die Edge-Benutzeroberfläche zu ermöglichen. Im Rahmen der Konfiguration von Edge-SSO können Sie angeben, dass die externe Verbindung HTTP oder das verschlüsselte HTTPS-Protokoll verwendet.
Edge SSO verwendet eine Postgres-Datenbank, auf die über Port 5432 auf dem Postgres-Knoten zugegriffen werden kann. In der Regel können Sie denselben Postgres-Server verwenden, den Sie mit Edge installiert haben, entweder einen eigenständigen Postgres-Server oder zwei Postgres-Server, die im Master-/Standby-Modus konfiguriert sind. Wenn die Last auf Ihrem Postgres-Server hoch ist, können Sie auch einen separaten Postgres-Knoten nur für Edge-SSO erstellen.
Wenn SAML aktiviert ist, wird für den Zugriff auf die Edge-Benutzeroberfläche und die Edge Management API OAuth2-Zugriffstokens verwendet. Diese Tokens werden vom Edge-SSO-Modul generiert, das von Ihrem IdP zurückgegebene SAML-Assertions akzeptiert.
Nachdem das OAuth-Token aus einer SAML-Assertion generiert wurde, ist es 30 Minuten lang gültig. Das Aktualisierungstoken ist 24 Stunden lang gültig. Ihre Entwicklungsumgebung unterstützt möglicherweise die Automatisierung gängiger Entwicklungsaufgaben wie Testautomatisierung oder Continuous Integration/Continuous Deployment (CI/CD), für die Tokens mit einer längeren Gültigkeitsdauer erforderlich sind. Informationen zum Erstellen spezieller Tokens für automatisierte Aufgaben finden Sie unter SAML mit automatisierten Aufgaben verwenden.
Edge-UI- und API-URLs
Die URL, die Sie für den Zugriff auf die Edge-Benutzeroberfläche und die Edge Management API verwenden, ist dieselbe wie vor der Aktivierung von SAML. Für die Edge-Benutzeroberfläche:
http://edge_ui_IP_DNS:9000
https://edge_ui_IP_DNS:9000
Dabei ist edge_ui_IP_DNS die IP-Adresse oder der DNS-Name des Computers, auf dem die Edge-Benutzeroberfläche gehostet wird. Im Rahmen der Konfiguration der Edge-Benutzeroberfläche können Sie angeben, dass die Verbindung HTTP oder das verschlüsselte HTTPS-Protokoll verwendet.
Für die Edge Management API:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
Dabei ist ms_IP_DNS die IP-Adresse oder der DNS-Name des Management Servers. Im Rahmen der API-Konfiguration können Sie angeben, dass für die Verbindung HTTP oder das verschlüsselte HTTPS-Protokoll verwendet werden soll.
TLS für Edge-SSO konfigurieren
Standardmäßig wird für die Verbindung zu Edge SSO HTTP über Port 9099 auf dem Knoten verwendet, auf dem apigee-sso, das Edge SSO-Modul, gehostet wird. In apigee-sso ist eine Tomcat-Instanz integriert, die die HTTP- und HTTPS-Anfragen verarbeitet.
Edge SSO und Tomcat unterstützen drei Verbindungsmodi:
- DEFAULT: Die Standardkonfiguration unterstützt HTTP-Anfragen an Port 9099.
- SSL_TERMINATION: Aktiviert den TLS-Zugriff auf Edge-SSO über den Port Ihrer Wahl. Sie müssen für diesen Modus einen TLS-Schlüssel und ein Zertifikat angeben.
- SSL_PROXY: Konfiguriert Edge-SSO im Proxy-Modus. Das bedeutet, dass Sie einen Load-Balancer vor
apigee-ssoinstalliert und TLS auf dem Load-Balancer beendet haben. Sie können den Port angeben, der aufapigee-ssofür Anfragen vom Load Balancer verwendet wird.
SAML-Unterstützung für das Portal aktivieren
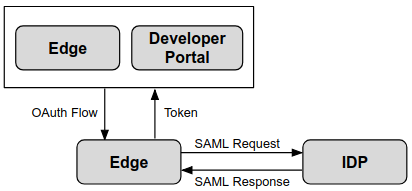
Nachdem Sie die SAML-Unterstützung für Edge aktiviert haben, können Sie optional SAML für das Apigee Developer Services-Portal (oder einfach das Portal) aktivieren. Das Portal unterstützt die SAML-Authentifizierung, wenn Anfragen an Edge gesendet werden. Beachten Sie, dass sich dies von der SAML-Authentifizierung für die Entwickleranmeldung beim Portal unterscheidet. Die SAML-Authentifizierung für die Entwickleranmeldung wird separat konfiguriert. Weitere Informationen finden Sie unter Portal für die Verwendung von SAML zur Kommunikation mit Edge konfigurieren.
Bei der Konfiguration des Portals müssen Sie die URL des Edge-SSO-Moduls angeben, das Sie mit Edge installiert haben: