Edge para nuvem privada v4.19.01
A IU do Edge e a API Edge Management operam fazendo solicitações ao servidor de gerenciamento do Edge, em que o servidor de gerenciamento é compatível com os seguintes tipos de autenticação:
- Auth básica: faça login na interface da Edge ou faça solicitações à API de gerenciamento da Edge transmitindo seu nome de usuário e senha.
- OAuth2: troque suas credenciais de autenticação básica do Edge por um token de acesso e um token de atualização do OAuth2. Faça chamadas para a API Management do Edge transmitindo o token de acesso OAuth2 no cabeçalho Bearer de uma chamada de API.
A borda também é compatível com a Linguagem de marcação para autorização de segurança (SAML) 2.0 como mecanismo de autenticação. Com o SAML ativado, o acesso à IU do Edge e à API de gerenciamento do Edge ainda usa tokens de acesso OAuth2. No entanto, agora é possível gerar esses tokens com base em declarações SAML retornadas por um provedor de identidade SAML.
O SAML é compatível com um ambiente de Logon único (SSO). Ao usar o SAML com o Edge, é possível oferecer suporte ao SSO para a IU e a API do Edge, além de outros serviços que você fornece e que também são compatíveis com SAML.
Suporte adicionado para OAuth2 ao Edge para nuvem privada
Como mencionado acima, a implementação do SAML no Edge depende de tokens de acesso do OAuth2.Portanto, o suporte ao OAuth2 foi adicionado ao Edge para nuvem privada. Para mais informações, consulte Introdução ao OAuth 2.0.
Vantagens do SAML
A autenticação SAML oferece várias vantagens. Ao usar a SAML, você pode:
- Assuma o controle total do gerenciamento de usuários. Quando os usuários saem da organização e são desprovisionados de forma centralizada, o acesso ao Edge é negado automaticamente.
- Controlar como os usuários se autenticam para acessar o Edge. É possível escolher diferentes tipos de autenticação para diferentes organizações do Edge.
- Controlar políticas de autenticação. Seu provedor de SAML pode oferecer suporte a políticas de autenticação mais alinhadas aos padrões da sua empresa.
- É possível monitorar logins, logouts, tentativas de login malsucedidas e atividades de alto risco na implantação do Edge.
Como usar o SAML com o Edge
Para oferecer suporte ao SAML no Edge, instale o apigee-sso, o módulo de SSO do Edge. A
imagem a seguir mostra o SSO do Edge em uma instalação do Edge para nuvem privada:
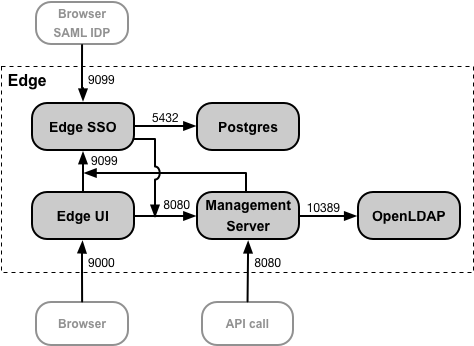
É possível instalar o módulo de SSO do Edge no mesmo nó que a IU do Edge e o servidor de gerenciamento ou no próprio nó. Verifique se o SSO do Edge tem acesso ao servidor de gerenciamento pela porta 8080.
A porta 9099 precisa estar aberta no nó do SSO do Edge para permitir o acesso ao SSO do Edge por um navegador, pelo IDP SAML externo e pelo servidor de gerenciamento e pela IU do Edge. Como parte da configuração do SSO do Edge, é possível especificar que a conexão externa use HTTP ou o protocolo HTTPS criptografado.
O SSO do Edge usa um banco de dados Postgres acessível na porta 5432 no nó do Postgres. Normalmente, é possível usar o mesmo servidor Postgres que você instalou com o Edge, seja um servidor Postgres independente ou dois servidores Postgres configurados no modo mestre/em espera. Se a carga no servidor do Postgres for alta, também será possível criar um nó do Postgres separado apenas para o SSO do Edge.
Com o SAML ativado, o acesso à IU do Edge e à API Management do Edge usa tokens de acesso do OAuth2. Esses tokens são gerados pelo módulo de SSO do Edge, que aceita as declarações SAML retornadas pelo IDP.
Depois de gerado com base em uma declaração SAML, o token OAuth é válido por 30 minutos, e o token de atualização é válido por 24 horas. Seu ambiente de desenvolvimento pode oferecer suporte à automação de tarefas comuns de desenvolvimento, como automação de testes ou integração contínua/implantação contínua (CI/CD), que exigem tokens com uma duração mais longa. Consulte Como usar o SAML com tarefas automatizadas para saber como criar tokens especiais para tarefas automatizadas.
URLs da API e da interface do Edge
O URL usado para acessar a IU do Edge e a API de gerenciamento do Edge é o mesmo usado antes de ativar o SAML. Para a IU do Edge:
http://edge_ui_IP_DNS:9000
https://edge_ui_IP_DNS:9000
em que edge_ui_IP_DNS é o endereço IP ou o nome DNS da máquina que hospeda a IU do Edge. Como parte da configuração da interface do Edge, é possível especificar que a conexão use HTTP ou o protocolo HTTPS criptografado.
Para a API Management do Edge:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
em que ms_IP_DNS é o endereço IP ou o nome DNS do servidor de gerenciamento. Como parte da configuração da API, é possível especificar que a conexão use HTTP ou o protocolo HTTPS criptografado.
Configurar TLS no SSO do Edge
Por padrão, a conexão com o SSO do Edge usa HTTP na porta 9099 no nó que hospeda
apigee-sso, o módulo de SSO do Edge. O apigee-sso tem uma instância do Tomcat
integrada que processa as solicitações HTTP e HTTPS.
O SSO do Edge e o Tomcat são compatíveis com três modos de conexão:
- DEFAULT: a configuração padrão é compatível com solicitações HTTP na porta 9099.
- SSL_TERMINATION: ativa o acesso TLS ao SSO do Edge na porta de sua escolha. É necessário especificar uma chave TLS e um certificado para esse modo.
- SSL_PROXY: configura o SSO do Edge no modo de proxy, o que significa que você instalou um
balanceador de carga na frente de
apigee-ssoe encerrou o TLS no balanceador de carga. É possível especificar a porta usada emapigee-ssopara solicitações do balanceador de carga.
Ativar o suporte ao SAML para o portal
Depois de ativar o suporte ao SAML para o Edge, você pode ativar o SAML para o portal de serviços para desenvolvedores da Apigee (ou simplesmente o portal). O portal é compatível com a autenticação SAML ao fazer solicitações ao Edge. Isso é diferente da autenticação SAML para login de desenvolvedor no portal. A autenticação SAML para login de desenvolvedor é configurada separadamente. Consulte Como configurar o portal para usar o SAML para se comunicar com o Edge para mais informações.
Como parte da configuração do portal, é preciso especificar o URL do módulo de SSO do Edge que você instalou com o Edge: