

Edge for Private Cloud v4.19.01
Спецификация SAML определяет три объекта:
- Субъект (пользователь интерфейса Edge)
- Поставщик услуг (система единого входа Edge)
- Поставщик идентификационной информации (возвращает утверждение SAML)
Когда SAML включен, субъект (пользователь интерфейса Edge) запрашивает доступ к поставщику услуг (Edge SSO). Затем Edge SSO (в роли поставщика услуг SAML) запрашивает и получает утверждение идентификации от поставщика идентификационной информации SAML и использует это утверждение для создания токена OAuth2, необходимого для доступа к интерфейсу Edge. После этого пользователь перенаправляется в интерфейс Edge.
Ниже показана схема процесса:
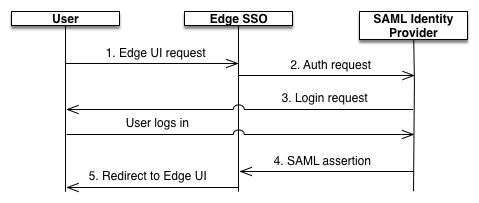
На этой диаграмме:
- Пользователь пытается получить доступ к интерфейсу Edge, отправив запрос на URL входа в интерфейс Edge. Пример:
https://edge_ui_IP_DNS:9000. - Неаутентифицированные запросы перенаправляются поставщику идентификационной информации SAML. Пример: "https://idp.customer.com".
- Если клиент не вошел в систему поставщика идентификационной информации, ему будет предложено это сделать.
- Поставщик идентификационной информации SAML выполняет аутентификацию пользователя. Поставщик идентификационной информации SAML генерирует и возвращает утверждение SAML 2.0 в систему единого входа Edge.
- Edge SSO проверяет утверждение, извлекает из него идентификационные данные пользователя, генерирует токен аутентификации OAuth 2 для интерфейса Edge и перенаправляет пользователя на главную страницу интерфейса Edge по адресу:
https://edge_ui_IP_DNS:9000/platform/orgName
где orgName – название организации Edge;