

Apigee SSO ইনস্টল ও কনফিগার করা নিবন্ধে Edge কনফিগারেশন ফাইলে নিম্নলিখিত প্রপার্টিতে উল্লেখ করা পোর্ট 9099-এ HTTP ব্যবহার করার জন্য Apigee SSO মডিউল ইনস্টল ও কনফিগার করার পদ্ধতি বর্ণনা করা হয়েছে:
SSO_TOMCAT_PROFILE=DEFAULT
অথবা, HTTPS অ্যাক্সেস চালু করতে, আপনি SSO_TOMCAT_PROFILE-এর মান নিম্নলিখিতগুলির
মধ্যে একটিতে সেট করতে পারেন:
- SSL_PROXY: প্রক্সি মোডে
apigee-sso, Apigee SSO মডিউল কনফিগার করে, এর অর্থ হল আপনিapigee-sso-এর সামনে একটি লোড ব্যালেন্সার ইনস্টল করেছেন এবং লোড ব্যালেন্সারে TLS বন্ধ করেছেন। তারপরে, লোড ব্যালেন্সারের অনুরোধের জন্যapigee-ssoব্যবহৃত পোর্ট নির্দিষ্ট করুন। - SSL_TERMINATION: আপনার পছন্দের পোর্টে
apigee-sso-এ TLS অ্যাক্সেস চালু করা হয়েছে। এই মোডের জন্য আপনাকে অবশ্যই এমন একটি কীস্টোর নির্দিষ্ট করতে হবে যাতে CA-এর দ্বারা স্বাক্ষরিত একটি সার্টিফিকেট থাকে। আপনি কোনও সেল্ফ-সাইনড সার্টিফিকেট ব্যবহার করতে পারবেন না।
আপনি প্রাথমিক ইনস্টল ও কনফিগার করার সময় HTTPS চালু করার বিকল্প বেছে নিতে পারেন
apigee-sso অথবা পরে এটি চালু করতে পারেন।
যেকোনও মোড ব্যবহার করে apigee-sso-এ HTTPS অ্যাক্সেস চালু করলে HTTP
অ্যাক্সেস বন্ধ হয়ে যায়। অর্থাৎ, আপনি একই সাথে HTTP ও HTTPS ব্যবহার করে apigee-sso অ্যাক্সেস করতে পারবেন না।
SSL_PROXY মোড চালু করুন
SSL_PROXY মোডে, আপনার সিস্টেম
Apigee SSO মডিউলের সামনে একটি লোড ব্যালেন্সার ব্যবহার করে এবং লোড ব্যালেন্সারে TLS বন্ধ করে দেয়। নিচের
চিত্রে, লোড ব্যালেন্সার পোর্ট 443-এ TLS বন্ধ করে দেয় এবং তারপরে পোর্ট 9099-এ
Apigee SSO মডিউলে অনুরোধ ফরওয়ার্ড করে:
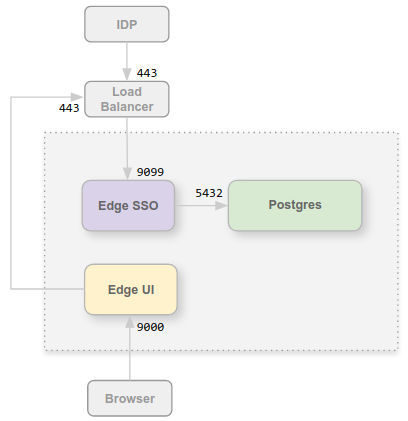
এই কনফিগারেশনে, আপনি লোড ব্যালেন্সার থেকে Apigee SSO মডিউলের কানেকশনকে বিশ্বাস করেন, তাই সেই কানেকশনের জন্য TLS ব্যবহার করার প্রয়োজন নেই। তবে, IDP-এর মতো এক্সটার্নাল এন্টিটি, এখন অবশ্যই ৪৪৩ পোর্টে Apigee SSO মডিউল অ্যাক্সেস করতে হবে, ৯৯৯৯-এর অসুরক্ষিত পোর্টে নয়।
SSL_PROXY মোডে Apigee SSO মডিউল কনফিগার করার কারণ হল, Apigee SSO
মডিউল অটোমেটিক রিডাইরেক্ট URL তৈরি করে যা IDP যাচাইকরণ
প্রক্রিয়ার অংশ হিসেবে এক্সটার্নালি ব্যবহার করে। তাই, এই রিডাইরেক্ট URL-এ লোড ব্যালেন্সারের এক্সটার্নাল পোর্ট নম্বর থাকতে হবে
যেমন, এই উদাহরণে ৪৪৩ এবং Apigee SSO মডিউলের ইন্টার্নাল পোর্ট নম্বর, ৯০৯৯ থাকলে চলবে না।
SSL_PROXY মোডের জন্য Apigee SSO মডিউল কনফিগার করতে:
- আপনার কনফিগারেশন ফাইলে নিম্নলিখিত সেটিংস যোগ করুন:
# Enable SSL_PROXY mode.
SSO_TOMCAT_PROFILE=SSL_PROXY

# Specify the apigee-sso port, typically between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9099

# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- Apigee SSO মডিউল কনফিগার করুন:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- Apigee SSO অ্যাক্সেস করার জন্য এখন লোড ব্যালেন্সারের পোর্ট 443-এ HTTPS অনুরোধ করতে আপনার IDP কনফিগারেশন আপডেট করুন। আরও তথ্যের জন্য, নিম্নলিখিতগুলির মধ্যে একটি দেখুন:
- কনফিগ ফাইলে নিম্নলিখিত প্রপার্টি সেট করে HTTPS-এর জন্য আপনার Edge UI কনফিগারেশন আপডেট করুন:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
তারপর Edge UI আপডেট করুন:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f configFile
ক্লাসিক UI-এর জন্য
edge-uiকম্পোনেন্ট ব্যবহার করুন। - আপনি Apigee Developer Services পোর্টাল (বা সহজভাবে, পোর্টাল) ইনস্টল করে থাকলে, Apigee SSO অ্যাক্সেস করার জন্য HTTPS ব্যবহার করতে এটি আপডেট করুন। আরও তথ্যের জন্য, দেখুন এক্সটার্নাল IDP ব্যবহার করার জন্য পোর্টাল কনফিগার করুন
আরও তথ্যের জন্য Edge UI-তে এক্সটার্নাল IDP চালু করা লিঙ্ক দেখুন।
SSL_TERMINATION মোড চালু করুন
SSL_TERMINATION মোডের জন্য, আপনাকে অবশ্যই:
- TLS cert ও কী তৈরি করে সেগুলিকে কীস্টোর ফাইলে সেভ করুন। আপনি কোনও সেল্ফ-সাইনড সার্টিফিকেট ব্যবহার করতে পারবেন না। আপনাকে অবশ্যই CA থেকে একটি সার্টিফিকেট তৈরি করতে হবে।
apigee-sso.-এর জন্য কনফিগারেশন সেটিংস আপডেট করুন
আপনার cert ও key থেকে কীস্টোর ফাইল তৈরি করতে:
- JKS ফাইলের জন্য ডিরেক্টরি তৈরি করুন:
sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- নতুন ডিরেক্টরিতে পরিবর্তন করুন:
cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- সার্টিফিকেট ও কী সহ JKS ফাইল তৈরি করুন। এই মোডের জন্য আপনাকে অবশ্যই একটি কীস্টোর নির্দিষ্ট করতে হবে যেটিতে CA-এর সই করা একটি সার্টিফিকেট আছে। আপনি সেল্ফ-সাইন করা cert ব্যবহার করতে পারবেন না। JKS ফাইল তৈরি করার উদাহরণ দেখতে, Edge On Premises-এর জন্য TLS/SSL কনফিগার করা দেখুন।
- "apigee" ব্যবহারকারীর মালিকানাধীন JKS ফাইল তৈরি করুন:
sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
Apigee SSO মডিউল কনফিগার করতে:
- আপনার কনফিগারেশন ফাইলে নিম্নলিখিত সেটিংস যোগ করুন:
# Enable SSL_TERMINATION mode.
SSO_TOMCAT_PROFILE=SSL_TERMINATION

# Specify the path to the keystore file.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks

SSO_TOMCAT_KEYSTORE_ALIAS=sso

# The password specified when you created the keystore.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword

# Specify the HTTPS port number between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- Apigee SSO মডিউল কনফিগার করুন:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- Apigee SSO অ্যাক্সেস করার জন্য এখন লোড
ব্যালেন্সারের ৯৪৪৩ পোর্টে HTTPS অনুরোধ করতে আপনার IDP কনফিগারেশন আপডেট করুন। নিশ্চিত করুন যে অন্য কোনও পরিষেবা এই পোর্ট ব্যবহার করছে না।
আরও তথ্যের জন্য, নিম্নলিখিত বিষয়গুলি দেখুন:
- নিম্নলিখিত প্রপার্টি সেট করে HTTPS-এর জন্য আপনার Edge UI কনফিগারেশন আপডেট করুন:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
- আপনি Developer Services পোর্টাল ইনস্টল করে থাকলে, Apigee SSO অ্যাক্সেস করতে HTTPS ব্যবহার করার জন্য এটি আপডেট করুন। আরও জানতে, এক্সটার্নাল IDP ব্যবহার করার জন্য পোর্টাল কনফিগার করুন দেখুন।
SSL_TERMINATION মোড ব্যবহার করার সময় SSO_TOMCAT_PROXY_PORT সেট করুন
আপনার Apigee SSO মডিউলের সামনে একটি লোড ব্যালেন্সার থাকতে পারে যা লোড ব্যালেন্সারে TLS বন্ধ করে দেয় কিন্তু লোড ব্যালেন্সার ও Apigee SSO-এর মধ্যে TLS চালু করে।
SSL_PROXY মোডের জন্য উপরে দেওয়া চিত্রে
এর অর্থ হল, লোড ব্যালেন্সার থেকে Apigee SSO-তে কানেকশন
TLS ব্যবহার করে।
এই পরিস্থিতিতে, আপনি Apigee SSO-তে TLS কনফিগার করেন ঠিক যেভাবে আপনি উপরে
SSL_TERMINATION মোডের জন্য করেছেন। তবে, লোড
ব্যালেন্সার যদি TLS-এর জন্য Apigee SSO-এর ব্যবহার করা TLS পোর্ট নম্বরের থেকে আলাদা নম্বর ব্যবহার করে, তাহলে আপনাকে অবশ্যই কনফিগারেশন ফাইলে
SSO_TOMCAT_PROXY_PORT প্রপার্টি উল্লেখ করতে হবে। যেমন:
- লোড ব্যালেন্সার পোর্ট 443-এ TLS বন্ধ করে দেয়
- Apigee SSO পোর্ট ৯৪৪৩-এ TLS বন্ধ করে দেয়
কনফিগারেশন ফাইলে নিম্নলিখিত সেটিংস অন্তর্ভুক্ত করতে ভুলবেন না:
# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
IDP ও Edge UI-কে পোর্ট ৪৪৩-এ HTTPS অনুরোধ করার জন্য কনফিগার করুন।