

Per impostazione predefinita, accedi alla nuova UI Edge tramite HTTP utilizzando l'indirizzo IP o il nome DNS del nodo della UI Edge e la porta 3001. Ad esempio:
http://newue_IP:3001
In alternativa, puoi configurare l'accesso TLS alla UI di Edge in modo da potervi accedere nel seguente formato:
https://newue_IP:3001
Requisiti TLS
La UI di Edge supporta solo TLS v1.2. Se abiliti TLS sulla UI Edge, gli utenti devono connettersi alla UI Edge utilizzando un browser compatibile con TLS v1.2.
Proprietà di configurazione TLS
Esegui questo comando per configurare TLS per la UI di Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dove configFile è il file di configurazione che hai utilizzato per installare la UI Edge.
Prima di eseguire questo comando, devi modificare il file di configurazione per impostare le proprietà necessarie che controllano TLS. La tabella seguente descrive le proprietà che utilizzi per configurare TLS per l'interfaccia utente di Edge:
| Proprietà | Descrizione | Obbligatorio? |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
Imposta il protocollo, "http" o "https", utilizzato per accedere alla UI di Edge. Il valore predefinito è "http". Impostalo su "https" per abilitare TLS: MANAGEMENT_UI_SCHEME=https |
Sì |
MANAGEMENT_UI_TLS_OFFLOAD
|
Se "n", specifica che le richieste TLS alla UI di Edge vengono terminate
nella UI di Edge. Devi impostare Se "y", specifica che le richieste TLS alla UI Edge vengono terminate su un bilanciatore del carico e che quest'ultimo inoltra la richiesta alla UI Edge utilizzando HTTP. Se termini TLS sul bilanciatore del carico, la UI di Edge deve comunque essere consapevole che la richiesta originale è stata inviata tramite TLS. Ad esempio, alcuni cookie hanno un flag Secure impostato. Devi impostare MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
Sì |
MANAGEMENT_UI_TLS_KEY_FILE
|
Se MANAGEMENT_UI_TLS_OFFLOAD=n, specifica il percorso assoluto dei file di chiave e certificato TLS. I file devono essere formattati come file PEM senza passphrase e devono essere di proprietà dell'utente "apigee".
La posizione consigliata per questi file è:
/opt/apigee/customer/application/edge-management-ui Se la directory non esiste, creala. Se |
Sì se MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
Se Imposta questa proprietà in base ad altre proprietà nel file di configurazione. Ad esempio: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT Dove:
Per saperne di più su queste proprietà, consulta Installa la nuova UI Edge. Se
|
Sì |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
Definisce l'elenco dei codici TLS disponibili come stringa separata da virgole o spazi. Stringa separata da virgole: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 Stringa separata da spazi racchiusa tra virgolette doppie:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
|
SHOEHORN_SCHEME
|
Prima di installare la nuova UI Edge, devi installare la UI Edge di base, denominata shoehorn. Il file di configurazione dell'installazione utilizza la seguente proprietà per specificare il protocollo "http" utilizzato per accedere alla UI di Edge di base: SHOEHORN_SCHEME=http La UI di Edge di base non supporta TLS, quindi anche se abiliti TLS sulla UI di Edge, questa proprietà deve comunque essere impostata su "http". |
Sì e impostato su "http" |
Configura TLS
Per configurare l'accesso TLS alla UI Edge:
Genera il certificato e la chiave TLS come file PEM senza passphrase. Ad esempio:
mykey.pem
mycert.pem
Esistono molti modi per generare un certificato e una chiave TLS. Ad esempio, puoi eseguire il seguente comando per generare un certificato e una chiave non firmati:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- Copia i file della chiave e del certificato nella directory
/opt/apigee/customer/application/edge-management-ui. Se la directory non esiste, creala. Assicurati che il certificato e la chiave siano di proprietà dell'utente "apigee":
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Modifica il file di configurazione utilizzato per installare la UI di Edge per impostare le seguenti proprietà TLS:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
Esegui questo comando per configurare TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dove configFile è il nome del file di configurazione.
Lo script riavvia la UI di Edge.
Esegui questi comandi per configurare e riavviare shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Dopo il riavvio, la UI di Edge supporta l'accesso tramite HTTPS. Se non riesci ad accedere alla UI di Edge dopo aver abilitato TLS, svuota la cache del browser e riprova ad accedere.
Configura la UI Edge quando la terminazione TLS avviene sul bilanciatore del carico
Se hai un bilanciatore del carico che inoltra le richieste alla UI Edge, puoi scegliere di terminare la connessione TLS sul bilanciatore del carico e fare in modo che il bilanciatore del carico inoltri le richieste alla UI Edge tramite HTTP:
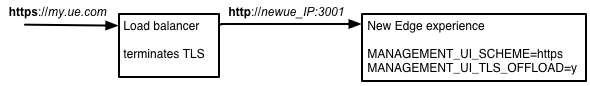
Questa configurazione è supportata, ma devi configurare il bilanciatore del carico e la UI di Edge di conseguenza.
Per configurare la UI Edge quando la terminazione TLS avviene sul bilanciatore del carico:
Modifica il file di configurazione utilizzato per installare la UI Edge per impostare le seguenti proprietà TLS:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and Edge UI.
# The load balancer and the Edge UI must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
Se imposti
MANAGEMENT_UI_TLS_OFFLOAD=y, omettiMANAGEMENT_UI_TLS_KEY_FILEeMANAGEMENT_UI_TLS_CERT_FILE.. Vengono ignorati perché le richieste alla UI Edge vengono inviate tramite HTTP.Esegui questo comando per configurare TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dove configFile è il nome del file di configurazione.
Lo script riavvia la UI di Edge.
Esegui questi comandi per configurare e riavviare shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Dopo il riavvio, la UI di Edge supporta l'accesso tramite HTTPS. Se non riesci ad accedere alla UI di Edge dopo aver abilitato TLS, svuota la cache del browser e riprova ad accedere.
Disabilita TLS sulla UI di Edge
Per disattivare TLS nell'interfaccia utente di Edge:
Modifica il file di configurazione utilizzato per installare la UI Edge per impostare la seguente proprietà TLS:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the Edge UI.
MANAGEMENT_UI_IP=newue_IP_DNS
Esegui questo comando per disattivare TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dove configFile è il nome del file di configurazione.
Lo script riavvia la UI di Edge.
Esegui questi comandi per configurare e riavviare shoehorn:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Ora puoi accedere alla UI di Edge tramite HTTP. Se non riesci ad accedere alla UI di Edge dopo aver disattivato TLS, svuota la cache del browser e riprova ad accedere.