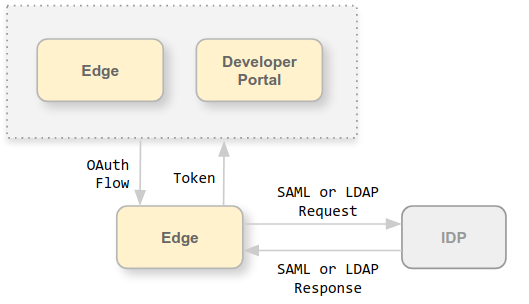
Edge kullanıcı arayüzü ve Edge Management API, Edge Management Server'a istek göndererek çalışır. Management Server aşağıdaki kimlik doğrulama türlerini destekler:
- Temel kimlik doğrulama: Edge kullanıcı arayüzüne giriş yapın veya kullanıcı adınızı ve şifrenizi ileterek Edge Management API'ye istek gönderin.
- OAuth2: Edge Basic Auth kimlik bilgilerinizi OAuth2 erişim jetonu ve yenileme jetonuyla değiştirin. Bir API çağrısının Bearer başlığında OAuth2 erişim jetonunu ileterek Edge Management API'ye çağrı yapın.
Edge, kimlik doğrulama için aşağıdaki harici kimlik sağlayıcıların (IdP) kullanılmasını destekler:
- Güvenlik Onayı Biçimlendirme Dili (SAML) 2.0: Bir SAML kimlik sağlayıcısı tarafından döndürülen SAML onaylarından OAuth erişim jetonları oluşturun.
- Basit Dizin Erişimi Protokolü (LDAP): OAuth erişim jetonları oluşturmak için LDAP'nin arama ve bağlama veya basit bağlama kimlik doğrulama yöntemlerini kullanın.
Hem SAML hem de LDAP IdP'leri tek oturum açma (TOA) ortamını destekler. Edge ile harici bir IdP kullanarak Edge kullanıcı arayüzü ve API'nin yanı sıra sağladığınız ve harici IdP'nizi destekleyen diğer hizmetler için TOA'yı destekleyebilirsiniz.
Harici IdP desteğini etkinleştirmek için bu bölümde verilen talimatlar, harici kimlik doğrulama işleminden şu yönleriyle farklıdır:
- Bu bölüm, TOA desteği ekler
- Bu bölüm, Edge kullanıcı arayüzü (klasik kullanıcı arayüzü değil) kullanıcıları içindir.
- Bu bölüm yalnızca 4.19.06 ve sonraki sürümlerde desteklenir.
Apigee TOA hakkında
Edge'de SAML veya LDAP'yi desteklemek için Apigee TOA modülü olan apigee-sso'i yüklemeniz gerekir.
Aşağıdaki resimde, Edge for Private Cloud kurulumunda Apigee TOA gösterilmektedir:
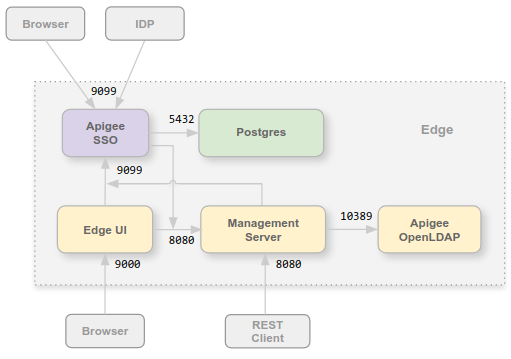
Apigee TOA modülünü Edge kullanıcı arayüzü ve yönetim sunucusuyla aynı düğüme veya kendi düğümüne yükleyebilirsiniz. Apigee TOA'nın 8080 numaralı bağlantı noktası üzerinden yönetim sunucusuna erişebildiğinden emin olun.
Apigee TOA'ya bir tarayıcıdan, harici SAML veya LDAP IdP'den ve Yönetim Sunucusu ile Edge kullanıcı arayüzünden erişimi desteklemek için Apigee TOA düğümünde 9099 numaralı bağlantı noktasının açık olması gerekir. Apigee TOA'yı yapılandırırken harici bağlantının HTTP veya şifrelenmiş HTTPS protokolünü kullanacağını belirtebilirsiniz.
Apigee TOA, Postgres düğümündeki 5432 bağlantı noktasından erişilebilen bir Postgres veritabanı kullanır. Genellikle Edge ile yüklediğiniz Postgres sunucusunu (bağımsız bir Postgres sunucusu veya ana/bekleme modunda yapılandırılmış iki Postgres sunucusu) kullanabilirsiniz. Postgres sunucunuzdaki yük yüksekse yalnızca Apigee TOA için ayrı bir Postgres düğümü oluşturmayı da seçebilirsiniz.
Edge for Private Cloud için OAuth2 desteği eklendi
Yukarıda belirtildiği gibi, SAML'nin Edge uygulaması OAuth2 erişim jetonlarına dayanır.Bu nedenle, Edge for Private Cloud'a OAuth2 desteği eklenmiştir. Daha fazla bilgi için OAuth 2.0'a giriş başlıklı makaleyi inceleyin.
SAML hakkında
SAML kimlik doğrulamasının çeşitli avantajları vardır. SAML'yi kullanarak şunları yapabilirsiniz:
- Kullanıcı yönetiminin tam kontrolünü elinize alın. Kullanıcılar kuruluşunuzdan ayrıldığında ve temel hazırlıkları merkezi olarak kaldırıldığında Edge'e erişimleri otomatik olarak reddedilir.
- Kullanıcıların Edge'e erişmek için nasıl kimlik doğrulayacağını kontrol edin. Farklı Edge kuruluşları için farklı kimlik doğrulama türleri seçebilirsiniz.
- Kimlik doğrulama politikalarını kontrol etme SAML sağlayıcınız, kurumsal standartlarınıza daha uygun kimlik doğrulama politikalarını destekleyebilir.
- Edge dağıtımınızda girişleri, çıkışları, başarısız giriş denemelerini ve yüksek riskli etkinlikleri izleyebilirsiniz.
SAML etkinleştirildiğinde Edge kullanıcı arayüzüne ve Edge Management API'ye erişim için OAuth2 erişim jetonları kullanılır. Bu jetonlar, IdP'niz tarafından döndürülen SAML onaylarını kabul eden Apigee TOA modülü tarafından oluşturulur.
SAML onayından oluşturulan OAuth jetonu 30 dakika, yenileme jetonu ise 24 saat boyunca geçerlidir. Geliştirme ortamınız, daha uzun süreli jetonlar gerektiren test otomasyonu veya sürekli entegrasyon/sürekli dağıtım (CI/CD) gibi yaygın geliştirme görevleri için otomasyonu destekleyebilir. Otomatik görevler için özel jetonlar oluşturma hakkında bilgi edinmek üzere Otomatik görevlerle SAML kullanma başlıklı makaleyi inceleyin.
LDAP hakkında
Basit Dizin Erişimi Protokolü (LDAP), dağıtılmış dizin bilgi hizmetlerine erişmek ve bunları yönetmek için kullanılan açık, endüstri standardı bir uygulama protokolüdür. Dizin hizmetleri, genellikle kurumsal e-posta dizini gibi hiyerarşik bir yapıya sahip, düzenli bir kayıt grubu sağlayabilir.
Apigee TOA'daki LDAP kimlik doğrulaması, Spring Security LDAP modülünü kullanır. Bu nedenle, Apigee TOA'nın LDAP desteği için kimlik doğrulama yöntemleri ve yapılandırma seçenekleri, Spring Security LDAP'de bulunanlarla doğrudan ilişkilidir.
Özel Bulut için Edge ile LDAP, LDAP uyumlu bir sunucuya karşı aşağıdaki kimlik doğrulama yöntemlerini destekler:
- Arama ve Bağlama (dolaylı bağlama)
- Basit Bağlama (doğrudan bağlama)
Apigee TOA, kullanıcının e-posta adresini almaya ve dahili kullanıcı kaydını bu adresle güncellemeye çalışır. Böylece, Edge bu e-postayı yetkilendirme amacıyla kullandığından dosyada güncel bir e-posta adresi bulunur.
Edge kullanıcı arayüzü ve API URL'leri
Edge kullanıcı arayüzüne ve Edge Management API'ye erişmek için kullandığınız URL, SAML veya LDAP'yi etkinleştirmeden önce kullandığınız URL ile aynıdır. Edge kullanıcı arayüzü için:
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
edge_UI_IP_DNS, Edge kullanıcı arayüzünü barındıran makinenin IP adresi veya DNS adıdır. Edge kullanıcı arayüzünü yapılandırırken bağlantının HTTP veya şifrelenmiş HTTPS protokolünü kullanacağını belirtebilirsiniz.
Edge Management API için:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
ms_IP_DNS, Yönetim Sunucusu'nun IP adresi veya DNS adıdır. API'yi yapılandırırken bağlantının HTTP veya şifrelenmiş HTTPS protokolünü kullanacağını belirtebilirsiniz.
Apigee TOA'da TLS'yi yapılandırma
Varsayılan olarak, Apigee TOA bağlantısı, Apigee TOA modülü olan apigee-sso'u barındıran düğümde 9099 numaralı bağlantı noktası üzerinden HTTP kullanır. apigee-sso, HTTP ve HTTPS isteklerini işleyen bir Tomcat örneği içerir.
Apigee TOA ve Tomcat üç bağlantı modunu destekler:
- VARSAYILAN: Varsayılan yapılandırma, 9099 numaralı bağlantı noktasındaki HTTP isteklerini destekler.
- SSL_TERMINATION: Seçtiğiniz bağlantı noktasında Apigee TOA'ya TLS erişimini etkinleştirir. Bu mod için bir TLS anahtarı ve sertifikası belirtmeniz gerekir.
- SSL_PROXY: Apigee TOA'yı proxy modunda yapılandırır. Bu,
apigee-sso'nin önüne bir yük dengeleyici yüklediğiniz ve yük dengeleyicide TLS'yi sonlandırdığınız anlamına gelir. Yük dengeleyiciden gelen istekler içinapigee-ssoüzerinde kullanılan bağlantı noktasını belirtebilirsiniz.
Portal için harici IdP desteğini etkinleştirme
Edge için harici IdP desteğini etkinleştirdikten sonra, isteğe bağlı olarak Apigee Geliştirici Hizmetleri portalı (veya kısaca portal) için de etkinleştirebilirsiniz. Portal, Edge'e istek gönderirken SAML ve LDAP kimlik doğrulamasını destekler. Bu, geliştiricinin portalda oturum açması için kullanılan SAML ve LDAP kimlik doğrulamasından farklıdır. Geliştirici girişi için harici IdP kimlik doğrulamasını ayrı olarak yapılandırırsınız. Daha fazla bilgi için Portalı IdP'leri kullanacak şekilde yapılandırma başlıklı makaleyi inceleyin.
Portalı yapılandırırken Edge ile yüklediğiniz Apigee TOA modülünün URL'sini belirtmeniz gerekir: