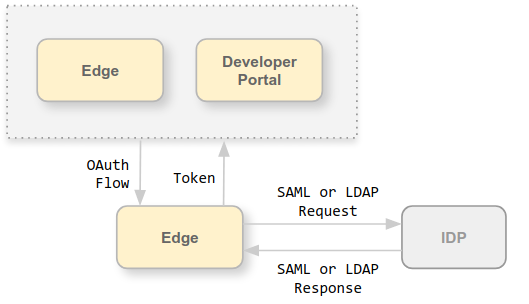
تعمل واجهة مستخدم Edge وواجهة برمجة تطبيقات إدارة Edge من خلال تقديم طلبات إلى خادم إدارة Edge، حيث يتيح خادم الإدارة أنواع المصادقة التالية:
- المصادقة الأساسية: يمكنك تسجيل الدخول إلى واجهة مستخدم Edge أو إرسال طلبات إلى واجهة برمجة تطبيقات إدارة Edge من خلال إدخال اسم المستخدم وكلمة المرور.
- OAuth2: يمكنك استبدال بيانات اعتماد Edge Basic Auth برمز مميز للدخول ورمز مميز لإعادة التحميل في OAuth2. يمكنك إجراء طلبات إلى واجهة Edge management API من خلال تمرير رمز الدخول OAuth2 في عنوان Bearer لطلب بيانات من واجهة برمجة التطبيقات.
يتيح Edge استخدام موفّري الهوية (IDP) الخارجيين التاليين للمصادقة:
- لغة ترميز تأكيد الأمان (SAML) 2.0: يمكنك إنشاء رموز الدخول هذه من خلال OAuth من تأكيدات SAML التي يعرضها موفّر هوية SAML.
- بروتوكول الوصول إلى الدليل خفيف الوزن (LDAP): يمكنك استخدام طرق مصادقة البحث والربط أو الربط البسيط في LDAP لإنشاء رموز الدخول OAuth.
يتوافق كل من موفّري الهوية المستندين إلى SAML وLDAP مع بيئة الدخول المُوحَّد (SSO). باستخدام موفِّر هوية خارجي مع Edge، يمكنك إتاحة الدخول الموحّد لواجهة مستخدم Edge وواجهة برمجة التطبيقات، بالإضافة إلى أي خدمات أخرى تقدّمها وتتيح أيضًا موفِّر الهوية الخارجي.
تختلف التعليمات الواردة في هذا القسم لتفعيل دعم موفِّر الهوية الخارجي عن المصادقة الخارجية بالطرق التالية:
- يضيف هذا القسم إمكانية استخدام الدخول المُوحَّد (SSO)
- هذا القسم مخصّص لمستخدمي واجهة مستخدم Edge (وليس واجهة المستخدم الكلاسيكية)
- هذا القسم متاح في الإصدار 4.19.06 والإصدارات الأحدث فقط
لمحة عن خدمة الدخول المُوحَّد (SSO) في Apigee
لإتاحة استخدام SAML أو LDAP على Edge، عليك تثبيت apigee-sso، وهي وحدة الدخول المُوحَّد (SSO) في Apigee.
تعرض الصورة التالية الدخول الموحّد (SSO) في Apigee في عملية تثبيت Edge for Private Cloud:
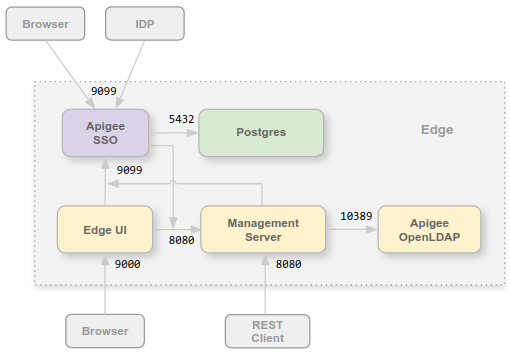
يمكنك تثبيت وحدة الدخول المُوحَّد (SSO) في Apigee على العقدة نفسها التي تتضمّن واجهة مستخدم Edge وخادم الإدارة، أو على عقدة خاصة بها. تأكَّد من أنّ خدمة الدخول المُوحَّد (SSO) في Apigee يمكنها الوصول إلى خادم الإدارة عبر المنفذ 8080.
يجب أن يكون المنفذ 9099 مفتوحًا على عقدة الدخول المُوحَّد (SSO) في Apigee للسماح بالوصول إلى الدخول المُوحَّد (SSO) في Apigee من متصفّح، ومن موفِّر الهوية (IDP) الخارجي لبروتوكول SAML أو LDAP، ومن خادم الإدارة وواجهة مستخدم Edge. كجزء من إعداد الدخول الموحّد (SSO) في Apigee، يمكنك تحديد أنّ الاتصال الخارجي يستخدم بروتوكول HTTP أو بروتوكول HTTPS المشفَّر.
تستخدم خدمة الدخول المُوحَّد (SSO) في Apigee قاعدة بيانات Postgres يمكن الوصول إليها على المنفذ 5432 في عقدة Postgres. عادةً ما يمكنك استخدام خادم Postgres نفسه الذي ثبّته مع Edge، إما خادم Postgres مستقل أو خادما Postgres تم ضبطهما في الوضع الرئيسي/الاحتياطي. إذا كان الحمل على خادم Postgres مرتفعًا، يمكنك أيضًا اختيار إنشاء عقدة Postgres منفصلة فقط لخدمة الدخول الموحّد (SSO) في Apigee.
إتاحة استخدام OAuth2 في Edge for Private Cloud
كما ذكرنا أعلاه، يعتمد تنفيذ Edge لـ SAML على رموز الدخول المميزة لـ OAuth2.لذلك، تمت إضافة دعم OAuth2 إلى Edge for Private Cloud. لمزيد من المعلومات، يُرجى الاطّلاع على مقدمة عن OAuth 2.0.
لمحة عن SAML
توفّر مصادقة SAML العديد من المزايا. باستخدام SAML، يمكنك:
- التحكّم الكامل في إدارة المستخدمين عندما يغادر المستخدمون مؤسستك ويتم إلغاء توفير المتطلبات اللازمة لهم مركزيًا، يتم تلقائيًا رفض وصولهم إلى Edge.
- التحكّم في كيفية مصادقة المستخدمين للوصول إلى Edge يمكنك اختيار أنواع مختلفة من المصادقة لمؤسسات Edge المختلفة.
- التحكّم في سياسات المصادقة قد يتيح موفّر SAML سياسات مصادقة تتوافق بشكل أكبر مع معايير مؤسستك.
- يمكنك مراقبة عمليات تسجيل الدخول والخروج ومحاولات تسجيل الدخول غير الناجحة والأنشطة العالية الخطورة في عملية نشر Edge.
عند تفعيل SAML، يتم استخدام رموز الدخول OAuth2 للوصول إلى واجهة مستخدم Edge وواجهة برمجة تطبيقات إدارة Edge. يتم إنشاء هذه الرموز المميّزة من خلال وحدة الدخول المُوحَّد (SSO) في Apigee التي تقبل تأكيدات SAML التي يعرضها موفِّر الهوية (IDP).
بعد إنشاء رمز OAuth المميّز من تأكيد SAML، يكون صالحًا لمدة 30 دقيقة، ويكون الرمز المميّز لإعادة التحميل صالحًا لمدة 24 ساعة. قد تتيح بيئة التطوير التشغيل الآلي لمهام التطوير الشائعة، مثل التشغيل الآلي للاختبار أو الدمج المستمر/النشر المستمر (CI/CD)، والتي تتطلّب رموزًا مميّزة ذات مدة أطول. يمكنك الاطّلاع على استخدام SAML مع المهام المبرمَجة للحصول على معلومات عن إنشاء رموز مميّزة خاصة للمهام المبرمَجة.
لمحة عن بروتوكول LDAP
البروتوكول الخفيف لتغيير بيانات الدليل (LDAP) هو بروتوكول تطبيق مفتوح ومتّبع في المجال للوصول إلى خدمات معلومات الدليل الموزَّعة والحفاظ عليها. وقد توفّر خدمات الدليل أي مجموعة منظَّمة من السجلّات، غالبًا ما تكون ذات بنية هرمية، مثل دليل البريد الإلكتروني للشركة.
تستخدم مصادقة LDAP ضمن خدمة الدخول المُوحَّد (SSO) في Apigee وحدة Spring Security LDAP. As a result, the authentication methods and configuration options for Apigee SSO’s LDAP support are directly correlated to those found in Spring Security LDAP.
يتيح LDAP مع Edge for the Private Cloud استخدام طرق المصادقة التالية مع خادم متوافق مع LDAP:
- البحث والربط (الربط غير المباشر)
- الارتباط البسيط (الارتباط المباشر)
تحاول خدمة الدخول المُوحَّد (SSO) في Apigee استرداد عنوان البريد الإلكتروني للمستخدم وتعديل سجلّ المستخدم الداخلي باستخدام هذا العنوان ليكون هناك عنوان بريد إلكتروني حالي في الملف لأنّ Edge تستخدم هذا البريد الإلكتروني لأغراض التفويض.
عناوين URL لواجهة المستخدم وواجهة برمجة التطبيقات في Edge
عنوان URL الذي تستخدمه للوصول إلى واجهة مستخدم Edge وواجهة برمجة تطبيقات إدارة Edge هو نفسه الذي تم استخدامه قبل تفعيل SAML أو LDAP. بالنسبة إلى واجهة مستخدم Edge:
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
حيث edge_UI_IP_DNS هو عنوان IP أو اسم نظام أسماء النطاقات للجهاز الذي يستضيف واجهة مستخدم Edge. As part of configuring the Edge UI, you can specify that the connection use HTTP or the encrypted HTTPS protocol.
بالنسبة إلى واجهة برمجة التطبيقات لإدارة Edge:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
حيث يمثّل ms_IP_DNS عنوان IP أو اسم نظام أسماء النطاقات لخادم الإدارة. كجزء من إعداد واجهة برمجة التطبيقات، يمكنك تحديد أن يستخدم الاتصال بروتوكول HTTP أو بروتوكول HTTPS المشفّر.
ضبط بروتوكول أمان طبقة النقل (TLS) في Apigee SSO
By default, the connection to Apigee SSO uses HTTP over port 9099 on the node hosting
apigee-sso, the Apigee SSO module. يتضمّن apigee-sso مثيل Tomcat
يعالج طلبات HTTP وHTTPS.
تتيح خدمة الدخول المُوحَّد (SSO) في Apigee وTomcat ثلاثة أوضاع اتصال:
- الإعداد التلقائي: يتيح الإعداد التلقائي طلبات HTTP على المنفذ 9099.
- SSL_TERMINATION: تفعيل وصول بروتوكول أمان طبقة النقل (TLS) إلى الدخول المُوحَّد (SSO) في Apigee على المنفذ الذي تختاره. يجب تحديد مفتاح وشهادة بروتوكول أمان طبقة النقل (TLS) لهذا الوضع.
- SSL_PROXY: لضبط الدخول المُوحَّد في Apigee في وضع الخادم الوكيل، ما يعني أنّك ثبّتّ جهاز موازنة الحمل أمام
apigee-ssoوأنهيت بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل. يمكنك تحديد المنفذ المستخدَم فيapigee-ssoللطلبات الواردة من جهاز موازنة الحمل.
تفعيل موفِّر الهوية الخارجي للبوابة
بعد تفعيل ميزة "إتاحة موفِّر الهوية الخارجي" في Edge، يمكنك تفعيلها اختياريًا في "بوابة خدمات المطوّرين في Apigee" (أو ببساطة، البوابة). تتيح البوابة مصادقة SAML وLDAP عند إرسال الطلبات إلى Edge. يُرجى العِلم أنّ هذا يختلف عن مصادقة SAML وLDAP لتسجيل دخول المطوّر إلى البوابة. يمكنك ضبط مصادقة موفِّر الهوية الخارجي لتسجيل دخول المطوّرين بشكل منفصل. لمزيد من المعلومات، يُرجى الاطّلاع على ضبط البوابة لاستخدام موفّري الهوية.
كجزء من إعداد البوابة، يجب تحديد عنوان URL لوحدة الدخول الموحّد (SSO) في Apigee التي ثبّتها مع Edge: