

SAML স্পেসিফিকেশন তিনটি এন্টিটি নির্ধারণ করে:
- প্রিন্সিপাল (Edge UI ব্যবহারকারী)
- পরিষেবা প্রদানকারী (Apigee SSO)
- পরিচয় প্রদানকারী (SAML অ্যাসার্শন রিটার্ন করে)
SAML চালু করা থাকলে, প্রিন্সিপাল (Edge UI ব্যবহারকারী) পরিষেবা প্রদানকারীর (Apigee SSO) অ্যাক্সেস করার অনুরোধ করে। Apigee SSO (SAML পরিষেবা প্রদানকারী হিসেবে) তারপরে SAML IDP-এর থেকে একটি পরিচয় নিশ্চিতকরণ অনুরোধ করে ও পায় এবং Edge UI অ্যাক্সেস করার জন্য প্রয়োজনীয় OAuth2 টোকেন তৈরি করতে সেই নিশ্চিতকরণ ব্যবহার করে। তারপরে ব্যবহারকারীকে Edge UI-তে রিডাইরেক্ট করা হয়।
এই প্রসেসটি নিচে দেখানো হল:
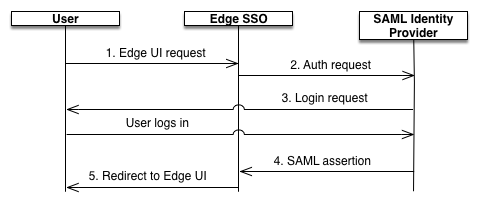
এই ডায়াগ্রামে:
- ব্যবহারকারী Edge UI-এর জন্য লগ-ইন URL-এ অনুরোধ করে Edge UI অ্যাক্সেস করার চেষ্টা করেন।
UI. যেমন:
https://edge_UI_IP_DNS:9000 - অননুমোদিত অনুরোধ SAML IDP-তে রিডাইরেক্ট করা হয়। যেমন, "https://idp.customer.com"
- আপনি IDP-তে লগ-ইন না করে থাকলে, আপনাকে লগ-ইন করতে বলা হবে।
SAML IDP-এর মাধ্যমে আপনাকে যাচাই করা হয়েছে।
SAML IDP, Apigee SSO মডিউলে একটি SAML 2.0 অ্যাসার্শন তৈরি করে পাঠায়।
- Apigee SSO অ্যাসার্শন যাচাই করে, অ্যাসার্শন থেকে ব্যবহারকারীর পরিচয় এক্সট্র্যাক্ট করে, Edge UI-এর জন্য OAuth 2 যাচাইকরণ টোকেন তৈরি করে এবং ব্যবহারকারীকে নিম্নলিখিত URL-এ মূল Edge UI
পৃষ্ঠায় রিডাইরেক্ট করে:
https://edge_ui_IP_DNS:9000/platform/orgName
যেখানে orgName হল Edge সংস্থার নাম।