

Спецификация SAML определяет три объекта:
- Субъект (пользователь интерфейса Edge)
- Поставщик услуг (Apigee SSO)
- Поставщик идентификационной информации (возвращает утверждение SAML)
Когда SAML включена, субъект (пользователь интерфейса Edge) запрашивает доступ к поставщику услуг (Apigee SSO). Apigee SSO (в роли поставщика услуг SAML) запрашивает и получает утверждение идентификации от IDP SAML и использует это утверждение для создания токена OAuth2, необходимого для доступа к интерфейсу Edge. После этого пользователь перенаправляется в интерфейс Edge.
Ниже показана схема процесса:
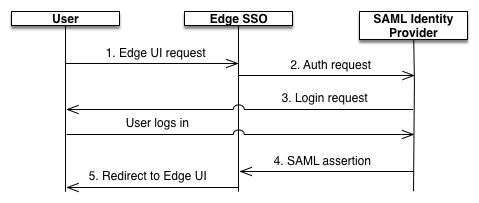
На этой диаграмме:
- Пользователь пытается получить доступ к интерфейсу Edge, отправив запрос на URL входа в интерфейс Edge. Пример:
https://edge_UI_IP_DNS:9000. - Неаутентифицированные запросы перенаправляются поставщику идентификационной информации SAML. Пример: "https://idp.customer.com".
- Если вы не вошли в систему IDP, вам будет предложено это сделать.
Вы прошли аутентификацию у поставщика идентификационной информации SAML.
Поставщик идентификационной информации SAML создает и возвращает утверждение SAML 2.0 модулю Apigee SSO.
- Apigee SSO проверяет утверждение, извлекает из него идентификатор пользователя, генерирует токен аутентификации OAuth 2 для интерфейса Edge и перенаправляет пользователя на главную страницу интерфейса Edge по следующему URL:
https://edge_ui_IP_DNS:9000/platform/orgName
где orgName – название организации Edge;