Vous consultez la documentation Apigee Edge.
Accédez à la documentation Apigee X.
Vous trouverez ci-dessous les questions fréquentes :
- J'ai de nombreux proxys d'API. Quelles sont les approches recommandées pour configurer des alertes pour tous mes proxys d'API ?
- Quels rôles peuvent accéder à la surveillance des API ?
- Pourquoi ne vois-je pas tous les proxys d'API listés sur la page "Récents" ?
- Pourquoi les graphiques de latence ne s'affichent-ils pas dans la chronologie ?
- Les journaux sont utiles pour identifier les codes d'état qui entraînent des erreurs, mais comment identifier les ID de développeur qui génèrent les appels ?
- Puis-je surveiller une chaîne de proxys ?
- Pourquoi la valeur "not set" s'affiche-t-elle dans les tableaux de bord ?
- La surveillance des API est-elle disponible dans l'interface utilisateur classique ou dans Edge pour Private Cloud ?
- Qu'est-ce qu'un playbook ?
- Comment gérer les codes d'erreur HTTP 429 ?
Je dispose de nombreux proxys d'API. Quelles sont les approches recommandées pour configurer des alertes pour tous mes proxys d'API ?
Apigee recommande les approches suivantes :
- Commencez par configurer des alertes pour n'importe quel proxy d'API avec un seuil spécifique. Par exemple, un taux d'erreur 4xx de 10 % pendant cinq minutes. Configurez des notifications et consultez la page "Historique des alertes" pour surveiller les alertes qui se déclenchent. Configurez des alertes et des notifications supplémentaires pour des proxys d'API et des services cibles spécifiques. Continuez à affiner les alertes et les notifications en fonction de vos observations.
- Demandez aux équipes chargées de développer les API de recommander des seuils de taux d'erreur et de latence à l'équipe des opérations chargée de configurer les alertes.
Quels rôles peuvent accéder à la surveillance des API ?
Consultez À propos des rôles de surveillance des API.Pourquoi tous les proxys d'API ne s'affichent-ils pas sur la page "Récents" ?
Le tableau de bord Récent n'affiche que les proxys d'API qui ont enregistré du trafic récemment. Il n'affiche pas tous les proxys d'API de votre organisation. Le tableau de bord Chronologie vous permet d'afficher les données de tous les proxys d'API.Pourquoi les graphiques de latence ne s'affichent-ils pas dans la chronologie ?
Les graphiques de latence ne s'affichent dans la chronologie que si vous sélectionnez une région et un proxy d'API, et que la période sélectionnée ne dépasse pas sept jours.Les journaux sont utiles pour identifier les codes d'état qui entraînent des erreurs, mais comment identifier les ID de développeur qui génèrent les appels ?
Les ID de développeur ne sont pas inclus dans les journaux de surveillance des API. Pour récupérer les ID de développeur, vous pouvez exécuter un rapport personnalisé.Puis-je surveiller une chaîne de proxys ?
Vous pouvez utiliser un proxy d'API comme point de terminaison cible d'un autre proxy d'API, en associant efficacement les deux proxys en chaîne. Toutefois, la surveillance des API ne consigne que les requêtes adressées au premier proxy de la chaîne, et non au proxy d'API utilisé comme cible. Pour en savoir plus, consultez Associer des proxys d'API en chaîne.Pourquoi la valeur "(not set)" s'affiche-t-elle dans les tableaux de bord ?
Si le proxy d'API, la source d'erreur, le code d'erreur ou la règle d'erreur n'ont pas de valeur ou ne peuvent pas être déterminés, le tableau de bord affiche "not set" (non défini) comme origine. Voici quelques exemples de scénarios pouvant entraîner l'affichage de la valeur "(not set)" :
- Erreurs liées au client
- Codes d'erreur HTTP remplacés par une réponse de réussite
- Codes d'état HTTP 2xx (car ils ne génèrent généralement pas de codes d'erreur)
Pour en savoir plus sur la valeur "(not set)", consultez Signification d'une valeur d'entité d'analyse "(not set)".
La surveillance des API est-elle disponible dans l'interface utilisateur classique ou dans Edge pour Private Cloud ?
La surveillance des API Apigee n'est actuellement disponible que pour les clients Apigee Edge Cloud Enterprise qui utilisent la nouvelle UI Edge.
La surveillance des API Apigee n'est pas disponible dans l'interface utilisateur Edge classique ni dans Edge pour Private Cloud.
Qu'est-ce qu'un playbook ?
Lorsque vous configurez une alerte, vous fournissez dans le champ "Playbook" une brève description des actions recommandées pour résoudre les alertes lorsqu'elles se déclenchent. Vous pouvez également indiquer un lien vers votre wiki ou la page de votre communauté sur laquelle vous référencez les bonnes pratiques. Les informations contenues dans ce champ seront incluses dans la notification.Comment gérer les codes d'erreur HTTP 429 ?
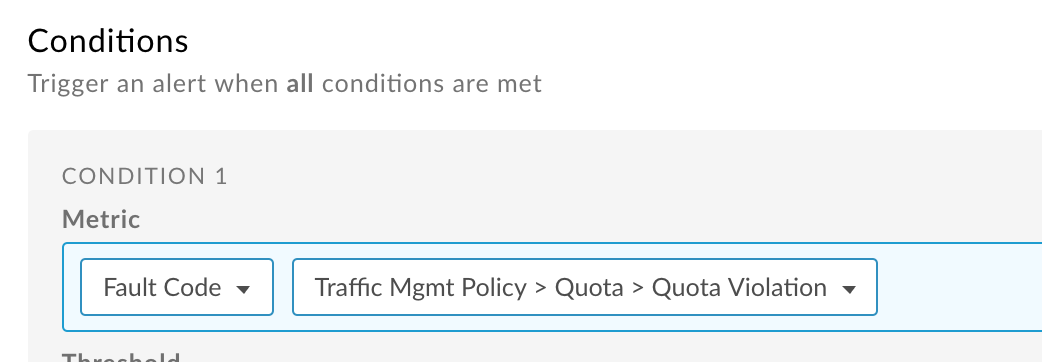
La règle de quota et la règle SpikeArrest d'Edge émettent toutes deux un code d'erreur HTTP 429 lorsqu'un quota est dépassé (règle de quota) ou que la limite de débit est dépassée (règle SpikeArrest).Toutefois, dans le tableau de bord des alertes, vous ne pouvez pas définir d'alerte pour un code d'erreur HTTP 429. À la place, vous définissez une condition d'alerte de type Règle de gestion du trafic > Quota > Non-respect du quota, comme indiqué ci-dessous, ou Règle de gestion du trafic > SpikeArrest > Non-respect de SpikeArrest :