Спецификация SAML определяет три объекта:
- Principal (пользователь Edge UI)
- Поставщик услуг (Apigee SSO)
- Поставщик идентификационной информации (возвращает утверждение SAML)
Когда SAML включен, субъект (пользователь Edge UI) запрашивает доступ к поставщику услуг (Apigee SSO). Затем система единого входа Apigee (в роли поставщика услуг SAML) запрашивает и получает утверждение идентификационной информации от IDP SAML и использует это утверждение для создания токена OAuth2, необходимого для доступа к Edge UI. После этого пользователь перенаправляется в интерфейс Edge.
Ниже показана схема процесса:
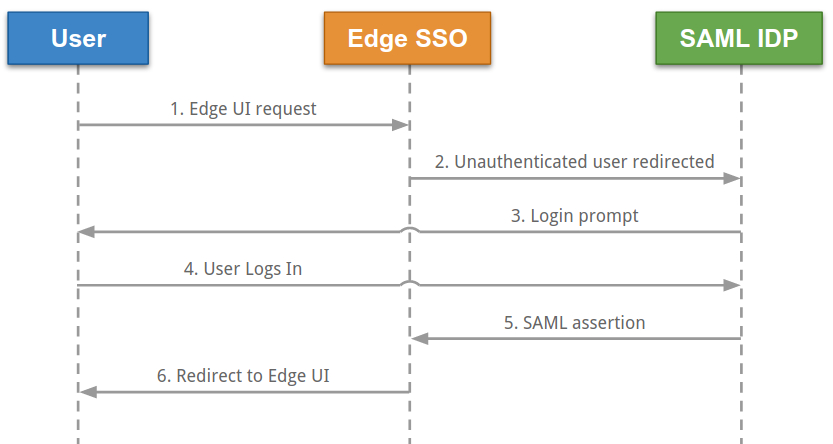
На этой диаграмме:
- Пользователь пытается получить доступ к интерфейсу Edge, отправляя запрос на URL входа в интерфейс Edge. Пример:
https://edge_ui_IP_DNS:9000. - Неаутентифицированные запросы перенаправляются поставщику идентификационной информации SAML. Пример: https://idp.customer.com.
- Если пользователь не вошел в систему поставщика идентификационной информации, ему будет предложено это сделать.
- Пользователь входит в аккаунт.
- Пользователь проходит аутентификацию у поставщика идентификационной информации SAML, который генерирует утверждение SAML 2.0 и возвращает его в систему единого входа Apigee.
- Система единого входа Apigee проверяет утверждение, извлекает из него идентификационные данные пользователя, генерирует токен аутентификации OAuth 2 для Edge UI и перенаправляет пользователя на главную страницу Edge UI по адресу:
https://edge_ui_IP_DNS:9000/platform/orgName
где orgName – название организации Edge.
Edge поддерживает множество поставщиков идентификационной информации, включая Okta и службы федерации Microsoft Active Directory (ADFS). Информацию о настройке ADFS для использования с Edge можно найти в статье Настройка Edge в качестве доверенной стороны в ADFS IDP. Инструкции для Okta приведены в следующем разделе.
Чтобы настроить поставщика идентификационной информации SAML, Edge требуется адрес электронной почты для идентификации пользователя. Поэтому поставщик идентификационной информации должен возвращать адрес электронной почты в составе утверждения идентификационной информации.
Кроме того, вам может потребоваться следующее:
| Параметр | Описание |
|---|---|
| Metadata URL (URL метаданных); |
Поставщику идентификационной информации SAML может потребоваться URL метаданных системы единого входа Apigee. URL метаданных имеет следующий формат: protocol://apigee_sso_IP_DNS:port/saml/metadata Пример: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| Assertion Consumer Service URL (URL сервиса обработки утверждений) |
Можно использовать в качестве URL перенаправления обратно в Edge после того, как пользователь введет свои учетные данные поставщика идентификационной информации, в следующем формате: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Пример: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
URL системы единого выхода |
Вы можете настроить систему единого входа Apigee для поддержки единого выхода. Подробнее о том, как настроить единый выход из интерфейса Edge… URL системы единого выхода Apigee SSO имеет следующий формат: protocol://apigee_SSO_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Пример: http://1.2.3.4:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
Идентификатор объекта поставщика услуг (или URI аудитории) |
Для системы единого входа Apigee: apigee-saml-login-opdk |
Настройка Okta
Чтобы настроить Okta:
- Войдите в Okta.
- Нажмите Applications (Приложения) и выберите приложение SAML.
- Выберите вкладку Assignments (Назначения), чтобы добавить пользователей в приложение. Эти пользователи смогут входить в интерфейс Edge и выполнять вызовы Edge API. Однако сначала необходимо добавить каждого пользователя в организацию Edge и указать его роль. Подробнее о том, как зарегистрировать новых пользователей Edge…
- Выберите вкладку Sign on (Вход), чтобы получить URL метаданных поставщика идентификационной информации. Сохраните этот URL, так как он понадобится вам для настройки Edge.
- Выберите вкладку General (Общие), чтобы настроить приложение Okta, как показано в таблице ниже.
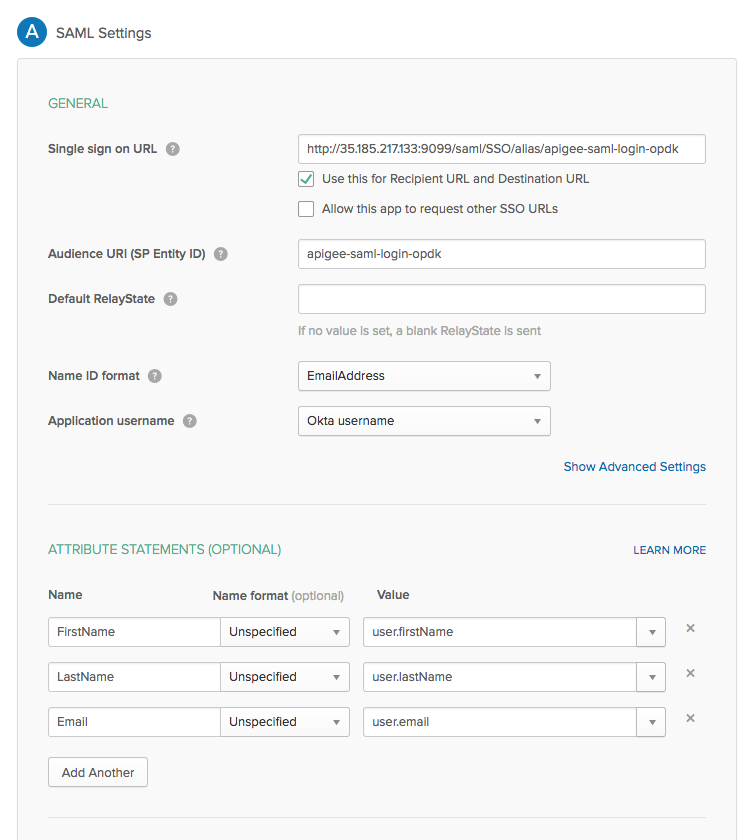
Параметр Описание Single sign on URL (URL системы единого входа) Указывает URL перенаправления обратно в Edge, который используется после того, как пользователь введет свои учетные данные Okta. URL имеет следующий формат: http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
Если вы планируете включить TLS в
apigee-sso:https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
где apigee_sso_IP_DNS – IP-адрес или имя DNS узла, на котором размещен компонент
apigee-sso.Обратите внимание, что в URL учитывается регистр и аббревиатура SSO должна быть написана заглавными буквами.
Если перед
apigee-ssoу вас есть балансировщик нагрузки, укажите IP-адрес или DNS-имяapigee-sso, на которые ссылается балансировщик.Используйте этот URL в качестве URL получателя и целевого URL Установите этот флажок. Audience URI (SP Entity ID) (URI аудитории (идентификатор объекта поставщика услуг)) apigee-saml-login-opdk(выбрано администратором)Default RelayState (Состояние ретрансляции по умолчанию). Можно оставить пустым. Формат идентификатора имени Укажите свойство EmailAddress.Имя пользователя для приложения Укажите свойство Okta username.Операторы атрибутов (необязательно) Укажите FirstName,LastNameиEmail, как показано на изображении ниже.
После этого диалоговое окно настроек SAML должно выглядеть следующим образом: