

В этом документе описывается, как добавить центр обработки данных (также называемый регионом) в существующий центр обработки данных.
Что нужно учесть перед добавлением центра обработки данных
Прежде чем добавлять центр обработки данных, необходимо понять, как настроить серверы OpenLDAP, ZooKeeper, Cassandra и Postgres в центрах обработки данных. Также необходимо убедиться, что между узлами в двух центрах обработки данных открыты нужные порты.
- OpenLDAP
В каждом центре обработки данных есть собственный сервер OpenLDAP, настроенный с включенной репликацией. При установке нового центра обработки данных необходимо настроить OpenLDAP для использования репликации, а также перенастроить сервер OpenLDAP в существующем центре обработки данных для использования репликации.
- ZooKeeper
Для свойства
ZK_HOSTSобоих центров обработки данных укажите IP-адреса или DNS-имена всех узлов ZooKeeper из обоих центров обработки данных в одном и том же порядке и пометьте все узлы модификатором :observer. Узлы без модификатора:observerназываются голосующими. В конфигурации должно быть нечетное количество голосующих.В этой топологии хост ZooKeeper на хосте 9 является наблюдателем:
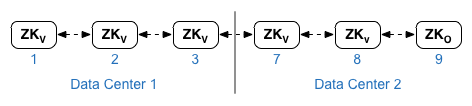
В примере файла конфигурации, показанном ниже, узел 9 помечен модификатором
:observer, поэтому у вас есть пять голосующих узлов: 1, 2, 3, 7 и 8.Для свойства
ZK_CLIENT_HOSTSкаждого центра обработки данных укажите IP-адреса или DNS-имена только узлов ZooKeeper в этом центре обработки данных в том же порядке для всех узлов ZooKeeper в центре обработки данных. - Cassandra
Для
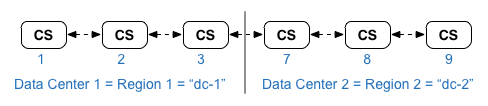
CASS_HOSTSв каждом центре обработки данных укажите все IP-адреса Cassandra (не имена DNS) для обоих центров обработки данных. Для центра обработки данных 1 сначала перечислите узлы Cassandra в этом центре обработки данных. Для центра обработки данных 2 сначала перечислите узлы Cassandra в этом центре обработки данных. Укажите узлы Cassandra в одном и том же порядке для всех узлов Cassandra в центре обработки данных.Все узлы Cassandra должны иметь суффикс :d,r, например ip:1,1 – центр обработки данных 1 и стойка/зона доступности 1, а ip:2,1 – центр обработки данных 2 и стойка/зона доступности 1.
Пример: "192.168.124.201:1,1 192.168.124.202:1,1 192.168.124.203:1,1 192.168.124.204:2,1 192.168.124.205:2,1 192.168.124.206:2,1".
Первый узел в стойке/зоне доступности 1 каждого центра обработки данных будет использоваться в качестве начального сервера. В этой модели развертывания настройка Cassandra будет выглядеть следующим образом:
-
Postgres
По умолчанию Edge устанавливает все узлы Postgres в режиме master. Однако при наличии нескольких центров обработки данных вы настраиваете узлы Postgres для использования репликации master-standby, чтобы в случае сбоя главного узла резервный узел мог продолжать обслуживать трафик. Обычно основной сервер Postgres настраивается в одном центре обработки данных, а резервный – в другом.
Если в существующем центре обработки данных уже настроены два узла Postgres, работающие в режиме "основной/резервный", то в рамках этой процедуры отмените регистрацию существующего резервного узла и замените его резервным узлом в новом центре обработки данных.
В таблице ниже показаны конфигурации Postgres до и после для обоих сценариев.
До После Один узел Master Postgres в dc-1.
Главный узел Postgres в dc-1.
Резервный узел Postgres в dc-2.
Главный узел Postgres в dc-1.
Резервный узел Postgres в dc-1
Главный узел Postgres в dc-1.
Резервный узел Postgres в dc-2.
Отмените регистрацию старого резервного узла Postgres в dc-1.
- Требования к портам
Убедитесь, что между узлами в двух центрах обработки данных открыты необходимые порты. Схему портов можно посмотреть в разделе Требования к портам.
Обновление существующего центра обработки данных
Добавление центра обработки данных требует от вас выполнения шагов по установке и настройке новых узлов центра обработки данных, но также требует обновления узлов в исходном центре обработки данных. Эти изменения необходимы, поскольку вы добавляете новые узлы Cassandra и ZooKeeper в новый центр обработки данных, который должен быть доступен для существующего центра обработки данных, и вам необходимо перенастроить OpenLDAP для использования репликации.
Создание файлов конфигурации
Ниже показаны файлы конфигурации для автоматической установки для двух центров обработки данных, в каждом из которых есть по шесть узлов, как показано в разделе Топологии установки. Обратите внимание, что файл конфигурации для dc-1 добавляет дополнительные настройки для:
- Настройте OpenLDAP с репликацией между двумя узлами OpenLDAP.
- Добавьте новые узлы Cassandra и ZooKeeper из dc-2 в файл конфигурации для dc-1.
# Datacenter 1 IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 HOSTIP=$(hostname -i) MSIP=$IP1 ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=Secret123 LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP7 APIGEE_LDAPPW=secret MP_POD=gateway-1 REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1:1,1 $IP2:1,1 $IP3:1,1 $IP7:2,1 $IP8:2,1 $IP9:2,1" SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com SMTPPASSWORD=smtppwd SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |
# Datacenter 2 IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 HOSTIP=$(hostname -i) MSIP=$IP7 ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=Secret123 LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=2 LDAP_PEER=$IP1 APIGEE_LDAPPW=secret MP_POD=gateway-2 REGION=dc-2 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP7 $IP8 $IP9" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP7:2,1 $IP8:2,1 $IP9:2,1 $IP1:1,1 $IP2:1,1 $IP3:1,1" SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com SMTPPASSWORD=smtppwd SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |
Добавить новый центр обработки данных
Чтобы установить новый центр обработки данных, выполните описанные ниже действия.
В этой процедуре центры обработки данных имеют следующие названия:
- dc-1 – существующий центр обработки данных;
- dc-2 – новый центр обработки данных.
Чтобы добавить новый центр обработки данных, выполните следующие действия:
- На dc-1 повторно запустите setup.sh на исходных узлах Cassandra с новым файлом конфигурации dc-1, который включает узлы Cassandra из dc-2:
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile1
- На dc-1 повторно запустите setup.sh на узле сервера управления:
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile1
- В dc-2 установите
apigee-setupна всех узлах. Подробную информацию можно найти в статье Как установить утилиту apigee-setup для Edge. - В dc-2 установите Cassandra и ZooKeeper на соответствующие узлы:
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile2
- На dc-2 выполните команду rebuild на всех узлах Cassandra, указав название региона dc-1:
/opt/apigee/apigee-cassandra/bin/nodetool [-u username -pw password] -h cassIP rebuild dc-1
Имя пользователя и пароль нужно передавать, только если вы включили аутентификацию JMX для Cassandra.
- На dc-2 установите сервер управления на соответствующем узле:
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile2
- На узле сервера управления в dc-2 установите
apigee-provision, который устанавливает утилитуapigee-adminapi.sh:/opt/apigee/apigee-service/bin/apigee-service apigee-provision install
- На dc-2 установите маршрутизаторы и обработчики сообщений на соответствующих узлах:
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile2
- В dc-2 установите Qpid на нужных узлах:
/opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile2
- На dc-2 установите Postgres на соответствующем узле:
/opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile2
- Настройте основной и резервный узлы Postgres. Узел Postgres в dc-1 является основным, а узел Postgres в dc-2 – резервным сервером.
- На главном узле в dc-1 измените файл конфигурации, чтобы задать:
PG_MASTER=IPorDNSofDC1Master
PG_STANDBY=IPorDNSofDC2Standby
- Включите репликацию на новом главном сервере:
/opt/apigee/apigee-service/bin/apigee-service apigee-postgresql setup-replication-on-master -f configFIle
- На резервном узле в dc-2 измените файл конфигурации, чтобы задать:
PG_MASTER=IPorDNSofDC1Master
PG_STANDBY=IPorDNSofDC2Standby
- На резервном узле в dc-2 остановите сервер и удалите все существующие данные Postgres:
/opt/apigee/apigee-service/bin/apigee-service apigee-postgresql stop
rm -rf /opt/apigee/data/apigee-postgresql/
При необходимости вы можете создать резервную копию этих данных перед удалением.
- Настройте резервный узел в dc-2:
/opt/apigee/apigee-service/bin/apigee-service apigee-postgresql setup-replication-on-standby -f configFile
- На главном узле в dc-1 измените файл конфигурации, чтобы задать:
- На dc-1 обновите конфигурацию аналитики и настройте организации.
- На узле Management Server в dc-1 получите UUID узла Postgres:
apigee-adminapi.sh servers list -r dc-1 -p analytics -t postgres-server \
  --admin adminEmail --pwd adminPword --host localhost
UUID будет указан в конце возвращенных данных. Сохраните это значение.
- На узле сервера управления dc-2 получите UUID узла Postgres, как описано на предыдущем шаге. Сохраните это значение.
- На узле Management Server в dc-1 определите название групп аналитики и потребителей. Она понадобится для выполнения многих команд, приведенных ниже.
По умолчанию группа аналитики называется axgroup-001, а группа потребителей – consumer-group-001. В файле конфигурации для автоматической установки для региона можно задать название группы аналитики с помощью свойства
AXGROUP.Если вы не знаете названия групп аналитики и потребителей, используйте следующую команду, чтобы их отобразить:
apigee-adminapi.sh analytics groups list \
  --admin adminEmail --pwd adminPword --host localhost
Эта команда возвращает название группы аналитики в поле name и название группы потребителей в поле consumer-groups.
- На узле сервера управления dc-1 удалите существующий сервер Postgres из группы аналитики:
- Удалите узел Postgres из группы потребителей:
apigee-adminapi.sh analytics groups consumer_groups datastores remove \
  -g axgroup-001 -c consumer-group-001 -u UUID \
  -Y --admin adminEmail --pwd adminPword --host localhost
Если в dc-1 настроены два узла Postgres, работающие в режиме master/standby, удалите оба:
apigee-adminapi.sh analytics groups consumer_groups datastores remove \
  -g axgroup-001 -c consumer-group-001 -u "UUID_1,UUID_2" \
  -Y --admin adminEmail --pwd adminPword --host localhost
- Удалите узел Postgres из группы аналитики:
apigee-adminapi.sh analytics groups postgres_server remove \
  -g axgroup-001 -u UUID -Y --admin adminEmail \
  --pwd adminPword --host localhost
Если в dc-1 настроены два узла Postgres, работающие в режиме master/standby, удалите оба:
apigee-adminapi.sh analytics groups postgres_server \
  remove -g axgroup-001 -u UUID1,UUID2 -Y --admin adminEmail \
  --pwd adminPword --host localhost
- Удалите узел Postgres из группы потребителей:
- На узле Management Server в dc-1 добавьте новые основной и резервный серверы Postgres в группу аналитики:
- Добавьте оба сервера Postgres в группу аналитики:
apigee-adminapi.sh analytics groups postgres_server \
  add -g axgroup-001 -u "UUID_1,UUID_2" --admin adminEmail \
  --pwd adminPword --host localhost
где UUID_1 – основной узел Postgres в dc-1, а UUID_2 – резервный узел Postgres в dc-2.
- Добавьте серверы PG в группу потребителей в качестве основных/резервных:
apigee-adminapi.sh analytics groups consumer_groups datastores \
  add -g axgroup-001 -c consumer-group-001 -u "UUID_1,UUID_2" --admin adminEmail \
  --pwd adminPword --host localhost
- Добавьте оба сервера Postgres в группу аналитики:
- Добавьте серверы Qpid из dc-2 в группу аналитики:
- На узле Management Server в dc-1 получите UUID узлов Qpid в dc-2:
apigee-adminapi.sh servers list -r dc-2 -p central -t qpid-server \
  --admin adminEmail --pwd adminPword --host localhost
UUID будут указаны в конце возвращенных данных. Сохраните эти значения.
- На узле Management Server в dc-1 добавьте узлы Qpid в группу аналитики (выполните обе команды):
apigee-adminapi.sh analytics groups qpid_server \ add -g axgroup-001 -u "UUID_1" --admin adminEmail \ --pwd adminPword --host localhost
apigee-adminapi.sh analytics groups qpid_server \ add -g axgroup-001 -u "UUID_2" --admin adminEmail \ --pwd adminPword --host localhost - На узле Management Server в dc-1 добавьте узлы Qpid в группу потребителей (выполните обе команды):
apigee-adminapi.sh analytics groups consumer_groups consumers \
  add -g axgroup-001 -c consumer-group-001 -u "UUID_1" \
  --admin adminEmail --pwd adminPword --host localhost

apigee-adminapi.sh analytics groups consumer_groups consumers \
  add -g axgroup-001 -c consumer-group-001 -u "UUID_2" \
  --admin adminEmail --pwd adminPword --host localhost
- На узле Management Server в dc-1 получите UUID узлов Qpid в dc-2:
- Отмените регистрацию и удалите старый резервный сервер Postgres из dc-1:
- Отмените регистрацию существующего резервного сервера Postgres dc-1:
apigee-adminapi.sh servers deregister -u UUID -r dc-1 \
  -p analytics -t postgres-server -Y --admin adminEmail \
  --pwd adminPword --host localhost
где UUID – старый резервный узел Postgres в dc-1.
- Удалите существующий резервный сервер Postgres dc-1.
apigee-adminapi.sh servers delete -u UUID \
  --admin adminEmail --pwd adminPword --host localhost
- Отмените регистрацию существующего резервного сервера Postgres dc-1:
- На узле Management Server в dc-1 получите UUID узла Postgres:
- Обновите пространства ключей Cassandra, указав правильный коэффициент репликации для двух центров обработки данных. Этот шаг нужно выполнить только один раз на любом сервере Cassandra в любом центре обработки данных.
- Запустите утилиту Cassandra
cqlsh:/opt/apigee/apigee-cassandra/bin/cqlsh cassandraIP
- Выполните следующие команды CQL в командной строке cqlsh>, чтобы задать уровни репликации для пространства ключей Cassandra:
ALTER KEYSPACE "identityzone" WITH replication = { 'class': 'NetworkTopologyStrategy', 'dc-1': '3','dc-2': '3' };ALTER KEYSPACE "system_traces" WITH replication = { 'class': 'NetworkTopologyStrategy', 'dc-1': '3','dc-2': '3' };- Посмотрите пространства ключей с помощью команды:
select * from system.schema_keyspaces;
- Выход
cqlsh:exit
- Запустите утилиту Cassandra
- Выполните следующую команду
nodetoolна всех узлах Cassandra в dc-1, чтобы освободить память:/opt/apigee/apigee-cassandra/bin/nodetool [-u username -pw password] -h cassandraIP cleanup
Имя пользователя и пароль нужно передавать, только если вы включили аутентификацию JMX для Cassandra.
- Для каждой организации и каждой среды, которую вы хотите поддерживать в центрах обработки данных:
- На узле Management Server в dc-1 добавьте новый MP_POD в организацию:
apigee-adminapi.sh orgs pods add -o orgName -r dc-2 -p gateway-2 \
  --admin adminEmail --pwd adminPword --host localhost
где gateway-2 – название pod-объекта шлюза, определенное свойством MP_POD в файле конфигурации dc-2.
- Добавьте новые Message Processor в организацию и среду:
- На узле Management Server в dc-2 получите UUID узлов Message Processor в dc-2:
apigee-adminapi.sh servers list -r dc-2 -p gateway-2 \
  -t message-processor --admin adminEmail --pwd adminPword --host localhost
UUID будут указаны в конце возвращенных данных. Сохраните эти значения.
- На узле Management Server в dc-1 для каждого Message Processor в dc-2 добавьте Message Processor в среду для организации:
apigee-adminapi.sh orgs envs servers add -o orgName -e envName \
  -u UUID --admin adminEmail --pwd adminPword --host localhost
- На узле Management Server в dc-2 получите UUID узлов Message Processor в dc-2:
- На узле сервера управления dc-1 проверьте организацию:
apigee-adminapi.sh orgs apis deployments -o orgName -a apiProxyName \
  --admin adminEmail --pwd adminPword --host localhost
где apiProxyName – название прокси-сервера API, развернутого в организации.
- На узле Management Server в dc-1 добавьте новый MP_POD в организацию: