

تعمل بوابة خدمات المطوّرين في Apigee (أو ببساطة، البوابة) كعميل لـ Apigee Edge. وهذا يعني أنّ البوابة لا تعمل كنظام مستقل. بدلاً من ذلك، يتم تخزين معظم المعلومات التي تستخدمها البوابة على Edge. وعند الضرورة، ترسل البوابة طلبًا لاسترداد المعلومات من Edge أو لإرسال المعلومات إلى Edge.
ترتبط البوابة دائمًا بمؤسسة Edge واحدة. عند ضبط البوابة، يمكنك تحديد بيانات اعتماد المصادقة الأساسية (اسم المستخدم وكلمة المرور) لحساب في المؤسسة تستخدمه البوابة للتواصل مع Edge.
إذا اخترت تفعيل IDP خارجي، مثل SAML أو LDAP لمصادقة Edge، يمكنك بعد ذلك ضبط البوابة لاستخدام هذه المصادقة عند إرسال الطلبات إلى Edge. يؤدي ضبط البوابة لاستخدام موفِّر هوية خارجي إلى إنشاء حساب مستخدم جهاز جديد تلقائيًا في مؤسسة Edge التي تستخدمها البوابة بعد ذلك لتقديم الطلبات إلى Edge. لمزيد من المعلومات حول مستخدمي الأجهزة، يُرجى الاطّلاع على تنفيذ المهام تلقائيًا لموفّري الهوية الخارجيين.
يتطلب دعم موفِّر الهوية الخارجي للبوابة أن تكون قد ثبَّت وضبطت وحدة الدخول المُوحَّد (SSO) في Apigee على عقدة خادم إدارة Edge. في ما يلي العملية العامة لتفعيل موفِّر هوية خارجي للبوابة:
- ثبِّت وحدة الدخول الموحّد (SSO) في Apigee، كما هو موضّح في تثبيت الدخول الموحّد (SSO) في Apigee لضمان التوفّر العالي.
- ثبِّت البوابة وتأكَّد من أنّ عملية التثبيت تعمل بشكل صحيح. يُرجى الاطّلاع على تثبيت البوابة.
- اضبط SAML أو LDAP على البوابة، كما هو موضّح في هذا القسم.
- (اختياري) أوقِف المصادقة الأساسية على Edge، كما هو موضّح في مقالة إيقاف المصادقة الأساسية على Edge.
إنشاء مستخدم آلي للبوابة
عند تفعيل موفِّر هوية خارجي، يتيح Edge إنشاء رمز OAuth2 المميّز تلقائيًا من خلال استخدام مستخدمي الأجهزة. يمكن لمستخدم الجهاز الحصول على رموز OAuth2 المميّزة بدون الحاجة إلى تحديد رمز مرور. وهذا يعني أنّه يمكنك برمجة عملية الحصول على رموز OAuth2 المميّزة وإعادة تحميلها بالكامل.
تؤدي عملية ضبط موفِّر الهوية للبوابة إلى إنشاء مستخدم جهاز تلقائيًا في المؤسسة المرتبطة بالبوابة. بعد ذلك، تستخدم البوابة حساب المستخدم الآلي هذا للاتصال بـ Edge. لمزيد من المعلومات حول مستخدمي الأجهزة، يُرجى الاطّلاع على تنفيذ المهام تلقائيًا لموفّري الهوية الخارجيين.
لمحة عن المصادقة لحسابات مطوّري البوابة الإلكترونية
عند ضبط البوابة لاستخدام موفِّر هوية خارجي، يمكنك تفعيل البوابة لاستخدام SAML أو LDAP للمصادقة مع Edge حتى تتمكّن البوابة من إرسال الطلبات إلى Edge. ومع ذلك، تتيح المنصة أيضًا نوعًا من المستخدمين يُطلق عليهم اسم المطوّرون.
يشكّل المطوّرون منتدى المستخدمين الذين ينشئون التطبيقات باستخدام واجهات برمجة التطبيقات. يستخدم مطوّرو التطبيقات البوابة للتعرّف على واجهات برمجة التطبيقات وتسجيل التطبيقات التي تستخدم واجهات برمجة التطبيقات والتفاعل مع منتدى المطوّرين وعرض معلومات إحصائية حول استخدام تطبيقاتهم على لوحة البيانات.
عندما يسجّل مطوّر الدخول إلى البوابة، تكون البوابة مسؤولة عن مصادقة المطوّر وفرض الأذونات المستندة إلى الأدوار. تستمر البوابة في استخدام المصادقة الأساسية مع المطوّرين حتى بعد تفعيل مصادقة موفِّر الهوية بين البوابة وEdge. لمزيد من المعلومات، يُرجى الاطّلاع على التواصل بين البوابة وEdge.
يمكن أيضًا ضبط البوابة لاستخدام SAML أو LDAP لمصادقة المطوّرين. للاطّلاع على مثال على تفعيل SAML باستخدام وحدات Drupal التابعة لجهات خارجية، يُرجى الاطّلاع على دمج الدخول المُوحَّد (SSO) عبر SAML مع بوابة مخصّصة للمطوّرين.
ملف إعداد موفِّر الهوية للبوابة الإلكترونية
لضبط موفِّر هوية خارجي للبوابة، يجب إنشاء ملف إعداد يحدّد إعدادات البوابة.
يوضّح المثال التالي ملف إعدادات البوابة مع إتاحة موفِّر الهوية:
# IP address of Edge Management Server and the node on which the Apigee SSO module is installed.
IP1=22.222.22.222

# URL of Edge management API.
MGMT_URL=http://$IP1:8080/v1

# Organization associated with the portal.
EDGE_ORG=myorg

# Information about the Apigee SSO module (apigee-sso).
# Externally accessible IP or DNS of apigee-sso.
SSO_PUBLIC_URL_HOSTNAME=$IP1
SSO_PUBLIC_URL_PORT=9099
# Default is http. Set to https if you enabled TLS on apigee-sso.
SSO_PUBLIC_URL_SCHEME=http

# SSO admin credentials as set when you installed apigee-sso.
SSO_ADMIN_NAME=ssoadmin
SSO_ADMIN_SECRET=Secret123

# Enables or disables external IDP support.
# Default is "n", which disables external IDP support.
# Change it to "y" to enable external IDs support.
DEVPORTAL_SSO_ENABLED=y

# The name of the OAuth2 client used to connect to apigee-sso.
# The default client name is portalcli.
PORTALCLI_SSO_CLIENT_NAME=portalcli
# OAuth client password using uppercase, lowercase, number, and special characters.
PORTALCLI_SSO_CLIENT_SECRET=Abcdefg@1

# Email address and user info for the machine user created in the Edge org specified
# above by EDGE_ORG.
# This account is used by the portal to make requests to Edge.
# Add this email as an org admin before configuring the portal to use an external IDP.
DEVPORTAL_ADMIN_EMAIL=DevPortal_SAML@google.com
DEVPORTAL_ADMIN_FIRSTNAME=DevPortal
DEVPORTAL_ADMIN_LASTNAME=SAMLAdmin
DEVPORTAL_ADMIN_PWD=Abcdefg@1

# If set, the existing portal OAuth client is deleted and a new one is created.
# The default value is "n".
# Set to "y" when you configure the external IDP and change the value of
# any of the PORTALCLI_* properties.
PORTALCLI_SSO_CLIENT_OVERWRITE=y
لتفعيل موفِّر الهوية الخارجي على البوابة:
- في واجهة مستخدم Edge، أضِف مستخدم الجهاز المحدّد من خلال
DEVPORTAL_ADMIN_EMAILإلى المؤسسة المرتبطة بالبوابة بصفته مشرف المؤسسة. - نفِّذ الأمر التالي لضبط موفِّر الهوية الخارجي على البوابة:
/opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f configFile
حيث configFile هو ملف الإعداد الموضّح أعلاه.
- سجِّل الدخول إلى البوابة بصفتك مشرفًا على البوابة.
- في قائمة Drupal الرئيسية، اختَر Configuration (الإعدادات) > Dev Portal (بوابة المطوّرين). ستظهر شاشة إعدادات البوابة، بما في ذلك إعدادات موفِّر الهوية الخارجي:
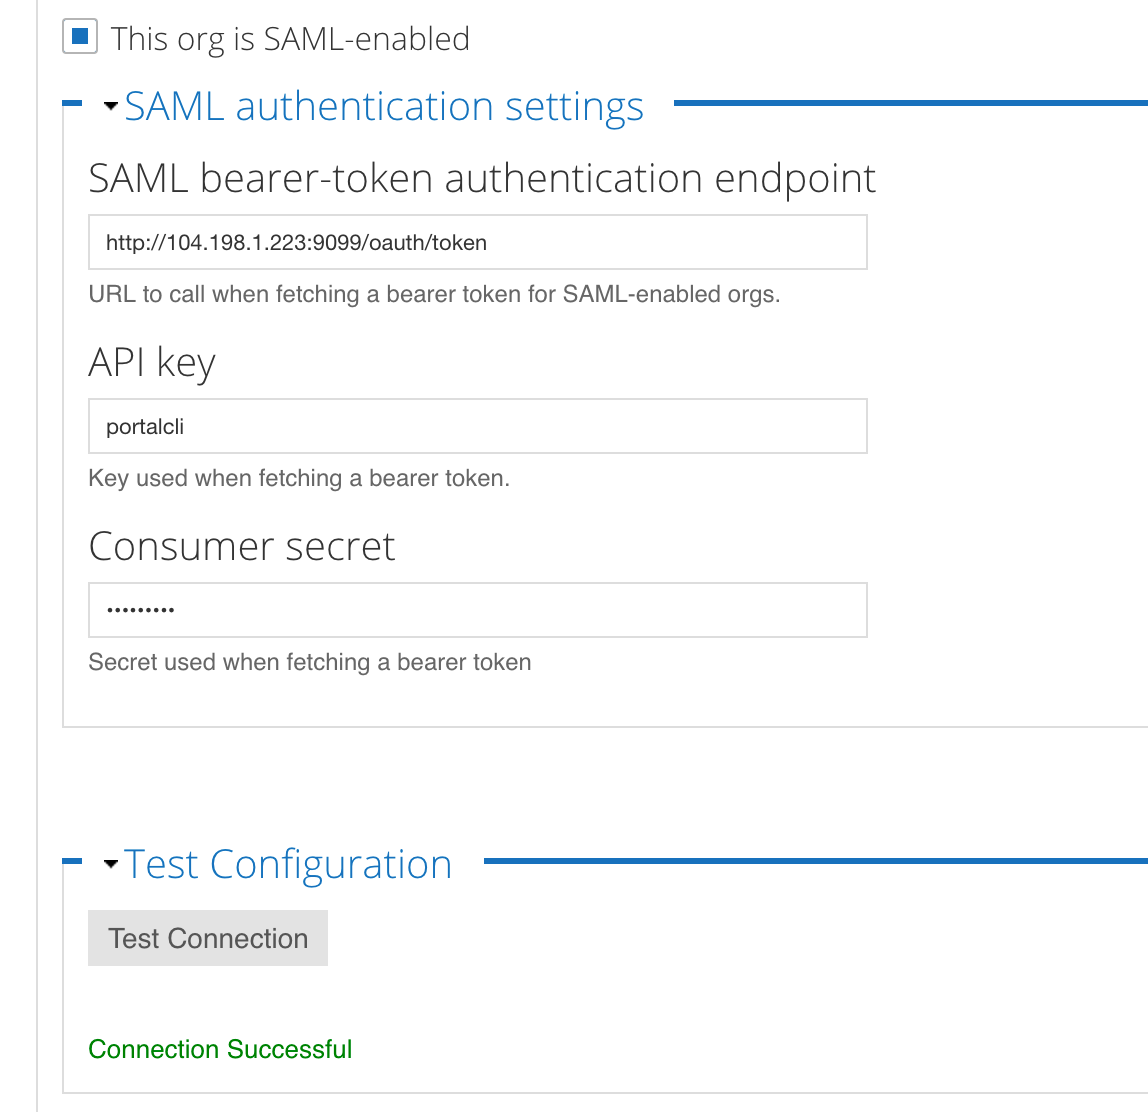
يُرجى ملاحظة ما يلي:
- تم وضع علامة في المربّع هذه المؤسسة مفعَّلة عبر SAML
- تم ملء نقطة النهاية لوحدة الدخول المُوحَّد في Apigee
- تم ملء حقلَي مفتاح واجهة برمجة التطبيقات وسر العميل لعميل OAuth في البوابة
- ستظهر الرسالة تم الاتصال بنجاح تحت الزر اختبار الاتصال.
- انقر على الزر اختبار الاتصال لإعادة اختبار الاتصال في أي وقت.
لتغيير هذه القيم لاحقًا، عدِّل ملف الإعداد ونفِّذ هذا الإجراء مرة أخرى.
إيقاف موفِّر هوية خارجي على البوابة
إذا اخترت إيقاف موفِّر الهوية الخارجي للاتصالات بين البوابة وEdge، لن تتمكّن البوابة من إرسال طلبات إلى Edge. يمكن للمطوّرين تسجيل الدخول إلى البوابة ولكن لن يتمكّنوا من الاطّلاع على المنتج أو إنشاء تطبيقات.
لإيقاف مصادقة موفِّر الهوية الخارجي على البوابة الإلكترونية:
- افتح ملف الإعداد الذي استخدمته سابقًا لتفعيل موفِّر الهوية الخارجي.
- اضبط قيمة السمة
DEVPORTAL_SSO_ENABLEDعلىn، كما هو موضّح في المثال التالي:DEVPORTAL_SSO_ENABLED=n
- اضبط البوابة من خلال تنفيذ الأمر التالي:
/opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f configFile