Чтобы переводить контент на ваш предпочитаемый язык, Google использует технологии на основе искусственного интеллекта. Переводы от ИИ могут содержать ошибки.
Поставщик идентификационной информации (возвращает утверждение SAML)
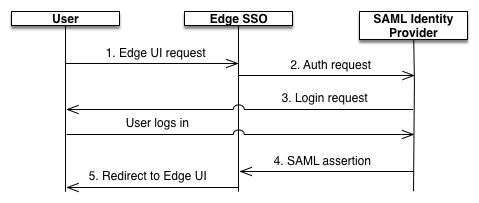
Когда SAML включен, субъект (пользователь Edge UI) запрашивает доступ к поставщику услуг (Apigee SSO). Затем система единого входа Apigee (в роли поставщика услуг SAML) запрашивает и получает утверждение идентификационной информации от IDP SAML и использует это утверждение для создания токена OAuth2, необходимого для доступа к Edge UI. После этого пользователь перенаправляется в интерфейс Edge.
Ниже показана схема процесса:
На этой диаграмме:
Пользователь пытается получить доступ к интерфейсу Edge, отправляя запрос на URL входа в интерфейс Edge. Пример: https://edge_UI_IP_DNS:9000.
Неаутентифицированные запросы перенаправляются поставщику идентификационной информации SAML. Пример: https://idp.customer.com.
Если вы не вошли в систему поставщика идентификационной информации, вам будет предложено это сделать.
Вы прошли аутентификацию у поставщика идентификационной информации SAML.
Поставщик идентификационной информации SAML генерирует и возвращает утверждение SAML 2.0 в модуль SSO Apigee.
Система единого входа Apigee проверяет утверждение, извлекает из него идентификационные данные пользователя, генерирует токен аутентификации OAuth 2 для Edge UI и перенаправляет пользователя на главную страницу Edge UI по следующему URL:
[[["Прост для понимания","easyToUnderstand","thumb-up"],["Помог мне решить мою проблему","solvedMyProblem","thumb-up"],["Другое","otherUp","thumb-up"]],[["Отсутствует нужная мне информация","missingTheInformationINeed","thumb-down"],["Слишком сложен/слишком много шагов","tooComplicatedTooManySteps","thumb-down"],["Устарел","outOfDate","thumb-down"],["Проблема с переводом текста","translationIssue","thumb-down"],["Проблемы образцов/кода","samplesCodeIssue","thumb-down"],["Другое","otherDown","thumb-down"]],["Последнее обновление: 2026-10-16 UTC."],[],[]]