

기본적으로 사용자가 Edge UI에서 로그아웃하면 Edge UI는 사용자 세션의 쿠키를 삭제합니다. 쿠키를 삭제하면 사용자가 다음에 Edge UI에 액세스할 때 다시 로그인해야 합니다. 싱글 사인온(SSO) 환경을 구현한 경우 사용자는 싱글 사인온(SSO) 사용자 인증 정보를 통해 다른 서비스에 계속 액세스할 수 있습니다.
하지만 한 서비스에서 로그아웃하면 모든 서비스에서 로그아웃되도록 하고 싶을 수 있습니다. 이 경우 싱글 사인아웃을 지원하도록 IDP를 구성할 수 있습니다.
IDP를 구성하려면 Edge UI에 대한 다음 정보가 필요합니다.
- Edge UI의 싱글 로그아웃 URL: 이 URL은 다음 형식입니다.
http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
또는
apigee-sso에서 TLS를 사용 설정한 경우:https://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
- 서비스 제공업체 발급기관: Edge UI의 값은
apigee-saml-login-opdk입니다. - IDP 인증서: Apigee SSO 설치 및 구성에서
selfsigned.crt라는 IDP 인증서를 만들고/opt/apigee/customer/application/apigee-sso/idp/에 저장했습니다. IDP에 따라 동일한 인증서를 사용하여 싱글 사인아웃을 구성해야 합니다.
예를 들어 OKTA를 서비스 제공업체로 사용하는 경우 애플리케이션의 SAML 설정에서 다음을 수행합니다.
- OKTA 애플리케이션에서 고급 설정 표시를 선택합니다.
- Allow application to initiate Single Logout(애플리케이션에서 싱글 로그아웃을 시작하도록 허용)을 선택합니다.
- 위에 표시된 대로 Edge UI의 싱글 로그아웃 URL을 입력합니다.
- SP 발급기관 (서비스 제공업체 발급기관)을 입력합니다.
- 서명 인증서에서
/opt/apigee/customer/application/apigee-sso/saml/selfsigned.crtTLS 인증서를 업로드합니다. 다음 이미지는 OKTA의 이 정보를 보여줍니다.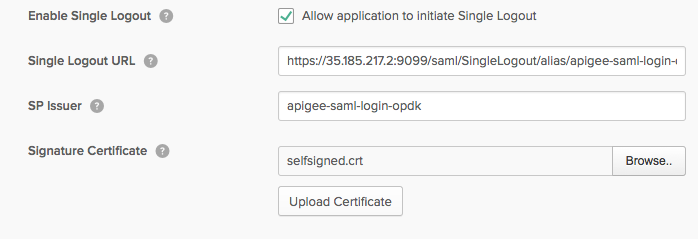
- 설정을 저장합니다.
사용자가 다음에 Edge UI에서 로그아웃하면 모든 서비스에서 로그아웃됩니다.