

Por padrão, quando um usuário sai da interface do Edge, ela limpa todos os cookies da sessão do usuário. A limpeza de cookies exige que o usuário faça login novamente na próxima vez que quiser acessar a interface do Edge. Se você tiver implementado um ambiente de logon único, o usuário ainda poderá acessar outros serviços com as credenciais de logon único.
No entanto, talvez você queira que o logout de um serviço desconecte o usuário de todos os serviços. Nesse caso, é possível configurar o IdP para oferecer suporte ao logout único.
Para configurar o IDP, você precisa das seguintes informações sobre a IU do Edge:
- O URL de logout único para a IU do Edge: esse URL está no seguinte formato:
http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
Ou, se você ativou o TLS em
apigee-sso:https://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
- O emissor do provedor de serviços: o valor da IU do Edge é
apigee-saml-login-opdk. - O certificado do IDP: em
Instalar e configurar o SSO da Apigee, você criou um
certificado do IDP chamado
selfsigned.crte o salvou em/opt/apigee/customer/application/apigee-sso/idp/. Dependendo do seu IDP, você precisa usar o mesmo certificado para configurar o logout único.
Por exemplo, se você estiver usando o OKTA como provedor de serviços, nas configurações de SAML do aplicativo:
- No aplicativo OKTA, selecione Show Advanced Settings.
- Selecione Permitir que o aplicativo inicie o Single Logout.
- Insira o URL de logout único para a IU do Edge, conforme mostrado acima.
- Insira o Emissor do SP (emissor do provedor de serviços).
- Em Certificado de assinatura, faça upload do
certificado TLS do
/opt/apigee/customer/application/apigee-sso/saml/selfsigned.crt. A imagem a seguir mostra essas informações para o OKTA: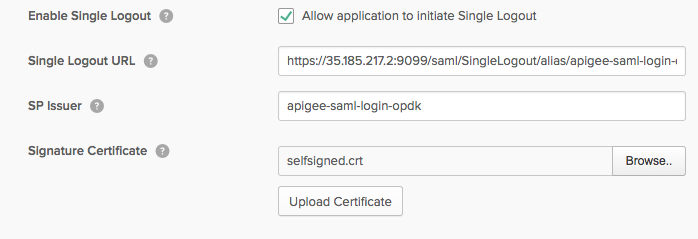
- Salve as configurações.
Quando um usuário sair da IU do Edge, ele será desconectado de todos os serviços.