

Varsayılan olarak, Edge kullanıcı arayüzü düğümünün IP adresini veya DNS adını ve 3001 numaralı bağlantı noktasını kullanarak HTTP üzerinden yeni Edge kullanıcı arayüzüne erişirsiniz. Örneğin:
http://newue_IP:3001
Alternatif olarak, Edge kullanıcı arayüzüne TLS erişimini yapılandırarak aşağıdaki biçimde erişebilirsiniz:
https://newue_IP:3001
TLS koşulları
Edge kullanıcı arayüzü yalnızca TLS 1.2 sürümünü destekler. Edge kullanıcı arayüzünde TLS'yi etkinleştirirseniz kullanıcılar, Edge kullanıcı arayüzüne TLS v1.2 ile uyumlu bir tarayıcı kullanarak bağlanmalıdır.
TLS yapılandırma özellikleri
Edge kullanıcı arayüzü için TLS'yi yapılandırmak üzere aşağıdaki komutu yürütün:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
configFile, Edge kullanıcı arayüzünü yüklemek için kullandığınız yapılandırma dosyasıdır.
Bu komutu yürütmeden önce yapılandırma dosyasını düzenleyerek TLS'yi kontrol eden gerekli özellikleri ayarlamanız gerekir. Aşağıdaki tabloda, Edge kullanıcı arayüzü için TLS'yi yapılandırmak üzere kullandığınız özellikler açıklanmaktadır:
| Mülk | Açıklama | Zorunlu mu? |
|---|---|---|
MANAGEMENT_UI_SCHEME |
Edge kullanıcı arayüzüne erişmek için kullanılan protokolü ("http" veya "https") ayarlar. Varsayılan değer "http"dir. TLS'yi etkinleştirmek için "https" olarak ayarlayın: MANAGEMENT_UI_SCHEME=https |
Evet |
MANAGEMENT_UI_TLS_OFFLOAD |
"n" ise Edge kullanıcı arayüzüne yönelik TLS isteklerinin Edge kullanıcı arayüzünde sonlandırıldığını belirtir. "y" ise Edge kullanıcı arayüzüne yönelik TLS isteklerinin bir yük dengeleyicide sonlandırıldığını ve yük dengeleyicinin isteği HTTP kullanarak Edge kullanıcı arayüzüne yönlendirdiğini belirtir. Yük dengeleyicide TLS'yi sonlandırırsanız Edge kullanıcı arayüzünün, orijinal isteğin TLS üzerinden geldiğini bilmesi gerekir. Örneğin, bazı çerezlerde Secure işareti bulunur.
MANAGEMENT_UI_SCHEME=https |
Evet |
MANAGEMENT_UI_TLS_KEY_FILEMANAGEMENT_UI_TLS_CERT_FILE |
Bu dosyalar için önerilen konum: /opt/apigee/customer/application/edge-management-ui Bu dizin yoksa oluşturun.
|
MANAGEMENT_UI_TLS_OFFLOAD=n ise evet |
MANAGEMENT_UI_PUBLIC_URIS |
Bu özelliği, yapılandırma dosyasındaki diğer özelliklere göre ayarlayın. Örneğin: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT Burada:
|
Evet |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS |
Kullanılabilir TLS şifrelerinin listesini virgülle veya boşlukla ayrılmış bir dize olarak tanımlar. Virgülle ayrılmış dize: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 Çift tırnak içine alınmış, boşlukla ayrılmış dize: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
Hayır |
SHOEHORN_SCHEME |
Yeni Edge kullanıcı arayüzünü yüklemeden önce shoehorn adlı temel Edge kullanıcı arayüzünü yüklemeniz gerekir. Yükleme yapılandırma dosyası, temel Edge kullanıcı arayüzüne erişmek için kullanılan "http" protokolünü belirtmek üzere aşağıdaki özelliği kullanır: SHOEHORN_SCHEME=http Temel Edge kullanıcı arayüzü TLS'yi desteklemediğinden, Edge kullanıcı arayüzünde TLS'yi etkinleştirseniz bile bu özelliğin "http" olarak ayarlanması gerekir. |
Evet ve "http" olarak ayarlanmış |
TLS'yi yapılandırma
Edge kullanıcı arayüzüne TLS erişimini yapılandırmak için:
TLS sertifikasını ve anahtarını, parola içermeyen PEM dosyaları olarak oluşturun. Örneğin:
mykey.pem
mycert.pem
TLS sertifikası ve anahtarı oluşturmanın birçok yolu vardır. Örneğin, imzasız bir sertifika ve anahtar oluşturmak için aşağıdaki komutu çalıştırabilirsiniz:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- Anahtar ve sertifika dosyalarını
/opt/apigee/customer/application/edge-management-uidizinine kopyalayın. Bu dizin yoksa oluşturun. Sertifikanın ve anahtarın "apigee" kullanıcısına ait olduğundan emin olun:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Aşağıdaki TLS özelliklerini ayarlamak için Edge kullanıcı arayüzünü yüklemek üzere kullandığınız yapılandırma dosyasını düzenleyin:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
TLS'yi yapılandırmak için aşağıdaki komutu çalıştırın:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
configFile, yapılandırma dosyasının adıdır.
Komut dosyası, Edge kullanıcı arayüzünü yeniden başlatır.
Shoehorn'u kurmak ve yeniden başlatmak için aşağıdaki komutları çalıştırın:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Yeniden başlatmanın ardından Edge kullanıcı arayüzü, HTTPS üzerinden erişimi destekler. TLS'yi etkinleştirdikten sonra Edge kullanıcı arayüzüne giriş yapamıyorsanız tarayıcı önbelleğini temizleyip tekrar giriş yapmayı deneyin.
TLS, yük dengeleyicide sonlandırıldığında Edge kullanıcı arayüzünü yapılandırma
İstekleri Edge kullanıcı arayüzüne yönlendiren bir yük dengeleyiciniz varsa yük dengeleyicide TLS bağlantısını sonlandırmayı ve ardından yük dengeleyicinin istekleri HTTP üzerinden Edge kullanıcı arayüzüne yönlendirmesini seçebilirsiniz:
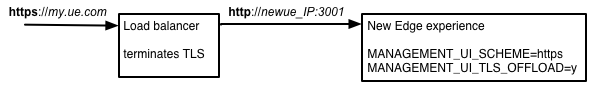
Bu yapılandırma desteklenir ancak yük dengeleyiciyi ve Edge kullanıcı arayüzünü buna göre yapılandırmanız gerekir.
TLS, yük dengeleyicide sonlandırıldığında Edge kullanıcı arayüzünü yapılandırmak için:
Aşağıdaki TLS özelliklerini ayarlamak için Edge kullanıcı arayüzünü yüklemek üzere kullandığınız yapılandırma dosyasını düzenleyin:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and Edge UI.
# The load balancer and the Edge UI must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
MANAGEMENT_UI_TLS_OFFLOAD=ydeğerini ayarlarsanızMANAGEMENT_UI_TLS_KEY_FILEveMANAGEMENT_UI_TLS_CERT_FILE.değerlerini atlayın. Edge kullanıcı arayüzüne yönelik istekler HTTP üzerinden geldiği için bunlar yoksayılır.TLS'yi yapılandırmak için aşağıdaki komutu çalıştırın:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
configFile, yapılandırma dosyasının adıdır.
Komut dosyası, Edge kullanıcı arayüzünü yeniden başlatır.
Shoehorn'u kurmak ve yeniden başlatmak için aşağıdaki komutları çalıştırın:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Yeniden başlatma işleminden sonra Edge kullanıcı arayüzü, HTTPS üzerinden erişimi destekler. TLS'yi etkinleştirdikten sonra Edge kullanıcı arayüzüne giriş yapamıyorsanız tarayıcı önbelleğini temizleyip tekrar giriş yapmayı deneyin.
Edge kullanıcı arayüzünde TLS'yi devre dışı bırakma
Edge kullanıcı arayüzünde TLS'yi devre dışı bırakmak için:
Edge kullanıcı arayüzünü yüklemek için kullandığınız yapılandırma dosyasını düzenleyerek aşağıdaki TLS özelliğini ayarlayın:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the Edge UI.
MANAGEMENT_UI_IP=newue_IP_DNS
TLS'yi devre dışı bırakmak için aşağıdaki komutu yürütün:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
configFile, yapılandırma dosyasının adıdır.
Komut dosyası, Edge kullanıcı arayüzünü yeniden başlatır.
Shoehorn'u kurmak ve yeniden başlatmak için aşağıdaki komutları çalıştırın:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Artık Edge kullanıcı arayüzüne HTTP üzerinden erişebilirsiniz. TLS'yi devre dışı bıraktıktan sonra Edge kullanıcı arayüzüne giriş yapamıyorsanız tarayıcı önbelleğini temizleyip tekrar giriş yapmayı deneyin.