

डिफ़ॉल्ट रूप से, Edge के नए यूज़र इंटरफ़ेस (यूआई) को एचटीटीपी पर ऐक्सेस किया जाता है. इसके लिए, Edge के यूज़र इंटरफ़ेस (यूआई) नोड के आईपी पते या डीएनएस नाम और पोर्ट 3001 का इस्तेमाल किया जाता है. उदाहरण के लिए:
http://newue_IP:3001
इसके अलावा, Edge के यूज़र इंटरफ़ेस (यूआई) के लिए टीएलएस ऐक्सेस को कॉन्फ़िगर किया जा सकता है, ताकि आप इसे इस फ़ॉर्म में ऐक्सेस कर सकें:
https://newue_IP:3001
टीएलएस से जुड़ी ज़रूरी शर्तें
Edge यूज़र इंटरफ़ेस (यूआई) सिर्फ़ TLS v1.2 के साथ काम करता है. अगर आपने Edge यूज़र इंटरफ़ेस (यूआई) पर टीएलएस को चालू किया है, तो उपयोगकर्ताओं को Edge यूज़र इंटरफ़ेस (यूआई) से कनेक्ट करने के लिए, टीएलएस v1.2 के साथ काम करने वाले ब्राउज़र का इस्तेमाल करना होगा.
टीएलएस कॉन्फ़िगरेशन प्रॉपर्टी
Edge यूज़र इंटरफ़ेस (यूआई) के लिए टीएलएस कॉन्फ़िगर करने के लिए, यह कमांड चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
जहां configFile वह कॉन्फ़िगरेशन फ़ाइल है जिसका इस्तेमाल आपने Edge यूज़र इंटरफ़ेस (यूआई) को इंस्टॉल करने के लिए किया था.
इस निर्देश को लागू करने से पहले, आपको कॉन्फ़िगरेशन फ़ाइल में बदलाव करना होगा. इससे टीएलएस को कंट्रोल करने वाली ज़रूरी प्रॉपर्टी सेट की जा सकेंगी. यहां दी गई टेबल में उन प्रॉपर्टी के बारे में बताया गया है जिनका इस्तेमाल, Edge यूज़र इंटरफ़ेस (यूआई) के लिए टीएलएस को कॉन्फ़िगर करने के लिए किया जाता है:
| प्रॉपर्टी | ब्यौरा | ज़रूरी है? |
|---|---|---|
MANAGEMENT_UI_SCHEME |
Edge के यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने के लिए इस्तेमाल किए जाने वाले प्रोटोकॉल, "http" या "https" को सेट करता है. डिफ़ॉल्ट वैल्यू "http" होती है. TLS को चालू करने के लिए, इसे "https" पर सेट करें: MANAGEMENT_UI_SCHEME=https |
हां |
MANAGEMENT_UI_TLS_OFFLOAD |
अगर "n" है, तो इसका मतलब है कि Edge यूज़र इंटरफ़ेस (यूआई) को भेजे गए टीएलएस अनुरोध, Edge यूज़र इंटरफ़ेस (यूआई) पर खत्म हो जाते हैं. आपको अगर "y" है, तो इसका मतलब है कि Edge यूज़र इंटरफ़ेस (यूआई) को भेजे गए टीएलएस अनुरोध, लोड बैलेंसर पर खत्म हो जाते हैं. इसके बाद, लोड बैलेंसर एचटीटीपी का इस्तेमाल करके, अनुरोध को Edge यूज़र इंटरफ़ेस (यूआई) पर फ़ॉरवर्ड करता है. अगर लोड बैलेंसर पर टीएलएस को बंद किया जाता है, तो Edge यूज़र इंटरफ़ेस (यूआई) को अब भी यह पता होना चाहिए कि ओरिजनल अनुरोध, टीएलएस पर आया था. उदाहरण के लिए, कुछ कुकी में सुरक्षित फ़्लैग सेट होता है. आपको MANAGEMENT_UI_SCHEME=https |
हां |
MANAGEMENT_UI_TLS_KEY_FILEMANAGEMENT_UI_TLS_CERT_FILE |
अगर इन फ़ाइलों के लिए सुझाई गई जगह: /opt/apigee/customer/application/edge-management-ui अगर वह डायरेक्ट्री मौजूद नहीं है, तो उसे बनाएं. अगर |
हां, अगर MANAGEMENT_UI_TLS_OFFLOAD=n |
MANAGEMENT_UI_PUBLIC_URIS |
अगर इस प्रॉपर्टी को कॉन्फ़िगरेशन फ़ाइल में मौजूद अन्य प्रॉपर्टी के आधार पर सेट करें. उदाहरण के लिए: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT कहां:
अगर
|
हां |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS |
इससे उपलब्ध टीएलएस साइफ़र की सूची को कॉमा लगाकर अलग किए गए या स्पेस लगाकर अलग किए गए स्ट्रिंग के तौर पर तय किया जाता है. कॉमा लगाकर अलग की गई स्ट्रिंग: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 डबल कोट में रखी गई स्ट्रिंग, जिसमें स्पेस का इस्तेमाल किया गया हो: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
नहीं |
SHOEHORN_SCHEME |
नया Edge यूज़र इंटरफ़ेस (यूआई) इंस्टॉल करने से पहले, आपको Edge का बुनियादी यूज़र इंटरफ़ेस (यूआई) इंस्टॉल करना होगा. इसे shoehorn कहा जाता है. इंस्टॉलेशन कॉन्फ़िगरेशन फ़ाइल, प्रोटोकॉल "http" तय करने के लिए इस प्रॉपर्टी का इस्तेमाल करती है. इसका इस्तेमाल, Edge के बुनियादी यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने के लिए किया जाता है: SHOEHORN_SCHEME=http Edge का बुनियादी यूज़र इंटरफ़ेस (यूआई), टीएलएस के साथ काम नहीं करता. इसलिए, Edge के यूज़र इंटरफ़ेस (यूआई) पर टीएलएस चालू करने के बाद भी, इस प्रॉपर्टी को "http" पर सेट करना ज़रूरी है. |
हां और "http" पर सेट है |
टीएलएस को कॉन्फ़िगर करना
Edge यूज़र इंटरफ़ेस (यूआई) के लिए टीएलएस ऐक्सेस कॉन्फ़िगर करने के लिए:
टीएलएस सर्टिफ़िकेट और पासकोड को PEM फ़ाइलों के तौर पर जनरेट करें. इनमें कोई लंबा पासवर्ड नहीं होना चाहिए. उदाहरण के लिए:
mykey.pem
mycert.pem
टीएलएस सर्टिफ़िकेट और कुंजी जनरेट करने के कई तरीके हैं. उदाहरण के लिए, बिना हस्ताक्षर वाला सर्टिफ़िकेट और कुंजी जनरेट करने के लिए, यह कमांड चलाया जा सकता है:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- कुंजी और सर्टिफ़िकेट फ़ाइलों को
/opt/apigee/customer/application/edge-management-uiडायरेक्ट्री में कॉपी करें. अगर वह डायरेक्ट्री मौजूद नहीं है, तो उसे बनाएं. पक्का करें कि सर्टिफ़िकेट और पासकोड का मालिकाना हक "apigee" उपयोगकर्ता के पास हो:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Edge यूज़र इंटरफ़ेस (यूआई) को इंस्टॉल करने के लिए इस्तेमाल की गई कॉन्फ़िगरेशन फ़ाइल में बदलाव करें, ताकि ये TLS प्रॉपर्टी सेट की जा सकें:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
टीएलएस को कॉन्फ़िगर करने के लिए, यह कमांड चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
जहां configFile, कॉन्फ़िगरेशन फ़ाइल का नाम है.
स्क्रिप्ट, Edge के यूज़र इंटरफ़ेस (यूआई) को रीस्टार्ट करती है.
Shoehorn को सेट अप और रीस्टार्ट करने के लिए, ये कमांड दें:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
रीस्टार्ट करने के बाद, Edge यूज़र इंटरफ़ेस (यूआई) को एचटीटीपीएस से ऐक्सेस किया जा सकता है. अगर टीएलएस चालू करने के बाद, Edge यूज़र इंटरफ़ेस (यूआई) में लॉग इन नहीं किया जा सकता, तो ब्राउज़र की कैश मेमोरी मिटाएं और फिर से लॉग इन करने की कोशिश करें.
लोड बैलेंसर पर टीएलएस बंद होने पर, Edge यूज़र इंटरफ़ेस (यूआई) को कॉन्फ़िगर करना
अगर आपके पास कोई ऐसा लोड बैलेंसर है जो Edge यूज़र इंटरफ़ेस (यूआई) को अनुरोध भेजता है, तो आपके पास लोड बैलेंसर पर टीएलएस कनेक्शन को बंद करने का विकल्प होता है. इसके बाद, लोड बैलेंसर, एचटीटीपी के ज़रिए Edge यूज़र इंटरफ़ेस (यूआई) को अनुरोध भेजता है:
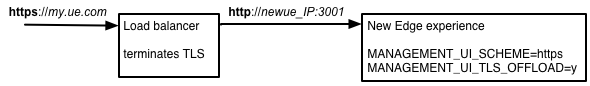
यह कॉन्फ़िगरेशन काम करता है. हालांकि, आपको लोड बैलेंसर और Edge यूज़र इंटरफ़ेस को इसके हिसाब से कॉन्फ़िगर करना होगा.
लोड बैलेंसर पर टीएलएस बंद होने पर, Edge यूज़र इंटरफ़ेस (यूआई) को कॉन्फ़िगर करने के लिए:
Edge यूज़र इंटरफ़ेस (यूआई) को इंस्टॉल करने के लिए इस्तेमाल की गई कॉन्फ़िगरेशन फ़ाइल में बदलाव करें, ताकि इन टीएलएस प्रॉपर्टी को सेट किया जा सके:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and Edge UI.
# The load balancer and the Edge UI must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
अगर आपने
MANAGEMENT_UI_TLS_OFFLOAD=yसेट किया है, तोMANAGEMENT_UI_TLS_KEY_FILEऔरMANAGEMENT_UI_TLS_CERT_FILE.को छोड़ दें. इन्हें अनदेखा कर दिया जाता है, क्योंकि Edge यूज़र इंटरफ़ेस (यूआई) के अनुरोध, एचटीटीपी के ज़रिए आते हैं.टीएलएस को कॉन्फ़िगर करने के लिए, यह कमांड चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
जहां configFile, कॉन्फ़िगरेशन फ़ाइल का नाम है.
स्क्रिप्ट, Edge यूज़र इंटरफ़ेस (यूआई) को रीस्टार्ट करती है.
Shoehorn को सेट अप और रीस्टार्ट करने के लिए, ये कमांड दें:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
रीस्टार्ट करने के बाद, Edge यूज़र इंटरफ़ेस (यूआई) को एचटीटीपीएस से ऐक्सेस किया जा सकता है. अगर टीएलएस चालू करने के बाद, Edge यूज़र इंटरफ़ेस (यूआई) में लॉग इन नहीं किया जा सकता, तो ब्राउज़र की कैश मेमोरी मिटाएं और फिर से लॉग इन करने की कोशिश करें.
Edge के यूज़र इंटरफ़ेस (यूआई) पर टीएलएस बंद करना
Edge यूज़र इंटरफ़ेस (यूआई) पर टीएलएस को बंद करने के लिए:
Edge यूज़र इंटरफ़ेस (यूआई) को इंस्टॉल करने के लिए इस्तेमाल की गई कॉन्फ़िगरेशन फ़ाइल में बदलाव करें, ताकि यहां दी गई टीएलएस प्रॉपर्टी को सेट किया जा सके:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the Edge UI.
MANAGEMENT_UI_IP=newue_IP_DNS
टीएलएस को बंद करने के लिए, यह कमांड चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
जहां configFile, कॉन्फ़िगरेशन फ़ाइल का नाम है.
स्क्रिप्ट, Edge यूज़र इंटरफ़ेस (यूआई) को रीस्टार्ट करती है.
Shoehorn को सेट अप और रीस्टार्ट करने के लिए, ये कमांड दें:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
अब एचटीटीपी पर Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस किया जा सकता है. अगर टीएलएस को बंद करने के बाद, Edge यूज़र इंटरफ़ेस (यूआई) में लॉग इन नहीं किया जा सकता, तो ब्राउज़र की कैश मेमोरी मिटाएं और फिर से लॉग इन करने की कोशिश करें.