

Standardmäßig greifen Sie über HTTP auf die neue Edge-Benutzeroberfläche zu. Verwenden Sie dazu die IP-Adresse oder den DNS-Namen des Edge-UI-Knotens und Port 3001. Beispiel:
http://newue_IP:3001
Alternativ können Sie den TLS-Zugriff auf die Edge-Benutzeroberfläche so konfigurieren, dass Sie in folgendem Format darauf zugreifen können:
https://newue_IP:3001
TLS-Anforderungen
Die Edge-Benutzeroberfläche unterstützt nur TLS v1.2. Wenn Sie TLS auf der Edge-Benutzeroberfläche aktivieren, müssen Nutzer eine Verbindung zur Edge-Benutzeroberfläche über einen Browser herstellen, der mit TLS v1.2 kompatibel ist.
TLS-Konfigurationsattribute
Führen Sie den folgenden Befehl aus, um TLS für die Edge-Benutzeroberfläche zu konfigurieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dabei ist configFile die Konfigurationsdatei, die Sie für die Installation der Edge-Benutzeroberfläche verwendet haben.
Bevor Sie diesen Befehl ausführen, müssen Sie die Konfigurationsdatei bearbeiten, um die erforderlichen Attribute für die TLS-Steuerung festzulegen. In der folgenden Tabelle werden die Attribute beschrieben, mit denen Sie TLS für die Edge-Benutzeroberfläche konfigurieren:
| Attribut | Beschreibung | Erforderlich? |
|---|---|---|
MANAGEMENT_UI_SCHEME |
Legt das Protokoll („http“ oder „https“) für den Zugriff auf die Edge-Benutzeroberfläche fest. Der Standardwert ist „http“. Legen Sie „https“ fest, um TLS zu aktivieren: MANAGEMENT_UI_SCHEME=https |
Ja |
MANAGEMENT_UI_TLS_OFFLOAD |
Wenn „n“, wird angegeben, dass TLS-Anfragen an die Edge-Benutzeroberfläche auf der Edge-Benutzeroberfläche beendet werden. Sie müssen Wenn „y“, wird angegeben, dass TLS-Anfragen an die Edge-Benutzeroberfläche auf einem Load Balancer beendet werden und der Load Balancer die Anfrage dann über HTTP an die Edge-Benutzeroberfläche weiterleitet. Wenn Sie TLS auf dem Load Balancer beenden, muss die Edge-Benutzeroberfläche dennoch wissen, dass die ursprüngliche Anfrage über TLS eingegangen ist. Einige Cookies haben beispielsweise ein Secure-Flag. Sie müssen MANAGEMENT_UI_SCHEME=https |
Ja |
MANAGEMENT_UI_TLS_KEY_FILEMANAGEMENT_UI_TLS_CERT_FILE |
Wenn Der empfohlene Speicherort für diese Dateien ist: /opt/apigee/customer/application/edge-management-ui Wenn dieses Verzeichnis nicht vorhanden ist, erstellen Sie es. Wenn |
Ja, wenn MANAGEMENT_UI_TLS_OFFLOAD=n |
MANAGEMENT_UI_PUBLIC_URIS |
Wenn Legen Sie dieses Attribut basierend auf anderen Attributen in der Konfigurationsdatei fest. Beispiel: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT Wobei:
Wenn
|
Ja |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS |
Definiert die Liste der verfügbaren TLS-Chiffren als kommagetrennten oder durch Leerzeichen getrennten String. Kommagetrennter String: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 Durch Leerzeichen getrennter String in doppelten Anführungszeichen: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
Nein |
SHOEHORN_SCHEME |
Bevor Sie die neue Edge-Benutzeroberfläche installieren, müssen Sie zuerst die grundlegende Edge-Benutzeroberfläche mit dem Namen shoehorn installieren. In der Installationskonfigurationsdatei wird das Protokoll „http“ für den Zugriff auf die grundlegende Edge-Benutzeroberfläche mit dem folgenden Attribut angegeben: SHOEHORN_SCHEME=http Die Basis-Edge-Benutzeroberfläche unterstützt TLS nicht. Daher muss diese Property auch dann auf „http“ gesetzt werden, wenn Sie TLS auf der Edge-Benutzeroberfläche aktivieren. |
Ja und auf „http“ festgelegt |
TLS konfigurieren
So konfigurieren Sie den TLS-Zugriff auf die Edge-Benutzeroberfläche:
Generieren Sie das TLS-Zertifikat und den Schlüssel als PEM-Dateien ohne Passphrase. Beispiel:
mykey.pem
mycert.pem
Es gibt viele Möglichkeiten, ein TLS-Zertifikat und einen Schlüssel zu generieren. Sie können beispielsweise den folgenden Befehl ausführen, um ein unsigniertes Zertifikat und einen unsignierten Schlüssel zu generieren:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- Kopieren Sie die Schlüssel- und Zertifikatsdateien in das Verzeichnis
/opt/apigee/customer/application/edge-management-ui. Wenn dieses Verzeichnis nicht vorhanden ist, erstellen Sie es. Achten Sie darauf, dass das Zertifikat und der Schlüssel dem Nutzer „apigee“ gehören:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Bearbeiten Sie die Konfigurationsdatei, die Sie zur Installation der Edge-Benutzeroberfläche verwendet haben, um die folgenden TLS-Attribute festzulegen:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
Führen Sie den folgenden Befehl aus, um TLS zu konfigurieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dabei ist configFile der Name der Konfigurationsdatei.
Das Skript startet die Edge-Benutzeroberfläche neu.
Führen Sie die folgenden Befehle aus, um Shoehorn einzurichten und neu zu starten:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Nach dem Neustart unterstützt die Edge-Benutzeroberfläche den Zugriff über HTTPS. Wenn Sie sich nach dem Aktivieren von TLS nicht in der Edge-Benutzeroberfläche anmelden können, leeren Sie den Browsercache und versuchen Sie es noch einmal.
Edge-Benutzeroberfläche konfigurieren, wenn TLS-Terminierung auf dem Load Balancer erfolgt
Wenn Sie einen Load Balancer haben, der Anfragen an die Edge-Benutzeroberfläche weiterleitet, können Sie die TLS-Verbindung auf dem Load Balancer beenden und dann die Anfragen des Load Balancers über HTTP an die Edge-Benutzeroberfläche weiterleiten:
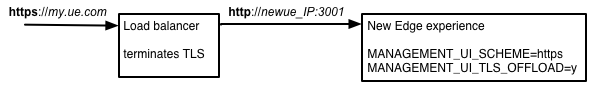
Diese Konfiguration wird unterstützt, aber Sie müssen den Load Balancer und die Edge-Benutzeroberfläche entsprechend konfigurieren.
So konfigurieren Sie die Edge-Benutzeroberfläche, wenn die TLS-Terminierung auf dem Load Balancer erfolgt:
Bearbeiten Sie die Konfigurationsdatei, die Sie zur Installation der Edge-Benutzeroberfläche verwendet haben, um die folgenden TLS-Attribute festzulegen:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and Edge UI.
# The load balancer and the Edge UI must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
Wenn Sie
MANAGEMENT_UI_TLS_OFFLOAD=yfestlegen, lassen SieMANAGEMENT_UI_TLS_KEY_FILEundMANAGEMENT_UI_TLS_CERT_FILE.weg. Sie werden ignoriert, da Anfragen an die Edge-Benutzeroberfläche über HTTP eingehen.Führen Sie den folgenden Befehl aus, um TLS zu konfigurieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dabei ist configFile der Name der Konfigurationsdatei.
Das Skript startet die Edge-Benutzeroberfläche neu.
Führen Sie die folgenden Befehle aus, um Shoehorn einzurichten und neu zu starten:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Nach dem Neustart unterstützt die Edge-Benutzeroberfläche den Zugriff über HTTPS. Wenn Sie sich nach dem Aktivieren von TLS nicht in der Edge-Benutzeroberfläche anmelden können, leeren Sie den Browsercache und versuchen Sie es noch einmal.
TLS auf der Edge-Benutzeroberfläche deaktivieren
So deaktivieren Sie TLS in der Edge-Benutzeroberfläche:
Bearbeiten Sie die Konfigurationsdatei, die Sie zur Installation der Edge-Benutzeroberfläche verwendet haben, um das folgende TLS-Attribut festzulegen:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the Edge UI.
MANAGEMENT_UI_IP=newue_IP_DNS
Führen Sie den folgenden Befehl aus, um TLS zu deaktivieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dabei ist configFile der Name der Konfigurationsdatei.
Das Skript startet die Edge-Benutzeroberfläche neu.
Führen Sie die folgenden Befehle aus, um Shoehorn einzurichten und neu zu starten:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
Sie können jetzt über HTTP auf die Edge-Benutzeroberfläche zugreifen. Wenn Sie sich nach dem Deaktivieren von TLS nicht in der Edge-Benutzeroberfläche anmelden können, leeren Sie den Browsercache und versuchen Sie es noch einmal.