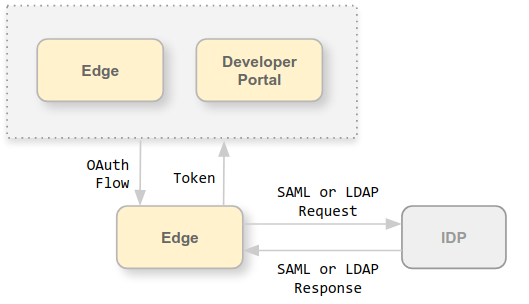
Edge UI এবং Edge ম্যানেজমেন্ট API, Edge ম্যানেজমেন্ট সার্ভারে অনুরোধ করার মাধ্যমে কাজ করে, যেখানে ম্যানেজমেন্ট সার্ভার নিম্নলিখিত ধরনের যাচাইকরণ সমর্থন করে:
- প্রাথমিক যাচাইকরণ: Edge UI-তে লগ-ইন করুন অথবা আপনার ইউজারনেম ও পাসওয়ার্ড দিয়ে Edge ম্যানেজমেন্ট API-তে অনুরোধ করুন।
- OAuth2: OAuth2 অ্যাক্সেস টোকেন ও রিফ্রেশ টোকেনের জন্য আপনার Edge Basic Auth ক্রেডেনশিয়াল এক্সচেঞ্জ করুন। API কলের Bearer হেডারে OAuth2 অ্যাক্সেস টোকেন পাস করে Edge ম্যানেজমেন্ট API-তে কল করুন।
Edge যাচাইকরণের জন্য নিম্নলিখিত এক্সটার্নাল আইডেন্টিটি প্রোভাইডার (IDP) ব্যবহার করার সুবিধা দেয়:
- সিকিউরিটি এসারশন মার্কআপ ল্যাংগুয়েজ (SAML) 2.0: SAML আইডেন্টিটি প্রোভাইডারের মাধ্যমে ফেরত পাঠানো SAML অ্যাসারশন থেকে OAuth অ্যাক্সেস টোকেন জেনারেট করুন।
- লাইটওয়েট ডিরেক্টরি অ্যাক্সেস প্রোটোকল (LDAP): OAuth অ্যাক্সেস টোকেন জেনারেট করতে LDAP-এর সার্চ ও বাইন্ড বা সহজ বাইন্ডিং যাচাইকরণ পদ্ধতি ব্যবহার করুন।
SAML এবং LDAP IDP, উভয়ই সিঙ্গল সাইন-অন (SSO) এনভায়রনমেন্টে কাজ করে। Edge-এর সাথে একটি বাহ্যিক IDP ব্যবহার করে, আপনি Edge UI এবং API-এর জন্য SSO সমর্থন করতে পারেন, সাথে সাথে আপনার প্রদান করা অন্য যেকোনও পরিষেবা এবং যা আপনার বাহ্যিক IDP-কেও সমর্থন করে।
এক্সটার্নাল IDP সাপোর্ট চালু করার জন্য এই বিভাগে দেওয়া নির্দেশাবলী নিম্নলিখিত উপায়ে এক্সটার্নাল যাচাইকরণ থেকে আলাদা:
- এই বিভাগ SSO সংক্রান্ত সহায়তা যোগ করে
- এই বিভাগটি Edge UI (Classic UI নয়) ব্যবহারকারীদের জন্য
- এই বিভাগটি শুধুমাত্র 4.19.06 এবং তার পরবর্তী ভার্সনে কাজ করে
Apigee SSO সম্পর্কে
Edge-এ SAML বা LDAP-এর জন্য সহায়তা পেতে, আপনি apigee-sso, Apigee SSO মডিউল ইনস্টল করুন।
নিচের ছবিতে প্রাইভেট ক্লাউড ইনস্টলেশনের জন্য Edge-এ Apigee SSO দেখানো হয়েছে:
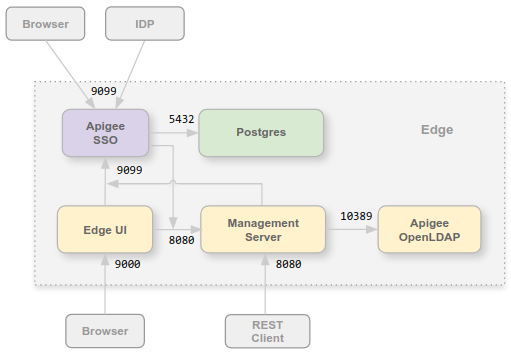
আপনি Edge UI এবং ম্যানেজমেন্ট সার্ভারের মতো একই নোডে বা নিজস্ব নোডে Apigee SSO মডিউল ইনস্টল করতে পারেন। নিশ্চিত করুন যে Apigee SSO-এর পোর্ট ৮০৮০-এর মাধ্যমে ম্যানেজমেন্ট সার্ভারে অ্যাক্সেস আছে।
ব্রাউজার, এক্সটার্নাল SAML বা LDAP IDP এবং ম্যানেজমেন্ট সার্ভার ও Edge UI থেকে Apigee SSO-তে অ্যাক্সেস করার সুবিধা দিতে, Apigee SSO নোডে পোর্ট 9099 খোলা থাকতে হবে। Apigee SSO কনফিগার করার অংশ হিসেবে, আপনি নির্দিষ্ট করতে পারেন যে এক্সটার্নাল কানেকশন HTTP বা এনক্রিপ্ট করা HTTPS প্রোটোকল ব্যবহার করে।
Apigee SSO একটি Postgres ডেটাবেস ব্যবহার করে যা Postgres নোডের 5432 পোর্টে অ্যাক্সেসযোগ্য। সাধারণত আপনি Edge-এর সাথে ইনস্টল করা একই Postgres সার্ভার ব্যবহার করতে পারেন, হয় একটি স্ট্যান্ডঅ্যালোন Postgres সার্ভার অথবা মাস্টার/স্ট্যান্ডবাই মোডে কনফিগার করা দুটি Postgres সার্ভার। আপনার Postgres সার্ভারে লোড বেশি হলে, আপনি শুধু Apigee SSO-এর জন্য একটি আলাদা Postgres নোড তৈরি করার বিকল্পও বেছে নিতে পারেন।
প্রাইভেট ক্লাউডের জন্য Edge-এ OAuth2-এর জন্য সহায়তা যোগ করা হয়েছে
উপরে যেমন উল্লেখ করা হয়েছে, SAML-এর Edge ইমপ্লিমেন্টেশন OAuth2 অ্যাক্সেস টোকেনের উপর নির্ভর করে। তাই, প্রাইভেট ক্লাউডের জন্য Edge-এ OAuth2-এর সুবিধা যোগ করা হয়েছে। আরও তথ্যের জন্য, OAuth 2.0-এর ভূমিকা দেখুন।
SAML সম্পর্কে
SAML যাচাইকরণ অনেক সুবিধা প্রদান করে। SAML ব্যবহার করে আপনি এগুলি করতে পারবেন:
- ব্যবহারকারী ম্যানেজমেন্টের সম্পূর্ণ নিয়ন্ত্রণ নিন। ব্যবহারকারীরা আপনার সংস্থা ছেড়ে চলে গেলে এবং তাদের কেন্দ্রীয়ভাবে ডিপ্রভিশন করা হলে, তাদের Edge-এ অ্যাক্সেস অটোমেটিক প্রত্যাখ্যান করা হয়..
- Edge অ্যাক্সেস করার জন্য ব্যবহারকারীরা কীভাবে যাচাই করবেন তা নিয়ন্ত্রণ করুন। আপনি বিভিন্ন Edge সংস্থার জন্য বিভিন্ন যাচাইকরণের ধরন বেছে নিতে পারেন।
- যাচাইকরণ নীতি নিয়ন্ত্রণ করুন। আপনার SAML পরিষেবা প্রদানকারী যাচাইকরণ নীতি সমর্থন করতে পারে যা আপনার এন্টারপ্রাইজ স্ট্যান্ডার্ডের সাথে আরও বেশি সামঞ্জস্যপূর্ণ।
- আপনার Edge ডিপ্লয়মেন্টে লগ-ইন, লগ-আউট, লগ-ইন করার অসফল চেষ্টা এবং উচ্চ-ঝুঁকির অ্যাক্টিভিটি আপনি মনিটর করতে পারবেন।
SAML চালু থাকলে, Edge UI এবং Edge ম্যানেজমেন্ট API-এর অ্যাক্সেস OAuth2 অ্যাক্সেস টোকেন ব্যবহার করে। এই টোকেনগুলি Apigee SSO মডিউল দ্বারা তৈরি করা হয় যা আপনার IDP দ্বারা ফেরত দেওয়া SAML অ্যাসারশন গ্রহণ করে।
SAML অ্যাসারশন থেকে জেনারেট করা হলে, OAuth টোকেন ৩০ মিনিটের জন্য এবং রিফ্রেশ টোকেন ২৪ ঘণ্টার জন্য বৈধ থাকে। আপনার ডেভেলপমেন্ট এনভায়রনমেন্ট সাধারণ ডেভেলপমেন্ট টাস্কের জন্য অটোমেশন সাপোর্ট করতে পারে, যেমন টেস্ট অটোমেশন বা কন্টিনিউয়াস ইন্টিগ্রেশন/কন্টিনিউয়াস ডিপ্লয়মেন্ট (CI/CD), যার জন্য দীর্ঘ সময়সীমার টোকেন প্রয়োজন। অটোমেটিক টাস্কের জন্য বিশেষ টোকেন তৈরি করার ব্যাপারে তথ্য পেতে অটোমেটিক টাস্কের সাথে SAML ব্যবহার করা দেখুন।
LDAP সম্পর্কে
লাইটওয়েট ডিরেক্টরি অ্যাক্সেস প্রোটোকল (LDAP) হল একটি ওপেন, ইন্ডাস্ট্রি স্ট্যান্ডার্ড অ্যাপ্লিকেশন প্রোটোকল যা ডিস্ট্রিবিউটেড ডিরেক্টরি তথ্য পরিষেবা অ্যাক্সেস ও ম্যানেজ করার জন্য ব্যবহার করা হয়। ডিরেক্টরি পরিষেবা রেকর্ডগুলির যেকোনও সংগঠিত সেট প্রদান করতে পারে, প্রায়শই একটি শ্রেণিবদ্ধ কাঠামোর সাথে, যেমন একটি কর্পোরেট ইমেল ডিরেক্টরি।
Apigee SSO-এর মধ্যে LDAP যাচাইকরণ Spring Security LDAP মডিউল ব্যবহার করে। এর ফলে, Apigee SSO-এর LDAP সাপোর্টের জন্য যাচাইকরণ পদ্ধতি এবং কনফিগারেশন বিকল্পগুলি সরাসরি Spring Security LDAP-তে পাওয়া বিকল্পগুলির সাথে সম্পর্কিত।
প্রাইভেট ক্লাউডের জন্য Edge-এর সাথে LDAP, LDAP-এর সাথে মানানসই সার্ভারের ক্ষেত্রে নিম্নলিখিত যাচাইকরণ পদ্ধতিগুলি সমর্থন করে:
- সার্চ ও বাইন্ড (পরোক্ষ বাইন্ডিং)
- সিম্পল বাইন্ড (ডিরেক্ট বাইন্ডিং)
Apigee SSO ব্যবহারকারীর ইমেল আইডি ফিরিয়ে আনার চেষ্টা করে এবং এর সাথে ইন্টার্নাল ব্যবহারকারীর রেকর্ড আপডেট করে যাতে ফাইলে বর্তমান ইমেল আইডি থাকে কারণ Edge অনুমোদনের উদ্দেশ্যে এই ইমেল ব্যবহার করে।
Edge UI এবং API URL
Edge UI এবং Edge ম্যানেজমেন্ট API অ্যাক্সেস করার জন্য আপনি যে URL ব্যবহার করেন, সেটি SAML বা LDAP চালু করার আগে ব্যবহার করা URL-এর মতোই। Edge UI-এর জন্য:
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
যেখানে edge_UI_IP_DNS হল এজ UI হোস্ট করা মেশিনের IP অ্যাড্রেস বা DNS নাম। Edge UI কনফিগার করার অংশ হিসেবে, আপনি উল্লেখ করতে পারেন যে কানেকশন HTTP বা এনক্রিপ্ট করা HTTPS প্রোটোকল ব্যবহার করে।
Edge ম্যানেজমেন্ট API-এর জন্য:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
যেখানে ms_IP_DNS হল ম্যানেজমেন্ট সার্ভারের IP অ্যাড্রেস বা DNS নাম। API কনফিগার করার অংশ হিসেবে, আপনি উল্লেখ করতে পারেন যে কানেকশন HTTP বা এনক্রিপ্ট করা HTTPS প্রোটোকল ব্যবহার করে।
Apigee SSO-তে TLS কনফিগার করা
ডিফল্ট হিসেবে, Apigee SSO-এর সাথে কানেকশন, apigee-sso, Apigee SSO মডিউল হোস্ট করা নোডের 9099 পোর্টে HTTP ব্যবহার করে। apigee-sso-এ বিল্ট-ইন Tomcat
ইনস্ট্যান্স আছে যা HTTP ও HTTPS অনুরোধ ম্যানেজ করে।
Apigee SSO এবং Tomcat তিনটি কানেকশন মোড সাপোর্ট করে:
- ডিফল্ট: ডিফল্ট কনফিগারেশন 9099 পোর্টে HTTP অনুরোধ সমর্থন করে।
- SSL_TERMINATION: আপনার পছন্দের পোর্টে Apigee SSO-তে TLS অ্যাক্সেস চালু করা হয়েছে। এই মোডের জন্য আপনাকে অবশ্যই একটি TLS কী এবং সার্টিফিকেট উল্লেখ করতে হবে।
- SSL_PROXY: প্রক্সি মোডে Apigee SSO কনফিগার করে, যার অর্থ হল আপনি
apigee-sso-এর সামনে লোড ব্যালেন্সার ইনস্টল করেছেন এবং লোড ব্যালেন্সারে TLS টার্মিনেট করেছেন। লোড ব্যালেন্সার থেকে অনুরোধের জন্যapigee-sso-এ ব্যবহৃত পোর্ট আপনি নির্দিষ্ট করতে পারেন।
পোর্টালের জন্য এক্সটার্নাল IDP সহায়তা চালু করুন
Edge-এর জন্য এক্সটার্নাল IDP সহায়তা চালু করার পরে, আপনি Apigee ডেভেলপার পরিষেবা পোর্টালের (বা সহজভাবে, পোর্টাল) জন্য এটি চালু করতে পারেন। Edge-এ অনুরোধ করার সময় পোর্টাল SAML এবং LDAP যাচাইকরণ সমর্থন করে। মনে রাখবেন যে এটি ডেভেলপারের পোর্টালে লগ-ইন করার জন্য SAML এবং LDAP যাচাইকরণ থেকে আলাদা। আপনি ডেভেলপার লগ-ইনের জন্য আলাদাভাবে এক্সটার্নাল IDP যাচাইকরণ কনফিগার করেন। আরও জানতে IDP ব্যবহার করার জন্য পোর্টাল কনফিগার করুন দেখুন।
পোর্টাল কনফিগার করার অংশ হিসেবে, আপনাকে অবশ্যই Apigee SSO মডিউলের URL উল্লেখ করতে হবে যা আপনি Edge-এর সাথে ইনস্টল করেছেন: