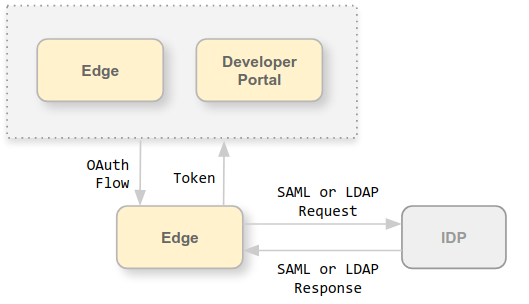
Edge UI এবং Edge ম্যানেজমেন্ট API, Edge ম্যানেজমেন্ট সার্ভারে অনুরোধ করে কাজ করে, যেখানে ম্যানেজমেন্ট সার্ভার নিম্নলিখিত ধরনের যাচাইকরণ সমর্থন করে:
- প্রাথমিক যাচাইকরণ: Edge UI-তে লগ-ইন করুন অথবা আপনার ইউজারনেম ও পাসওয়ার্ড দিয়ে Edge ম্যানেজমেন্ট API-তে অনুরোধ করুন।
- OAuth2: OAuth2 অ্যাক্সেস টোকেন ও রিফ্রেশ টোকেনের জন্য আপনার Edge Basic Auth ক্রেডেনশিয়াল এক্সচেঞ্জ করুন। API কলের Bearer হেডার থেকে OAuth2 অ্যাক্সেস টোকেন পাস করিয়ে Edge ম্যানেজমেন্ট API-তে কল করুন।
যাচাইকরণের জন্য Edge নিম্নলিখিত এক্সটার্নাল পরিচয় প্রদানকারী (IDP) ব্যবহার করা যায়:
- নিরাপত্তা অ্যাসারশন মার্ক-আপ ল্যাঙ্গুয়েজ (SAML) 2.0: SAML পরিচয় প্রদানকারীর থেকে পাওয়া SAML অ্যাসারশন থেকে এইসব OAuth অ্যাক্সেস জেনারেট করুন।
- লাইটওয়েট ডিরেক্টরি অ্যাক্সেস প্রোটোকল (LDAP): OAuth অ্যাক্সেস টোকেন জেনারেট করতে LDAP-এর সার্চ ও বাইন্ড বা সাধারণ বাইন্ডিং যাচাইকরণ পদ্ধতি ব্যবহার করুন।
SAML ও LDAP IDP, দু'টিই সিঙ্গেল সাইন-অন (SSO) এনভায়রনমেন্টে কাজ করে। Edge-এর সাথে এক্সটার্নাল IDP ব্যবহার করে, আপনি Edge UI ও API-এর জন্য SSO-কে সাপোর্ট করতে পারবেন। এছাড়াও, আপনার প্রদান করা এবং এক্সটার্নাল IDP-কে সাপোর্ট করে এমন অন্যান্য পরিষেবাতেও এটি ব্যবহার করা যাবে।
এক্সটার্নাল IDP সাপোর্ট চালু করার জন্য এই বিভাগে দেওয়া নির্দেশাবলী নিম্নলিখিত এক্সটার্নাল যাচাইকরণ থেকে আলাদা:
- এই বিভাগে SSO কাজ করে
- এই বিভাগটি Edge UI (ক্লাসিক UI নয়) ব্যবহারকারীদের জন্য
- এই বিভাগটি শুধুমাত্র 4.19.06 ও এর পরের যেকোনও ভার্সনে কাজ করে
Apigee SSO সম্পর্কে
Edge-এ SAML বা LDAP কাজ করানোর জন্য, আপনাকে apigee-sso, Apigee SSO মডিউল ইনস্টল করতে হবে।
নিচের ছবিতে Edge for Private Cloud ইনস্টলেশনে Apigee SSO দেখানো হয়েছে:
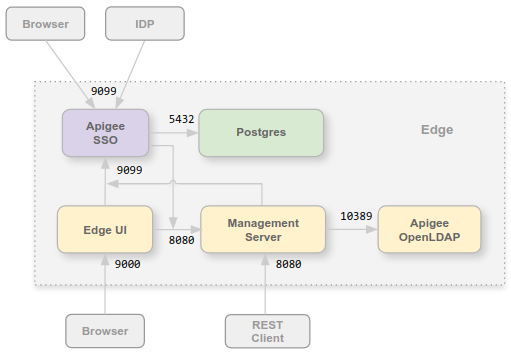
আপনি Edge UI এবং ম্যানেজমেন্ট সার্ভারের মতো একই নোডে অথবা এর নিজস্ব নোডে Apigee SSO মডিউল ইনস্টল করতে পারবেন। Apigee SSO-এর পোর্ট ৮০৮০-এর মাধ্যমে ম্যানেজমেন্ট সার্ভারে অ্যাক্সেস আছে কিনা তা নিশ্চিত করুন।
ব্রাউজার থেকে, এক্সটার্নাল SAML বা LDAP IDP থেকে এবং ম্যানেজমেন্ট সার্ভার ও Edge UI থেকে Apigee SSO অ্যাক্সেস করার সুবিধা দিতে Apigee SSO নোডে পোর্ট ৯০৯৯ খোলা থাকতে হবে। Apigee SSO কনফিগার করার অংশ হিসেবে, আপনি নির্দিষ্ট করতে পারেন যে এক্সটার্নাল কানেকশন HTTP বা এনক্রিপ্ট করা HTTPS প্রোটোকল ব্যবহার করে।
Apigee SSO, Postgres নোডে পোর্ট 5432-এ অ্যাক্সেস করা যায় এমন একটি Postgres ডেটাবেস ব্যবহার করে। সাধারণত, আপনি Edge-এর সাথে ইনস্টল করা একই Postgres সার্ভার ব্যবহার করতে পারেন, এটি একটি স্বতন্ত্র Postgres সার্ভার বা মাস্টার/স্ট্যান্ডবাই মোডে কনফিগার করা দুটি Postgres সার্ভার হতে পারে। আপনার Postgres সার্ভারে লোড বেশি হলে, আপনি শুধুমাত্র Apigee SSO-এর জন্য একটি আলাদা Postgres নোড তৈরি করার বিকল্পও বেছে নিতে পারেন।
প্রাইভেট ক্লাউডের জন্য Edge-এ OAuth2-এর জন্য সহায়তা যোগ করা হয়েছে
উপরে উল্লেখ করা হয়েছে যে, SAML-এর Edge ইমপ্লিমেন্টেশন OAuth2 অ্যাক্সেস টোকেনের উপর নির্ভর করে। তাই, প্রাইভেট ক্লাউডের জন্য Edge-এ OAuth2 কাজ করে এমন সুবিধা যোগ করা হয়েছে। আরও তথ্যের জন্য, OAuth 2.0-এর ভূমিকা দেখুন।
SAML সম্পর্কে
SAML যাচাইকরণ অনেক সুবিধা প্রদান করে। SAML ব্যবহার করে আপনি এগুলি করতে পারবেন:
- ব্যবহারকারী ম্যানেজমেন্টের সম্পূর্ণ নিয়ন্ত্রণ নিন। ব্যবহারকারীরা আপনার সংস্থা ছেড়ে গেলে এবং তাদের সেন্ট্রালি ডিপ্রভিশন করা হলে, Edge-এ তাদের অ্যাক্সেস অটোমেটিক বন্ধ হয়ে যায়।
- Edge অ্যাক্সেস করার জন্য ব্যবহারকারীরা কীভাবে যাচাইকরণ করবেন তা নিয়ন্ত্রণ করুন। আপনি বিভিন্ন Edge সংস্থার জন্য বিভিন্ন ধরনের যাচাইকরণ বেছে নিতে পারেন।
- যাচাইকরণ নীতি কন্ট্রোল করুন। আপনার SAML পরিষেবা প্রদানকারী এমন যাচাইকরণ নীতি মেনে চলতে পারে যা আপনার এন্টারপ্রাইজ স্ট্যান্ডার্ডের সাথে আরও বেশি সামঞ্জস্যপূর্ণ।
- আপনার Edge ডেপ্লয়মেন্টে আপনি লগ-ইন, লগ-আউট, লগ-ইন করার জন্য করা ব্যর্থ প্রচেষ্টা এবং বেশি ঝুঁকিযুক্ত অ্যাক্টিভিটি মনিটর করতে পারবেন।
SAML চালু করা থাকলে, Edge UI ও Edge ম্যানেজমেন্ট API-তে অ্যাক্সেস করার জন্য OAuth2 অ্যাক্সেস টোকেন ব্যবহার করা হয়। এইসব টোকেন Apigee SSO মডিউল দ্বারা তৈরি করা হয় যা আপনার IDP-এর দ্বারা ফেরত দেওয়া SAML অ্যাসারশন গ্রহণ করে।
SAML অ্যাসারশন থেকে জেনারেট করা হলে, OAuth টোকেন ৩০ মিনিট এবং রিফ্রেশ টোকেন ২৪ ঘণ্টা পর্যন্ত বৈধ থাকে। আপনার ডেভেলপমেন্ট এনভায়রনমেন্টে সাধারণ ডেভেলপমেন্ট টাস্কের জন্য অটোমেশন কাজ করতে পারে। যেমন, টেস্ট অটোমেশন বা কন্টিনিউয়াস ইন্টিগ্রেশন/কন্টিনিউয়াস ডিপ্লয়মেন্ট (CI/CD)। এর জন্য দীর্ঘমেয়াদী টোকেন প্রয়োজন। অটোমেটিক টাস্কের জন্য বিশেষ টোকেন তৈরি করা সম্পর্কিত তথ্যের জন্য অটোমেটিক টাস্কের সাথে SAML ব্যবহার করা দেখুন।
LDAP সম্পর্কে
লাইটওয়েট ডিরেক্টরি অ্যাক্সেস প্রোটোকল (LDAP) হল ডিস্ট্রিবিউট করা ডিরেক্টরি সংক্রান্ত তথ্য পরিষেবা অ্যাক্সেস ও রক্ষণাবেক্ষণ করার জন্য একটি ওপেন, ইন্ডাস্ট্রি স্ট্যান্ডার্ড অ্যাপ্লিকেশন প্রোটোকল। ডিরেক্টরি পরিষেবা রেকর্ডগুলির কোনও সাজানো সেট প্রদান করতে পারে, প্রায়শই একটি হায়ারার্কিক্যাল স্ট্রাকচার সহ, যেমন একটি কর্পোরেট ইমেল ডিরেক্টরি।
Apigee SSO-এর মধ্যে LDAP যাচাইকরণ, Spring Security LDAP মডিউল ব্যবহার করে। এর ফলে, Apigee SSO-এর LDAP সহায়তার জন্য যাচাইকরণ পদ্ধতি এবং কনফিগারেশন বিকল্পগুলি Spring Security LDAP-তে পাওয়া বিকল্পগুলির সাথে সরাসরি সম্পর্কিত।
প্রাইভেট ক্লাউডের জন্য Edge-এর সাথে LDAP, LDAP-এর সাথে মানানসই সার্ভারের বিরুদ্ধে নিম্নলিখিত যাচাইকরণ পদ্ধতি সমর্থন করে:
- সার্চ ও বাইন্ড (পরোক্ষ বাইন্ডিং)
- সহজ বাইন্ডিং (সরাসরি বাইন্ডিং)
Apigee SSO ব্যবহারকারীর ইমেল আইডি রিট্রিভ করার চেষ্টা করে এবং এটির ইন্টার্নাল ব্যবহারকারীর রেকর্ড সেটি দিয়ে আপডেট করে যাতে ফাইলে একটি বর্তমান ইমেল আইডি থাকে কারণ Edge এই ইমেলটি অনুমোদন সংক্রান্ত উদ্দেশ্যে ব্যবহার করে।
Edge UI ও API URL
SAML বা LDAP চালু করার আগে আপনি Edge UI এবং Edge ম্যানেজমেন্ট API অ্যাক্সেস করার জন্য যে URL ব্যবহার করতেন, সেটিই ব্যবহার করতে হবে। Edge UI-এর জন্য:
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
যেখানে edge_UI_IP_DNS হল Edge UI হোস্ট করা মেশিনের IP অ্যাড্রেস বা DNS নাম। Edge UI কনফিগার করার অংশ হিসেবে, আপনি নির্দিষ্ট করতে পারেন যে কানেকশনটি HTTP বা এনক্রিপ্ট করা HTTPS প্রোটোকল ব্যবহার করবে।
Edge ম্যানেজমেন্ট API-এর জন্য:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
যেখানে ms_IP_DNS হল ম্যানেজমেন্ট সার্ভারের IP অ্যাড্রেস বা DNS নাম। API কনফিগার করার অংশ হিসেবে, আপনি উল্লেখ করতে পারেন যে কানেকশন HTTP বা এনক্রিপ্ট করা HTTPS প্রোটোকল ব্যবহার করবে।
Apigee SSO-তে TLS কনফিগার করা
ডিফল্ট হিসেবে, Apigee SSO-এর সাথে কানেক্ট করার জন্য নোড হোস্টিং
apigee-sso-এ পোর্ট ৯০৯৯-এর মাধ্যমে HTTP ব্যবহার করা হয়, এটি হল Apigee SSO মডিউল। apigee-sso-এ Tomcat
ইনস্ট্যান্স বিল্ট-ইন থাকে যা HTTP ও HTTPS অনুরোধ ম্যানেজ করে।
Apigee SSO এবং Tomcat তিনটি কানেকশন মোডে কাজ করে:
- ডিফল্ট: ডিফল্ট কনফিগারেশন পোর্ট ৯০৯৯-এ HTTP অনুরোধ কাজ করে।
- SSL_TERMINATION: আপনার পছন্দের পোর্টে Apigee SSO-তে TLS অ্যাক্সেস চালু করা হয়েছে । এই মোডের জন্য আপনাকে অবশ্যই TLS কী ও সার্টিফিকেট উল্লেখ করতে হবে।
- SSL_PROXY: প্রক্সি মোডে Apigee SSO কনফিগার করে, এর অর্থ হল আপনি
apigee-sso-এর আগে একটি লোড ব্যালেন্সার ইনস্টল করেছেন এবং লোড ব্যালেন্সারে TLS বন্ধ করেছেন। আপনিapigee-sso-এ ব্যবহৃত পোর্ট নির্দিষ্ট করতে পারেন, এটি লোড ব্যালেন্সারের অনুরোধের জন্য।
পোর্টালের জন্য এক্সটার্নাল IDP সহায়তা চালু করা
Edge-এর জন্য এক্সটার্নাল IDP সহায়তা চালু করার পরে, আপনি চাইলে Apigee Developer Services পোর্টালের (বা সহজভাবে, পোর্টাল) জন্য এটি চালু করতে পারেন। Edge-এ অনুরোধ করার সময় পোর্টাল SAML ও LDAP যাচাইকরণ কাজ করে। মনে রাখবেন, এটি SAML ও LDAP যাচাইকরণ থেকে আলাদা। পোর্টালের ডেভেলপার লগ-ইনের জন্য এটি ব্যবহার করা হয়। আপনি ডেভেলপার লগ-ইনের জন্য আলাদাভাবে এক্সটার্নাল IDP যাচাইকরণ কনফিগার করেন। আরও জানতে IDP ব্যবহার করার জন্য পোর্টাল কনফিগার করুন দেখুন।
পোর্টাল কনফিগার করার অংশ হিসেবে, আপনাকে অবশ্যই Edge-এর সাথে ইনস্টল করা Apigee SSO মডিউলের URL উল্লেখ করতে হবে: