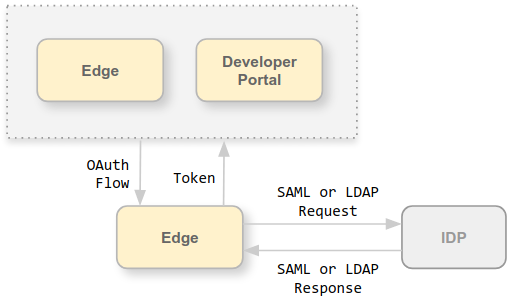
UI ของ Edge และ Edge Management API ทำงานโดยการส่งคำขอไปยังเซิร์ฟเวอร์การจัดการ Edge ซึ่งเซิร์ฟเวอร์การจัดการรองรับการตรวจสอบสิทธิ์ประเภทต่อไปนี้
- การตรวจสอบสิทธิ์พื้นฐาน: เข้าสู่ระบบ Edge UI หรือส่งคำขอไปยัง Edge Management API โดยส่งชื่อผู้ใช้และรหัสผ่าน
- OAuth2: แลกเปลี่ยนข้อมูลเข้าสู่ระบบการตรวจสอบสิทธิ์พื้นฐานของ Edge เป็นโทเค็นเพื่อการเข้าถึง OAuth2 และโทเค็นการรีเฟรช เรียกใช้ Edge Management API โดยส่งโทเค็นเพื่อการเข้าถึง OAuth2 ในส่วนหัว Bearer ของการเรียก API
Edge รองรับการใช้ผู้ให้บริการข้อมูลประจำตัว (IdP) ภายนอกต่อไปนี้สำหรับการตรวจสอบสิทธิ์
- ภาษามาร์กอัปเพื่อยืนยันความปลอดภัย (SAML) 2.0: สร้างการเข้าถึง OAuth จากข้อความยืนยัน SAML ที่ผู้ให้บริการข้อมูลประจำตัว SAML ส่งคืน
- Lightweight Directory Access Protocol (LDAP): ใช้การค้นหาและการเชื่อมโยงของ LDAP หรือ วิธีการตรวจสอบสิทธิ์การเชื่อมโยงอย่างง่ายเพื่อสร้างโทเค็นการเข้าถึง OAuth
ทั้ง IdP ของ SAML และ LDAP รองรับสภาพแวดล้อมการลงชื่อเพียงครั้งเดียว (SSO) การใช้ IdP ภายนอกกับ Edge จะช่วยให้คุณรองรับ SSO สำหรับ UI และ API ของ Edge นอกเหนือจากบริการอื่นๆ ที่คุณให้บริการและรองรับ IdP ภายนอกด้วย
วิธีการในส่วนนี้เพื่อเปิดใช้การรองรับ IdP ภายนอกจะแตกต่างจาก การตรวจสอบสิทธิ์ภายนอกใน ลักษณะต่อไปนี้
- ส่วนนี้จะเพิ่มการรองรับ SSO
- ส่วนนี้มีไว้สำหรับผู้ใช้ UI ของ Edge (ไม่ใช่ UI แบบคลาสสิก)
- ส่วนนี้รองรับเฉพาะในเวอร์ชัน 4.19.06 ขึ้นไป
เกี่ยวกับ Apigee SSO
หากต้องการรองรับ SAML หรือ LDAP ใน Edge คุณต้องติดตั้ง apigee-sso ซึ่งเป็นโมดูล Apigee SSO
รูปภาพต่อไปนี้แสดง Apigee SSO ในการติดตั้ง Edge สำหรับ Private Cloud
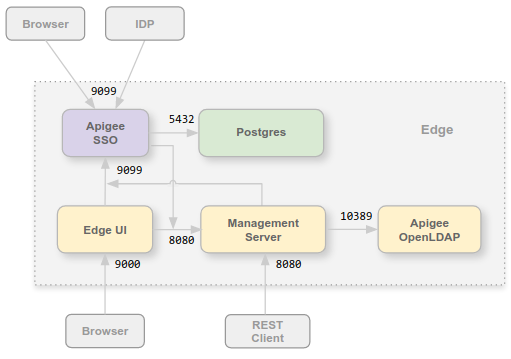
คุณสามารถติดตั้งโมดูล Apigee SSO ในโหนดเดียวกับ Edge UI และ Management Server หรือ ในโหนดของตัวเอง ตรวจสอบว่า Apigee SSO มีสิทธิ์เข้าถึงเซิร์ฟเวอร์การจัดการผ่านพอร์ต 8080
ต้องเปิดพอร์ต 9099 ในโหนด Apigee SSO เพื่อรองรับการเข้าถึง Apigee SSO จากเบราว์เซอร์ จาก SAML หรือ LDAP IDP ภายนอก และจากเซิร์ฟเวอร์การจัดการและ UI ของ Edge คุณสามารถระบุได้ว่าการเชื่อมต่อภายนอกใช้โปรโตคอล HTTP หรือ HTTPS ที่เข้ารหัส เป็นส่วนหนึ่งของการกำหนดค่า Apigee SSO
Apigee SSO ใช้ฐานข้อมูล Postgres ที่เข้าถึงได้ในพอร์ต 5432 ในโหนด Postgres โดยปกติแล้ว คุณสามารถใช้เซิร์ฟเวอร์ Postgres เดียวกันกับที่ติดตั้งด้วย Edge ได้ ไม่ว่าจะเป็นเซิร์ฟเวอร์ Postgres แบบสแตนด์อโลนหรือเซิร์ฟเวอร์ Postgres 2 เครื่องที่กำหนดค่าในโหมดหลัก/สแตนด์บาย หากเซิร์ฟเวอร์ Postgres มีโหลดสูง คุณยังเลือกสร้างโหนด Postgres แยกต่างหากสำหรับ Apigee SSO โดยเฉพาะได้ด้วย
เพิ่มการรองรับ OAuth2 ใน Edge สำหรับ Private Cloud
ดังที่กล่าวไว้ข้างต้น การติดตั้งใช้งาน SAML ใน Edge อาศัยโทเค็นเพื่อการเข้าถึง OAuth2 ดังนั้น เราจึงเพิ่มการรองรับ OAuth2 ลงใน Edge สำหรับ Private Cloud ดูข้อมูลเพิ่มเติมได้ที่ ข้อมูลเบื้องต้นเกี่ยวกับ OAuth 2.0
เกี่ยวกับ SAML
การตรวจสอบสิทธิ์ SAML มีข้อดีหลายประการ การใช้ SAML ช่วยให้คุณทำสิ่งต่อไปนี้ได้
- ควบคุมการจัดการผู้ใช้ได้อย่างเต็มที่ เมื่อผู้ใช้ออกจากองค์กรและ ถูกยกเลิกการจัดสรรจากส่วนกลาง ผู้ใช้จะถูกปฏิเสธการเข้าถึง Edge โดยอัตโนมัติ
- ควบคุมวิธีที่ผู้ใช้ตรวจสอบสิทธิ์เพื่อเข้าถึง Edge คุณเลือกประเภทการตรวจสอบสิทธิ์ ที่แตกต่างกันสำหรับองค์กร Edge ที่แตกต่างกันได้
- ควบคุมนโยบายการตรวจสอบสิทธิ์ ผู้ให้บริการ SAML อาจรองรับนโยบายการตรวจสอบสิทธิ์ ที่สอดคล้องกับมาตรฐานขององค์กรคุณมากขึ้น
- คุณสามารถตรวจสอบการเข้าสู่ระบบ การออกจากระบบ การพยายามเข้าสู่ระบบที่ไม่สำเร็จ และกิจกรรมที่มีความเสี่ยงสูงในการติดตั้งใช้งาน Edge ได้
เมื่อเปิดใช้ SAML การเข้าถึง UI ของ Edge และ Edge Management API จะใช้โทเค็นเพื่อการเข้าถึง OAuth2 โทเค็นเหล่านี้สร้างขึ้นโดยโมดูล Apigee SSO ซึ่งยอมรับการยืนยัน SAML ที่ IdP ของคุณส่งคืน
เมื่อสร้างจากข้อความยืนยัน SAML แล้ว โทเค็น OAuth จะใช้งานได้ 30 นาทีและโทเค็นรีเฟรช จะใช้งานได้ 24 ชั่วโมง สภาพแวดล้อมในการพัฒนาซอฟต์แวร์อาจรองรับการทำงานอัตโนมัติสำหรับงานพัฒนาทั่วไป เช่น การทดสอบอัตโนมัติหรือการรวมอย่างต่อเนื่อง/การติดตั้งใช้งานอย่างต่อเนื่อง (CI/CD) ซึ่งต้องใช้โทเค็นที่มีระยะเวลานานขึ้น ดูข้อมูลเกี่ยวกับการสร้างโทเค็นพิเศษสำหรับงานอัตโนมัติได้ที่การใช้ SAML กับงานอัตโนมัติ
เกี่ยวกับ LDAP
Lightweight Directory Access Protocol (LDAP) เป็นโปรโตคอลแอปพลิเคชันแบบเปิดที่เป็นมาตรฐานอุตสาหกรรม สำหรับการเข้าถึงและบำรุงรักษาบริการข้อมูลไดเรกทอรีแบบกระจาย บริการไดเรกทอรี อาจให้ชุดระเบียนที่จัดระเบียบแล้ว ซึ่งมักจะมีโครงสร้างแบบลำดับชั้น เช่น ไดเรกทอรีอีเมลของบริษัท
การตรวจสอบสิทธิ์ LDAP ภายใน Apigee SSO ใช้โมดูล Spring Security LDAP ด้วยเหตุนี้ วิธีการตรวจสอบสิทธิ์และตัวเลือกการกำหนดค่าสำหรับการรองรับ LDAP ของ Apigee SSO จึงเชื่อมโยงโดยตรงกับวิธีการและตัวเลือกที่พบใน Spring Security LDAP
LDAP ที่มี Edge สำหรับ Private Cloud รองรับวิธีการตรวจสอบสิทธิ์ต่อไปนี้กับเซิร์ฟเวอร์ที่เข้ากันได้กับ LDAP
- ค้นหาและเชื่อมโยง (การเชื่อมโยงทางอ้อม)
- การเชื่อมโยงแบบง่าย (การเชื่อมโยงโดยตรง)
Apigee SSO พยายามดึงอีเมลของผู้ใช้และอัปเดตบันทึกผู้ใช้ภายใน ด้วยอีเมลดังกล่าวเพื่อให้มีอีเมลล่าสุดในไฟล์ เนื่องจาก Edge ใช้อีเมลนี้เพื่อวัตถุประสงค์ในการให้สิทธิ์
URL ของ UI และ API ของ Edge
URL ที่คุณใช้เพื่อเข้าถึง UI ของ Edge และ Edge Management API จะเหมือนกับที่ใช้ก่อน ที่คุณเปิดใช้ SAML หรือ LDAP สำหรับ UI ของ Edge
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
โดย edge_UI_IP_DNS คือที่อยู่ IP หรือชื่อ DNS ของเครื่อง ที่โฮสต์ UI ของ Edge คุณสามารถระบุให้การเชื่อมต่อใช้โปรโตคอล HTTP หรือ HTTPS ที่เข้ารหัสได้ในขั้นตอนการกำหนดค่า UI ของ Edge
สำหรับ Edge Management API
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
โดย ms_IP_DNS คือที่อยู่ IP หรือชื่อ DNS ของเซิร์ฟเวอร์การจัดการ คุณสามารถระบุให้การเชื่อมต่อใช้ HTTP หรือโปรโตคอล HTTPS ที่เข้ารหัสได้ในขั้นตอนการกำหนดค่า API
กำหนดค่า TLS ใน Apigee SSO
โดยค่าเริ่มต้น การเชื่อมต่อกับ Apigee SSO จะใช้ HTTP ผ่านพอร์ต 9099 ในโหนดที่โฮสต์
apigee-ssoโมดูล Apigee SSO apigee-sso มีอินสแตนซ์ Tomcat
ในตัวซึ่งจัดการคำขอ HTTP และ HTTPS
Apigee SSO และ Tomcat รองรับโหมดการเชื่อมต่อ 3 โหมด ได้แก่
- ค่าเริ่มต้น: การกำหนดค่าเริ่มต้นรองรับคำขอ HTTP ในพอร์ต 9099
- SSL_TERMINATION: เปิดใช้การเข้าถึง TLS ไปยัง Apigee SSO ในพอร์ตที่คุณเลือก คุณต้องระบุคีย์และใบรับรอง TLS สำหรับโหมดนี้
- SSL_PROXY: กำหนดค่า Apigee SSO ในโหมดพร็อกซี ซึ่งหมายความว่าคุณได้ติดตั้ง
ตัวจัดสรรภาระงานที่ด้านหน้าของ
apigee-ssoและสิ้นสุด TLS ในตัวจัดสรร ภาระงาน คุณระบุพอร์ตที่ใช้ในapigee-ssoสำหรับคำขอจากตัว ปรับสมดุลโหลดได้
เปิดใช้การรองรับ IdP ภายนอกสำหรับพอร์ทัล
หลังจากเปิดใช้การรองรับ IdP ภายนอกสำหรับ Edge แล้ว คุณจะเลือกเปิดใช้การรองรับ IdP ภายนอกสำหรับพอร์ทัล Apigee Developer Services (หรือเรียกง่ายๆ ว่าพอร์ทัล) ก็ได้ พอร์ทัลรองรับการตรวจสอบสิทธิ์ SAML และ LDAP เมื่อส่งคำขอไปยัง Edge โปรดทราบว่าการตรวจสอบสิทธิ์นี้แตกต่างจากการตรวจสอบสิทธิ์ SAML และ LDAP สำหรับการเข้าสู่ระบบพอร์ทัลของนักพัฒนาแอป คุณกำหนดค่าการตรวจสอบสิทธิ์ IdP ภายนอกสำหรับการเข้าสู่ระบบของนักพัฒนาแอปแยกต่างหาก ดูข้อมูลเพิ่มเติมได้ที่ กำหนดค่าพอร์ทัลให้ใช้ IdP
คุณต้องระบุ URL ของโมดูล Apigee SSO ที่ติดตั้งด้วย Edge ซึ่งเป็นส่วนหนึ่งของการกำหนดค่าพอร์ทัล