

আপনি Apigee Edge ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন দেখুন। তথ্য
এক নজরে
API ইকোসিস্টেম এক্সটার্নাল ও ইন্টার্নাল ক্লায়েন্টদের থেকে বিভিন্ন ধরনের অ্যাটাকের সম্মুখীন হয়। API অফার ও ব্যবহার করা পরিষেবা প্রদানকারীদের জন্য প্রচুর সুযোগ তৈরি করে, তবে এটি কিছু নিরাপত্তা সংক্রান্ত ঝুঁকিও তৈরি করে। API তৈরি ও ব্যবহার করার সময় ডেভেলপারদের এইসব চ্যালেঞ্জ সম্পর্কে সচেতন থাকতে হবে এবং সেগুলি সমাধান করতে হবে।
OWASP হল একটি ওপেন কমিউনিটি যা সংস্থাগুলিকে বিশ্বস্ত অ্যাপ্লিকেশন এবং API ডেভেলপ, কেনা এবং রক্ষণাবেক্ষণে সাহায্য করার জন্য তৈরি করা হয়েছে। OWASP API নিরাপত্তা প্রোজেক্টের মাধ্যমে, OWASP ওয়েব অ্যাপ্লিকেশন ও REST API-এর সবচেয়ে গুরুত্বপূর্ণ নিরাপত্তা সংক্রান্ত ঝুঁকি প্রকাশ করে এবং সেইসব ঝুঁকি সমাধান করার জন্য সাজেশন দেয়।
Apigee-এর সাহায্যে, API প্রক্সি লেয়ার ক্লায়েন্টের থেকে আসা ভুল ফর্ম্যাটের API অনুরোধগুলি ব্যাকএন্ড সিস্টেমে প্রসেস করার আগেই শনাক্ত, ব্লক ও রিপোর্ট করতে পারে। এর ফলে ঝুঁকি কমে যায় এবং আপনার পরিষেবা সুরক্ষিত থাকে। ভুলভাবে তৈরি করা অনুরোধে HTTP অ্যাপ্লিকেশন-লেভেল প্রোটোকলের যেকোনও কম্পোনেন্ট থাকতে পারে:
- ইউআরএল
- হেডার
- পথ
- পেলোড
ভুল API অনুরোধ পরিচিত বা অপরিচিত ক্লায়েন্টদের থেকে আসতে পারে, যা এক্সটার্নাল ডেভেলপার, ইন্টার্নাল ডেভেলপার বা ক্ষতিকর বট তৈরি করেছে। এই ধরনের অনুরোধ OWASP-এর বেশিরভাগ ঝুঁকি তৈরি করে, তবে অন্তর্নিহিত API প্রক্সি লেয়ারের অতিরিক্ত কম্পোনেন্ট আছে যা ঝুঁকি কমাতে পারে, যেমন ডেটা মাস্কিং, লগিং, অ্যাডমিনিস্ট্রেশন ইত্যাদি।
Apigee-এর ইন্টেলিজেন্ট API ম্যানেজমেন্ট প্ল্যাটফর্ম আপনাকে সেরা OWASP API নিরাপত্তা সংক্রান্ত দুর্বলতাগুলি নির্বিঘ্নে সমাধান করতে দেয়, কারণ আপনি API ডিজাইন করার সময় সেগুলির ব্যবহার-কেন্দ্রিক দৃষ্টিভঙ্গি নেন এবং সেগুলিকে আপনার ব্যাকএন্ড সিস্টেমের সাথে কানেক্ট করেন। সেরা REST OWASP হুমকির জন্য Apigee-এর সাজেস্ট করা নীতি/কনফিগারেশনের একটি তালিকা নিচে দেওয়া হল।
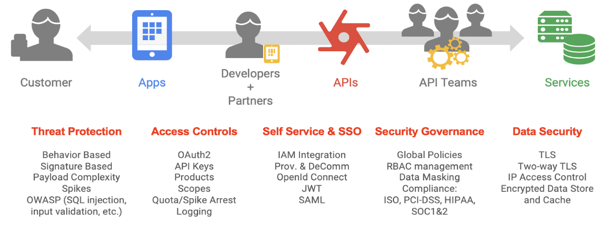
২০১৭ সালের OWASP টপ ১০-এর জন্য Apigee সমাধান
ওয়েব অ্যাপ্লিকেশন তৈরি ও সুরক্ষিত করার ক্ষেত্রে অনেক নিরাপত্তা সংক্রান্ত উদ্বেগ থাকে। ওয়েব অ্যাপ্লিকেশনের জন্য OWASP OWASP-এর সেরা ১০টি নিরাপত্তা হুমকি ২০১৭-এর তালিকা প্রকাশ করেছে। ওয়েব অ্যাপ্লিকেশনের অনেক অংশ থাকলেও, বেশিরভাগ আধুনিক ওয়েব অ্যাপ REST API-এর উপর খুব বেশি নির্ভর করে। Apigee-এর উদ্দেশ্য হল ওয়েব অ্যাপ্লিকেশনের সমস্ত নিরাপত্তা সংক্রান্ত প্রয়োজন মেটানো নয়, তবে এটি REST API সুরক্ষিত করার ক্ষেত্রে গুরুত্বপূর্ণ ভূমিকা পালন করতে পারে। OWASP-এর সবচেয়ে গুরুত্বপূর্ণ নিরাপত্তা সংক্রান্ত ঝুঁকি এবং সেইসব ঝুঁকি মোকাবিলা করতে Apigee কীভাবে ব্যবহার করতে পারেন তার বিবরণ নিচে দেওয়া হল।
A1:2017 - ইঞ্জেকশন
SQL, NoSQL, LDAP ও JavaScript-এর মতো বিশ্বাসযোগ্য নয় এমন ডেটা ইনজেকশন থেকে রক্ষা করতে, যা অনিচ্ছাকৃত কমান্ডের এক্সিকিউশন বা অননুমোদিত ডেটা অ্যাক্সেসের ফলাফল হতে পারে, Apigee বেশ কিছু ইনপুট ভ্যালিডেশন নীতি প্রদান করে যা যাচাই করে যে ক্লায়েন্টের দেওয়া ভ্যালু প্রত্যাশার সাথে মিলছে কিনা, তারপরেই পরবর্তী প্রসেসিংয়ের অনুমতি দেয়। Apigee Edge, ইনকামিং API অনুরোধের জন্য সার্ভার হিসেবে কাজ করে, এটি চেক করে দেখে যে পে-লোড স্ট্রাকচার যেন গ্রহণযোগ্য রেঞ্জের মধ্যে থাকে, এটি লিমিট চেক হিসেবেও পরিচিত। আপনি API প্রক্সি কনফিগার করতে পারেন যাতে ইনপুট ভ্যালিডেশন রুটিন ইনপুটকে ট্রান্সফর্ম করে, ঝুঁকিপূর্ণ অক্ষর ক্রম সরিয়ে দেয় এবং সেগুলিকে নিরাপদ ভ্যালু দিয়ে প্রতিস্থাপন করে।
Apigee প্ল্যাটফর্মের মাধ্যমে ইনপুট যাচাই করার বিভিন্ন পদ্ধতি রয়েছে:
- JSONThreatProtection JSON পেলোডে কোনও হুমকি আছে কিনা তা চেক করে।
- XMLThreatProtection XML পেলোডকে হুমকির জন্য চেক করে।
- JavaScript ব্যবহার করে প্যারামিটার ভ্যালিডেশন করা যেতে পারে।
- JavaScript ব্যবহার করে হেডার যাচাইকরণ করা যেতে পারে।
- RegularExpressionProtection নীতি ব্যবহার করে SQLCodeInjection ম্যানেজ করা যেতে পারে।
কন্টেন্টের ধরন যাচাই করুন:
- অনুরোধ - Content-Type চেক করতে, প্রক্সি ফ্লোতে কন্ডিশনাল লজিক ব্যবহার করুন। AssignMessage নীতি বা RaiseFault নীতি ব্যবহার করে কাস্টম সমস্যার মেসেজ ফেরত দিন।
- উত্তর - Content-Type যাচাই করতে, প্রক্সি ফ্লোতে কন্ডিশনাল লজিক ব্যবহার করুন। Content-Type হেডার সেট করতে AssignMessage নীতি ব্যবহার করুন অথবা কাস্টম সমস্যার মেসেজ রিটার্ন করতে AssignMessage বা RaiseFault নীতি ব্যবহার করুন।
A2:2017 - Broken Authentication and Session Management
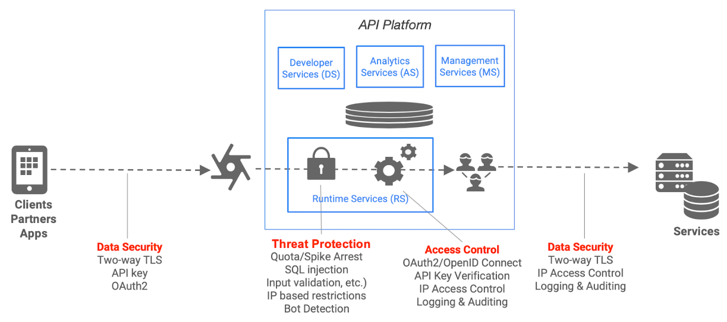
আক্রমণকারীরা অ্যাপ্লিকেশনগুলিতে প্রয়োগ সংক্রান্ত ত্রুটিগুলির সুবিধা নিয়ে অন্যান্য ব্যবহারকারীদের ছদ্মবেশ ধারণ করার জন্য পাসওয়ার্ড, সেশন টোকেন এবং কী অ্যাক্সেস করতে পারে। এটি প্রোডাক্ট সংক্রান্ত সমস্যা নয়, বরং প্রয়োগ সংক্রান্ত সমস্যা । Apigee, VerifyApiKey, OAuth এবং JSON ওয়েব টোকেন (JWT) নীতি প্রদান করে, যা এই দুর্বলতা থেকে রক্ষা করতে সাহায্য করে।
API key যাচাইকরণ
API কী যাচাইকরণ হল অ্যাপ-ভিত্তিক নিরাপত্তার সবচেয়ে সহজ ফর্ম যা কোনও API-এর জন্য কনফিগার করা যেতে পারে। কোনও ক্লায়েন্ট অ্যাপ তার অনুরোধের সাথে একটি API কী প্রদান করে, তারপরে API প্রক্সি -এর সাথে অ্যাটাচ করা নীতির মাধ্যমে Apigee Edge চেক করে দেখে যে অনুরোধ করা রিসোর্সের জন্য API কীটি অনুমোদিত অবস্থায় আছে কিনা।
Apigee API কী তৈরি ও যাচাই করার ব্যাপারে সহায়তা প্রদান করে। কোনও ডেভেলপার অ্যাপ তৈরি ও অনুমোদন করা হলে, Apigee একটি API কী ও সিক্রেট তৈরি করে যা এক বা একাধিক API প্রোডাক্টের সাথে লিঙ্ক করা থাকে।
"API কী" শব্দটির অর্থ কখনও কখনও আলাদা আলাদা হতে পারে। Apigee-তে, অ্যাপ ও প্রোডাক্টের মধ্যে সম্পর্ক তৈরি হলে, Apigee একটি ক্লায়েন্ট আইডি ও ক্লায়েন্ট সিক্রেট তৈরি করে। কিছু লোক ID এবং সিক্রেট, দুটিকেই API কী হিসেবে উল্লেখ করেন। কেউ কেউ শুধু ক্লায়েন্ট আইডিকেই API কী হিসেবে উল্লেখ করেন। Edge UI-তে, আপনি "কনজিউমার কী" ও "কনজিউমার সিক্রেট" দেখতে পাবেন।
VerifyAPIKey নীতিতে, শুধুমাত্র ক্লায়েন্ট আইডি বা "কনজিউমার কী" যাচাই করা হয়। ডেভেলপাররা Apigee-তে তাদের অ্যাপ রেজিস্টার করলে এবং অ্যাপটিকে API প্রোডাক্টের সাথে অ্যাসোসিয়েট করলে একটি কনজিউমার কী পান। API প্রোডাক্টে বান্ডেল করা API প্রক্সিগুলিতে অ্যাপের করা কলে ডেভেলপাররা কনজিউমার কী অন্তর্ভুক্ত করেন।
এছাড়াও, Apigee-তে এক্সটার্নাল সোর্স থেকে আগে থেকে থাকা API কী ইমপোর্ট করার সুবিধা আছে।
OAuth গ্রান্টের ধরনের ক্ষেত্রে, ক্লায়েন্ট আইডি ও সিক্রেট, দুটিই ব্যবহার করা হয়।
OAuth 2.0
OAuth 2.0 অনুমোদন ফ্রেমওয়ার্ক, কোনও থার্ড-পার্টি অ্যাপ্লিকেশনকে একটি HTTP পরিষেবাতে সীমিত অ্যাক্সেস পেতে সাহায্য করে। এটি রিসোর্স মালিকের হয়ে রিসোর্স মালিক ও HTTP পরিষেবার মধ্যে একটি অনুমোদন ইন্টার্যাকশন অরকেস্ট্রেট করার মাধ্যমে অথবা থার্ড-পার্টি অ্যাপ্লিকেশনকে নিজের হয়ে অ্যাক্সেস পাওয়ার অনুমতি দেওয়ার মাধ্যমে করা হয়।
Apigee-এর OAuth 2.0 নীতি আপনাকে চারটি OAuth 2.0 গ্র্যান্টের ধরন প্রয়োগ ও কাস্টমাইজ করতে দেয়। OAuth অ্যাক্সেস টোকেন এনফোর্সমেন্ট OAuthv2 নীতি ব্যবহার করে করা যেতে পারে। গ্রাহককে অবশ্যই রেজিস্টার করতে হবে এবং এমন একটি অ্যাপ অনুমোদিত হতে হবে যা তাকে API-তে অ্যাক্সেস দিয়েছে। এর বিনিময়ে, তারা API ক্লায়েন্ট আইডি ও ক্লায়েন্ট সিক্রেট পাবেন। যাচাইকরণ সম্পূর্ণ করতে গ্রাহককে অবশ্যই একটি OAuth গ্র্যান্টের মাধ্যমে যেতে হবে, যা তাকে একটি অস্বচ্ছ অ্যাক্সেস টোকেন প্রদান করে। এই টোকেনটি API-তে অ্যাক্সেস কন্ট্রোল করতে ব্যবহার করা যেতে পারে।
JWT
JSON ওয়েব টোকেন বা JWT সাধারণত কানেক্ট করা অ্যাপ্লিকেশনের মধ্যে দাবি বা অ্যাসার্শন শেয়ার করতে ব্যবহার করা হয়। Apigee তিনটি নীতি ব্যবহার করে JWT সহায়তা প্রদান করে।
- JWT টোকেন তৈরি করা (HS256 ও RS256 সিগনেচার কাজ করে)
- ValidateJWT টোকেন
- যাচাই না করেই JWT টোকেন ডিকোড করা
A3:2017 - Sensitive Data Exposure
পরিচয় চুরি, অর্থ চুরি, প্রতারণা ও অন্যান্য অপরাধ করার জন্য হ্যাকাররা ক্রেডিট কার্ডের বিবরণ, সোশ্যাল সিকিউরিটি নম্বর, লগ-ইন ক্রেডেনশিয়াল, ব্যক্তিগতভাবে শনাক্তকরণযোগ্য তথ্য (PII) ও ট্যাক্স আইডির মতো সংবেদনশীল ডেটা টার্গেট করে। সংবেদনশীল ডেটা সুরক্ষিত রাখার জন্য ওয়েব অ্যাপ্লিকেশনকে এনক্রিপশন প্রয়োগ করতে হবে, ডেটা স্টোর করা ও ট্রান্সফার করার সময় এবং অন্যান্য কৌশল প্রয়োগ করতে হবে।
TLS (ট্রান্সপোর্ট লেয়ার সিকিউরিটি, যার পূর্বসূরী হল SSL) হল ওয়েব সার্ভার ও ওয়েব ক্লায়েন্টের মধ্যে এনক্রিপ্ট করা লিঙ্ক স্থাপন করার স্ট্যান্ডার্ড নিরাপত্তা প্রযুক্তি, যেমন ব্রাউজার বা অ্যাপ। Apigee একমুখী ও দ্বিমুখী TLS, দু'টিই কাজ করে।
ভার্চুয়াল হোস্ট কনফিগারেশনের মাধ্যমে নর্থবাউন্ড TLS (API-এর সাথে কানেক্ট করা ক্লায়েন্ট, যা সার্ভার হিসেবে কাজ করে) কাজ করে। একমুখী বা দ্বিমুখী TLS-এর জন্য ভার্চুয়াল হোস্ট কনফিগার করা যেতে পারে।
সাউথবাউন্ড TLS (ক্লায়েন্ট হিসেবে Apigee ব্যাকএন্ড পরিষেবার সাথে কানেক্ট করছে) টার্গেট সার্ভার কনফিগারেশনের ব্যবহারের মাধ্যমে কাজ করে। একমুখী বা দ্বিমুখী TLS-এর জন্য টার্গেট সার্ভার কনফিগার করা যেতে পারে।
Apigee-তে অনেক TLS কনফিগারেশন বিকল্প কাজ করে।
একমুখী TLS এনফোর্সমেন্ট নিশ্চিত করে যে ক্লায়েন্ট এমন একটি সার্টিফিকেট ব্যবহার করছে যা আগে থেকেই Apigee-তে অনবোর্ড করা হয়েছে। এছাড়াও, OWASP TLS পেশাদার পদ্ধতি প্রদান করে।
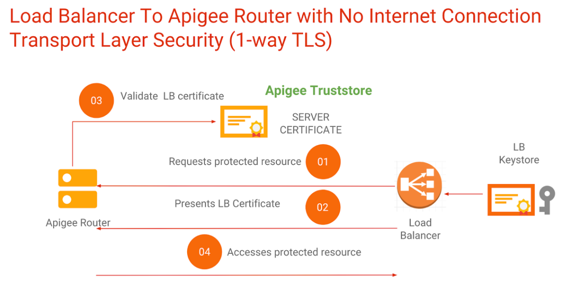
Apigee hybrid-এ, হোস্ট অ্যালিয়াসের মাধ্যমে ইনগ্রেসের ক্ষেত্রে TLS উপলভ্য থাকে, যা ভার্চুয়াল হোস্টের মতো একই ধরনের কনসেপ্ট।
সংবেদনশীল ডেটা সুরক্ষিত রাখার নির্দেশিকা নিচে দেওয়া হল:
- একমুখী ও দ্বিমুখী TLS কাজ করে এমন প্ল্যাটফর্ম ব্যবহার করুন, এটি প্রোটোকল লেভেলে সুরক্ষা প্রদান করবে।
- ক্লায়েন্টকে ফেরত দেওয়ার আগে সংবেদনশীল ডেটা সরিয়ে দিতে AssignMessage নীতি ও JavaScript নীতির মতো নীতি ব্যবহার করুন।
- স্ট্যান্ডার্ড OAuth টেকনিক ব্যবহার করুন এবং প্রতিটি অনুরোধের জন্য যাচাইকরণের লেভেল উন্নত করতে HMAC, হ্যাশ, স্টেট, ননস, PKCE, বা অন্যান্য টেকনিক যোগ করার কথা বিবেচনা করুন।
- Edge Trace টুলে সংবেদনশীল ডেটা মাস্ক করতে ডেটা মাস্কিং সেটিংস ব্যবহার করুন।
- ক্যাশে কোনও সংবেদনশীল ডেটা সেভ করা থেকে সাবধানতা অবলম্বন করুন (অথবা ক্যাশে সেভ করা সংবেদনশীল ডেটা এনক্রিপ্ট করুন)। Edge-এ, আপনি কী ভ্যালু ম্যাপে স্টোর করা সংবেদনশীল ডেটা এনক্রিপ্ট করতে পারবেন।
A4:2017 - XML এক্সটার্নাল এন্টিটি
XML প্রসেস করে এমন সিস্টেম বা অ্যাপ্লিকেশনকে XML-এ "এক্সটার্নাল এন্টিটি রেফারেন্স" ম্যানেজ করতে হয়—XML প্রসেস করার সময় ফাইল বা ডেটার রেফারেন্সকে আসল ডেটা দিয়ে প্রতিস্থাপন করা হয়। অ্যাপ্লিকেশন বা XML প্রসেসর পুরনো বা সঠিকভাবে প্রয়োগ করা না হলে, অ্যাটাকাররা ডেটা হ্যাক করতে এবং তথ্য চুরি করতে বা সিস্টেমে বিভিন্ন ধরনের অ্যাটাক লঞ্চ করতে এটি ব্যবহার করতে পারে, যেমন পরিষেবা বন্ধ করে দেওয়া।
Apigee-এর ExtractVariables নীতি আপনাকে কোনও অনুরোধ বা উত্তর থেকে কন্টেন্ট এক্সট্র্যাক্ট করতে দেয় এবং সেই কন্টেন্টকে কোনও ভেরিয়েবলে অ্যাসাইন করে। আপনি মেসেজের যেকোনও অংশ এক্সট্র্যাক্ট করতে পারবেন, যার মধ্যে হেডার, URI পাথ, JSON/XML পেলোড, ফর্ম প্যারামিটার ও কোয়েরি প্যারামিটার অন্তর্ভুক্ত। এই নীতিটি মেসেজ কন্টেন্টে টেক্সট প্যাটার্ন প্রয়োগ করে কাজ করে এবং কোনও মিল খুঁজে পেলে, নির্দিষ্ট মেসেজ কন্টেন্ট সহ একটি ভেরিয়েবল সেট করে।
Apigee-তে প্ল্যাটফর্মের অংশ হিসেবে বিল্ট-ইন XML পার্সার আছে যা ডেটা এক্সট্র্যাক্ট করার জন্য XPath ব্যবহার করে। এছাড়াও, ক্ষতিকর XML পেলোড থেকে রক্ষা করার জন্য এতে XMLThreatProtection নীতি আছে।
A5:2017 - Broken Access Control
ব্যবহারকারীরা লগ-ইন করে কোনও সিস্টেমে অ্যাক্সেস পাওয়ার পরে, যথাযথ অনুমোদন কন্ট্রোল থাকতে হবে যাতে ব্যবহারকারীরা শুধু সেইসব জিনিসই দেখতে ও করতে পারেন যেগুলির অনুমতি তাদের দেওয়া হয়েছে। শক্তিশালী অ্যাক্সেস কন্ট্রোল না থাকলে, আক্রমণকারীরা অননুমোদিত এবং প্রায়শই সংবেদনশীল ডেটা দেখতে বা ক্ষতিকরভাবে ডেটা এবং সিস্টেমের আচরণ ম্যানিপুলেট করতে পারে।
অননুমোদিত পরিবর্তন করা বা সিস্টেম অ্যাক্সেস করা থেকে খারাপ অ্যাক্টরদের আটকাতে, Apigee অ্যাক্সেস কন্ট্রোল প্রয়োগ করার জন্য একটি লেয়ারড পদ্ধতি সমর্থন করে।
Edge UI-এর জন্য অ্যাক্সেস কন্ট্রোল
- আপনার কোম্পানির পরিচয় প্রদানকারীর সাথে সিঙ্গেল সাইন-অন কনফিগার করুন।
- ব্যবহারকারীদের শুধুমাত্র প্রয়োজনীয় ফাংশনালিটি ও কনফিগারেশনে অ্যাক্সেস দেওয়ার জন্য ভূমিকা-ভিত্তিক অ্যাক্সেস কন্ট্রোল (RBAC) কনফিগার করুন।
- প্রক্সি, প্রোডাক্ট এবং অ্যাপে অ্যাক্সেস সীমাবদ্ধ করার জন্য Teams ফিচার অতিরিক্ত সুবিধা প্রদান করে।
- ব্যবহারকারীদের থেকে সংবেদনশীল ডেটা লুকাতে ডেটা মাস্কিং কনফিগার করুন।
- সংবেদনশীল কী/ভ্যালু পেয়ার সেভ করতে এনক্রিপ্ট করা কী-ভ্যালু ম্যাপ তৈরি করুন, যা Edge UI ও ম্যানেজমেন্ট API কলে মাস্ক করা অবস্থায় দেখা যায়।
Apigee Developer Portal-এর জন্য অ্যাক্সেস কন্ট্রোল
- আপনার কোম্পানির পরিচয় প্রদানকারীর সাথে সিঙ্গেল সাইন-অন কনফিগার করুন।
- Drupal-ভিত্তিক ডেভেলপার পোর্টালের ফাংশনালিটি ও কনফিগারেশন ব্যবহারকারীদের প্রয়োজন অনুযায়ী অ্যাক্সেস দিতে ভূমিকা-ভিত্তিক অ্যাক্সেস কন্ট্রোল কনফিগার করুন (RBAC)।
- ব্যবহারকারীর ভূমিকা অনুযায়ী নির্দিষ্ট API প্রোডাক্ট দেখানোর জন্য ডেভেলপার পোর্টাল কনফিগার করুন।
- ব্যবহারকারীর ভূমিকা অনুযায়ী কন্টেন্ট দেখাতে বা লুকাতে পোর্টাল কনফিগার করুন।
Apigee রানটাইম API অ্যাক্সেসের জন্য অ্যাক্সেস কন্ট্রোল
- API কী, OAuth টোকেন, OAuth স্কোপ, সার্টিফিকেট এবং অন্যান্য পদ্ধতির মাধ্যমে API অ্যাক্সেস এনফোর্স করা যেতে পারে।
- API প্রদানকারী একটি API প্রোডাক্ট নির্ধারণ করে কোন কোন রিসোর্স উপলভ্য তা কনফিগার করেন। এই অ্যাক্সেস হয় UI-তে ম্যানুয়ালি, ম্যানেজমেন্ট API-এর মাধ্যমে অথবা ডেভেলপার পোর্টালের মাধ্যমে দেওয়া হয়। কোনও ডেভেলপারের অ্যাপকে API প্রোডাক্ট অ্যাক্সেস করার অনুমতি দেওয়া হলে, তারা একটি ক্লায়েন্ট আইডি ও সিক্রেট পায় যা যাচাইকরণ প্রসেসে ব্যবহার করা হয়।
- OAuth পারফর্ম করার জন্য Apigee যেকোনও পরিচয় প্রদানকারীর সাথে ইন্টিগ্রেট করতে পারে।
- Apigee, টার্গেট পরিষেবায় ব্যবহারকারীর পরিচয় পাঠানোর জন্য JWT টোকেন বা অন্যান্য কৌশল তৈরি করতে পারে। প্রয়োজন অনুযায়ী পরিষেবা ও ডেটা অ্যাক্সেস সীমিত করতে টার্গেট পরিষেবা সেই পরিচয় ব্যবহার করতে পারে।
A6:২০১৭-নিরাপত্তা সংক্রান্ত ভুল কনফিগারেশন
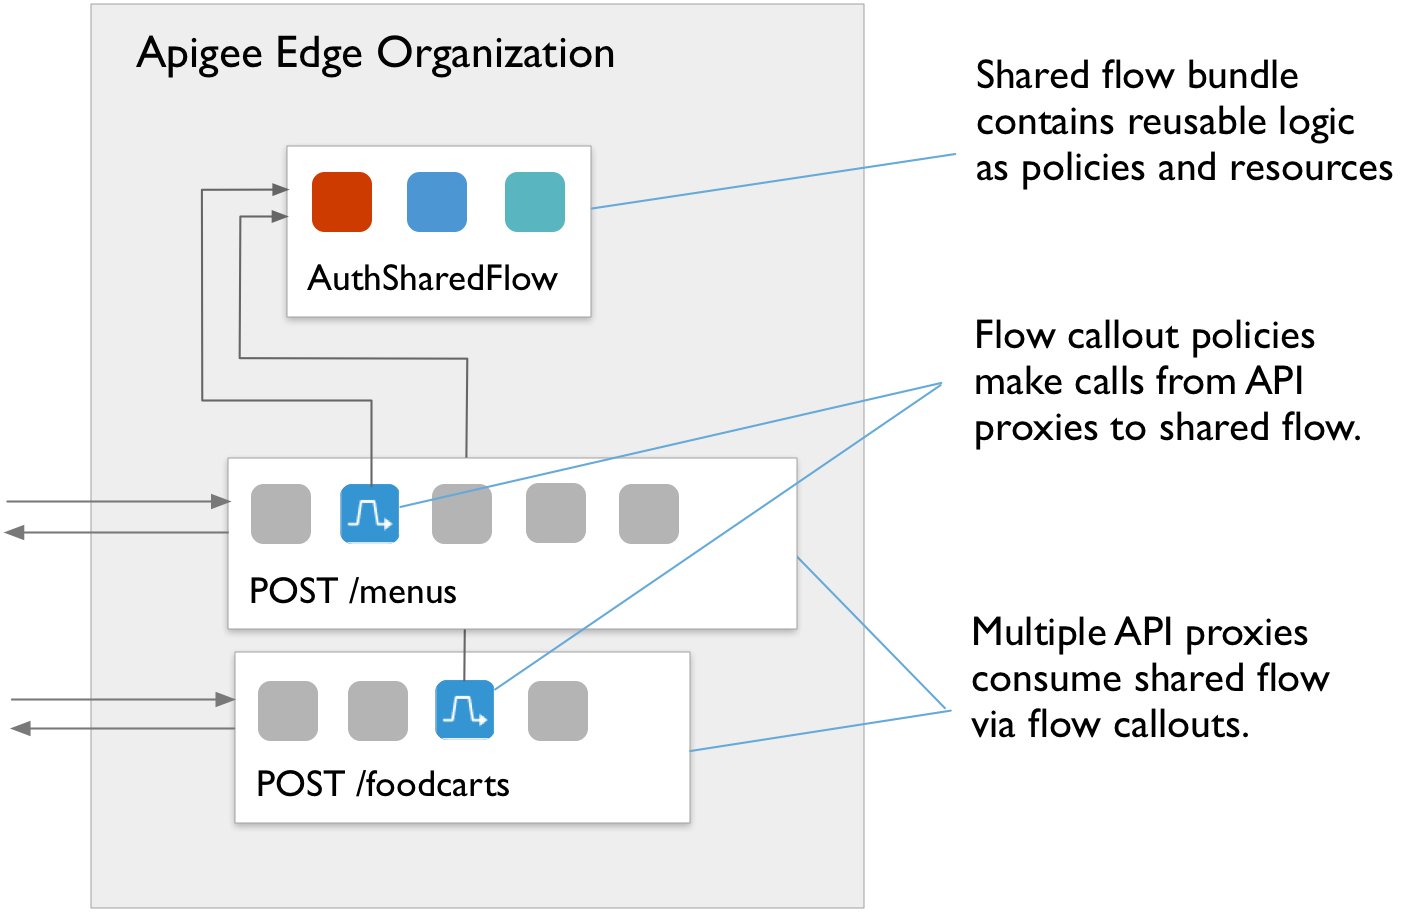
নিরাপত্তা সংক্রান্ত ভুল কনফিগারেশন সহজে এড়িয়ে যাওয়া যায়, এর কারণ হল, প্রায়ই অ্যাডমিনিস্ট্রেটর ও ডেভেলপাররা ভুলবশত বিশ্বাস করেন যে তারা যে সিস্টেম ব্যবহার করেন তা জন্মগতভাবেই সুরক্ষিত। নিরাপত্তা সংক্রান্ত ভুল কনফিগারেশন বিভিন্ন উপায়ে হতে পারে, যেমন ডিফল্ট কনফিগারেশনের উপর ভরসা করা অথবা আংশিক কনফিগারেশন করা যা সুরক্ষিত নাও হতে পারে, সমস্যার মেসেজে সংবেদনশীল বিবরণ থাকা, সঠিক নিরাপত্তা নিয়ন্ত্রণ ছাড়াই ক্লাউডে ডেটা স্টোর করা, HTTP হেডার ভুল কনফিগার করা এবং আরও অনেক কিছু। Apigee প্ল্যাটফর্ম আপনাকে কন্ট্রোল, ম্যানেজ এবং পুনর্ব্যবহারযোগ্য শেয়ার করা ফ্লো সহ নিরাপত্তা কনফিগারেশন মনিটর করার জন্য একাধিক মেকানিজম প্রদান করে।
শেয়ার করা ফ্লো API ডেভেলপারদের নীতি ও রিসোর্সকে পুনর্ব্যবহারযোগ্য গ্রুপে একত্রিত করতে দেয়। শেয়ার করা ফ্লো এক জায়গায় আবার ব্যবহারযোগ্য ফাংশনালিটি ক্যাপচার করার মাধ্যমে, আপনাকে ধারাবাহিকতা নিশ্চিত করতে, ডেভেলপমেন্টের সময় কমাতে এবং আরও সহজে কোড ম্যানেজ করতে সাহায্য করে। আপনি কোনও শেয়ার করা ফ্লোকে আলাদা আলাদা API প্রক্সির মধ্যে অন্তর্ভুক্ত করতে পারেন অথবা আরও একধাপ এগিয়ে গিয়ে শেয়ার করা ফ্লোকে ফ্লো হুক-এ প্লেস করতে পারেন, যাতে শেয়ার করা ফ্লোর মতো একই এনভায়রনমেন্টে ডেপ্লয় করা প্রতিটি API প্রক্সির জন্য শেয়ার করা ফ্লো লজিক অটোমেটিক এক্সিকিউট করা যায়।
Apigee প্রোডাক্ট রিলিজ, দুর্বলতা থাকা লাইব্রেরির বিরুদ্ধে সুরক্ষা নিশ্চিত করে। নতুন কোনও দুর্বলতা খুঁজে পাওয়া গেলে, Apigee অতিরিক্ত প্যাচ বা আপডেট রিলিজ করতে পারে। Edge পাবলিক ক্লাউড অটোমেটিক প্যাচ করা হয়। Edge for Private Cloud (অন প্রিমাইসিস) গ্রাহকদের নিজেদেরই প্রোডাক্ট প্যাচ প্রয়োগ করতে হবে।
A7:2017-Cross-Site Scripting (XSS)
ক্রস-সাইট স্ক্রিপ্টিং (XSS) অ্যাটাকারদের ব্যবহারকারীর ওয়েব ব্রাউজারে স্ক্রিপ্ট এক্সিকিউট করতে দেয়, এর ফলে অ্যাটাকাররা ব্যবহারকারীর সেশন কন্ট্রোল করতে, ওয়েবসাইট ম্যানিপুলেট করতে বা অন্যান্য উপায়ে ব্যবহারকারীদের ক্ষতি করতে পারে। XSS সমস্যাগুলি API-এর সাথে সম্পর্কিত নয়, তবে Apigee এমন হুমকি সুরক্ষা নীতি প্রদান করে যা API-তে XSS-এর বিরুদ্ধে সুরক্ষা দিতে ব্যবহার করা যেতে পারে। RegularExpressionProtection policy বা JavaScript policy-এর সাথে রেগুলার এক্সপ্রেশন ব্যবহার করে, জাভাস্ক্রিপ্ট ও অন্যান্য ইঞ্জেকশন-টাইপ অ্যাটাকের জন্য পেলোড ও প্যারামিটার ভ্যালু চেক করুন।
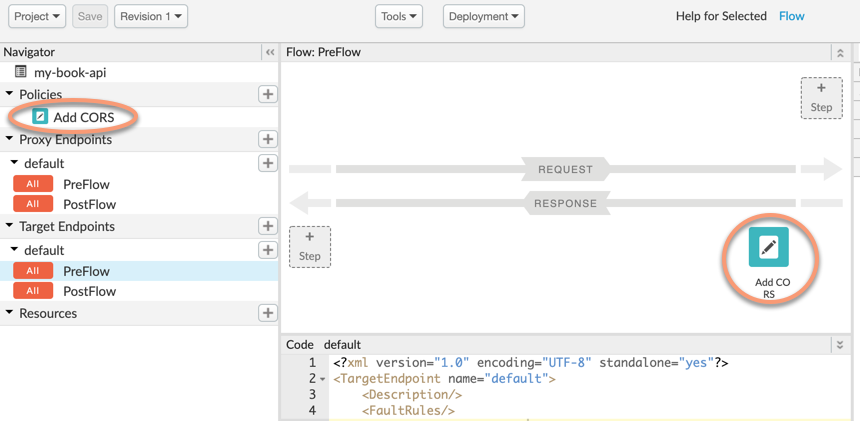
CORS হল একই-উৎস নীতির একটি সাধারণ সমাধান যা সব ব্রাউজার প্রয়োগ করে। AssignMessage নীতি ব্যবহার করে এটি প্রয়োগ করা যায়।
A8:2017 - Insecure Deserialization
আক্রমণকারীরা বিভিন্ন ধরনের আক্রমণের জন্য ডিসিরিয়ালাইজেশনের ত্রুটি ব্যবহার করতে পারে, যেমন রিপ্লে, প্রিভিলেজ এস্কেলেশন এবং ইনজেকশন। এছাড়াও, অনিরাপদ ডিসিরিয়ালাইজেশন রিমোট কোড এক্সিকিউশন চালু করতে পারে।
Apigee ডিসিরিয়ালাইজেশন সাজেস্ট করে না। তবে, JSONThreatProtection নীতি এবং RegularExpressionProtection নীতি ক্ষতিকর JSON পেলোড থেকে রক্ষা করতে সাহায্য করতে পারে। এছাড়াও, জাভাস্ক্রিপ্ট নীতি ব্যবহার করে পে-লোড স্ক্যান করে ক্ষতিকর কন্টেন্ট খুঁজে দেখা যেতে পারে। রিপ্লে অ্যাটাক থেকে সুরক্ষিত থাকতে ক্যাশে ও অন্যান্য নীতি ব্যবহার করা যেতে পারে। পরিকাঠামো লেভেলে, Apigee প্ল্যাটফর্মে চলমান প্রসেসকে সুরক্ষিত রাখার জন্য বিল্ট-ইন গার্ডরেলও রয়েছে।
A9:2017 - Using Components with Known Vulnerabilities
ফ্রেমওয়ার্ক, লাইব্রেরি ও মডিউল সম্পূর্ণ এক্সিকিউশন ও CRUD অ্যাক্সেস সহ রান করে বলে, অ্যাটাকাররা সিস্টেম অ্যাটাক করার জন্য কম্পোনেন্ট দুর্বলতার সুবিধা নিতে পারে।
Apigee-এর নিয়মিত প্রোডাক্ট রিলিজ কম্পোনেন্ট দুর্বলতা থেকে সুরক্ষা নিশ্চিত করে, বিশেষ করে যখন নির্দিষ্ট দুর্বলতা খুঁজে পাওয়া যায়। Apigee পাবলিক ক্লাউড অটোমেটিক প্যাচ করা হয় এবং Apigee, Edge for Private Cloud গ্রাহকদের বিজ্ঞপ্তি পাঠায় যখন অন-প্রিমিজেস প্যাচ ইনস্টল করার জন্য উপলভ্য হয়।
A10:2017 - অপর্যাপ্ত লগিং ও মনিটরিং
আপনার সিস্টেমে লগিং, মনিটরিং ও ইনসিডেন্ট ম্যানেজমেন্ট যথাযথভাবে না করলে, ডেটা ও সফ্টওয়্যারের উপর অ্যাটাকাররা আরও গভীর ও দীর্ঘস্থায়ী অ্যাটাক করতে পারে।
Apigee-তে লগিং, মনিটরিং, সমস্যার সমাধান ও অডিট লগিং করার বিভিন্ন উপায় আছে।
লগিং
- MessageLogging নীতি ব্যবহার করে লগ মেসেজ Splunk বা অন্যান্য syslog এন্ডপয়েন্টে পাঠানো যেতে পারে।
- API অ্যানালিটিক্স ডেটা analytics API-এর মাধ্যমে পুল করা এবং অন্যান্য সিস্টেমে ইমপোর্ট বা এক্সপোর্ট করা যেতে পারে।
- প্রাইভেট ক্লাউডের জন্য Edge-এ, আপনি স্থানীয় লগ ফাইলে লেখার জন্য MessageLogging নীতি ব্যবহার করতে পারবেন। এছাড়াও, প্রতিটি রানিং কম্পোনেন্টের লগ ফাইল উপলভ্য।
- জাভাস্ক্রিপ্ট নীতি সিঙ্ক্রোনাস বা অ্যাসিঙ্ক্রোনাস পদ্ধতিতে REST লগিং এন্ডপয়েন্টে লগ মেসেজ পাঠানোর জন্য ব্যবহার করা যেতে পারে।
পর্যবেক্ষণে রাখা
- API ও ব্যাকএন্ড নিয়মিত মনিটর করতে এবং অ্যালার্ট ট্রিগার করতে API মনিটরিং UI বা API ব্যবহার করুন।
- টার্গেট সার্ভার ব্যাকএন্ড নিয়মিত মনিটর করতে স্বাস্থ্য মনিটরিং ব্যবহার করুন।
- প্রাইভেট ক্লাউডের জন্য Edge মনিটর করার ব্যাপারে Apigee সাজেশন দেয়।
- এছাড়াও, Apigee পেশাদার পদ্ধতি প্রদান করে যা আপনার টিম API প্রোগ্রাম মনিটর করার জন্য ব্যবহার করতে পারে।
সমস্যা ম্যানেজ করা
Apigee, API প্রক্সির জন্য একটি শক্তিশালী, বহুমুখী সমস্যা মোকাবেলা করার মেকানিজম অফার করে। Java প্রোগ্রাম যেভাবে ব্যতিক্রমী ঘটনা ক্যাচ করে, API প্রক্সি সেইভাবে ত্রুটি ক্যাচ করতে এবং ক্লায়েন্টকে কীভাবে উপযুক্ত উত্তর পাঠাতে হয় তা নির্ধারণ করতে পারে। Apigee-এর কাস্টম ফল্ট হ্যান্ডলিং আপনাকে মেসেজ লগ করার মতো ফাংশনালিটি যোগ করতে দেয়, যখনই কোনও সমস্যা হয়।
অডিট লগ
Apigee প্ল্যাটফর্ম একটি অডিট লগ রাখে যা API প্রক্সি, প্রোডাক্ট এবং সংস্থার ইতিহাসে হওয়া পরিবর্তন ট্র্যাক করে। এই লগ UI-এর মাধ্যমে অথবা Audits API-এর মাধ্যমে উপলভ্য।
২০১৩ সালের OWASP দুর্বলতা সংক্রান্ত Apigee সমাধান
OWASP যখন ২০১৭ সালের জন্য তাদের তালিকা আপডেট করে, তখন ২০১৩ সালের তালিকা থেকে কিছু দুর্বলতা বাদ দেওয়া হয়। সেগুলি এখনও বৈধ হুমকি। Apigee-এর মাধ্যমে কীভাবে এই হুমকিগুলি মোকাবিলা করতে হয় তা নিম্নলিখিত বিভাগে বর্ণনা করা হয়েছে।
A8:2013 - ক্রস-সাইট অনুরোধ সম্পর্কিত জালিয়াতি (CSRF)
ক্রস-সাইট জালিয়াতি অনুরোধ অ্যাটাকারদের HTTP-এর মাধ্যমে দুর্বল ওয়েব অ্যাপ্লিকেশনে ব্যবহারকারীর যাচাইকরণ বিবরণ, সেশন কুকি এবং অন্যান্য ডেটা ফরওয়ার্ড করতে দেয়। এর ফলে ওয়েব অ্যাপ্লিকেশনটি প্রতারিত হয়ে বিশ্বাস করে যে অনুরোধগুলি ব্যবহারকারীর থেকে আসা বৈধ অনুরোধ।
নির্দেশিকা:
- এটি API প্রোডাক্টের সমস্যা নয়, বরং ব্রাউজার সংক্রান্ত সমস্যা। আপনি OpenID Connect, OAuth এবং অন্যান্য পদ্ধতির মাধ্যমে এই দুর্বলতা সমাধান করতে পারবেন।
- জালিয়াতি এবং রিপ্লে আক্রমণ প্রতিরোধ করতে HMAC, স্টেট, হ্যাশ, ননস বা PKCE কৌশল ব্যবহার করার কথা বিবেচনা করুন।
A10:2013 - আনভ্যালিডেটেড রিডাইরেক্ট ও ফরওয়ার্ড
কোনও ওয়েব অ্যাপ্লিকেশন রিডাইরেক্ট করলে, কিন্তু রিডাইরেক্ট ব্যবহারকারীদের বিশ্বস্ত, উদ্দেশ্যপূর্ণ ওয়েবসাইটে পাঠাচ্ছে কিনা তা যাচাই না করলে, অ্যাটাকাররা ব্যবহারকারীদের ফিশিং, ম্যালওয়্যার এক্সিকিউশন ও অন্যান্য অ্যাটাক করার জন্য ক্ষতিকর ডেস্টিনেশনে পাঠাতে পারে।
নির্দেশিকা:
- OAuth ব্যবহার করুন এবং প্রতিটি অনুরোধে যাচাইকরণ প্রয়োগ করুন।
- API প্রক্সি লজিকে রেসপন্স কোড চেক করে এবং রিডাইরেক্ট যথাযথভাবে ম্যানেজ করার মাধ্যমে অপ্রত্যাশিত ৩০২ রিডাইরেক্ট আটকান।