

Edge for Private Cloud v4.18.01
Edge SSO をインストールして構成するでは、構成ファイルの次のプロパティで指定されているように、ポート 9099 で HTTP を使用するように Edge SSO モジュールをインストールして構成する方法について説明しています。
SSO_TOMCAT_PROFILE=DEFAULT
または、SSO_TOMCAT_PROFILE を次のいずれかの値に設定して、HTTPS アクセスを有効にすることもできます。
- SSL_PROXY - apigee-sso をプロキシモードで構成します。つまり、apigee-sso の前にロードバランサをインストールし、ロードバランサで TLS を終端します。次に、ロードバランサからのリクエストに apigee-sso で使用されるポートを指定します。
- SSL_TERMINATION - 任意のポートで Edge SSO モジュールである apigee-sso への TLS アクセスを有効にします。このモードでは、CA によって署名された証明書を含むキーストアを指定する必要があります。自己署名証明書は使用できません。
HTTPS は、apigee-sso の最初のインストールと構成時に有効にすることも、後で有効にすることもできます。
いずれかのモードを使用して apigee-sso への HTTPS アクセスを有効にすると、HTTP アクセスが無効になります。つまり、HTTP と HTTPS の両方を使用して apigee-sso に同時にアクセスすることはできません。
SSL_PROXY モードを有効にする
SSL_PROXY モードでは、システムは Edge SSO モジュールの前にロードバランサを使用し、ロードバランサで TLS を終端します。次の図では、ロードバランサがポート 443 で TLS を終端し、ポート 9099 で Edge SSO モジュールにリクエストを転送します。
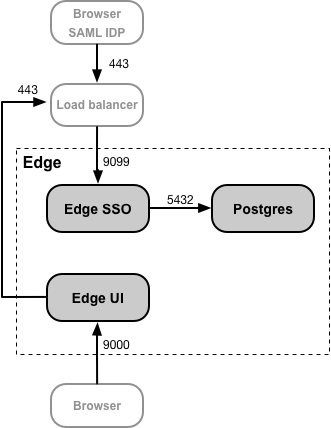
この構成では、ロードバランサから Edge SSO モジュールへの接続を信頼するため、その接続に TLS を使用する必要はありません。ただし、SAML IDP などの外部エンティティは、保護されていないポート 9099 ではなく、ポート 443 で Edge SSO モジュールにアクセスする必要があります。
Edge SSO モジュールを SSL_PROXY モードで構成する理由は、Edge SSO モジュールが、認証プロセスの一環として IDP が外部で使用するリダイレクト URL を自動生成するためです。したがって、これらのリダイレクト URL には、Edge SSO モジュールの内部ポート(9099)ではなく、ロードバランサの外部ポート番号(この例では 443)を含める必要があります。
注: ロードバランサから Edge SSO モジュールへの接続には HTTP が使用されるため、SSL_PROXY モード用の TLS 証明書と鍵を作成する必要はありません。
SSL_PROXY モード用に Edge SSO モジュールを構成するには:
- 構成ファイルに次の設定を追加します。
# SSL_PROXY モードを有効にします。
SSO_TOMCAT_PROFILE=SSL_PROXY
# apigee-sso ポートを指定します。通常は 1025 ~ 65535 の範囲です。
# 通常、ポート 1024 以下では apigee-sso による root アクセスが必要です。
# デフォルトは 9099 です。
SSO_TOMCAT_PORT=9099
# TLS を終端するロードバランサのポート番号を指定します。
# このポート番号は、apigee-sso がリダイレクト URL を自動生成するために必要です。
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
# apigee-sso のパブリック アクセス スキームを https に設定します。
SSO_PUBLIC_URL_SCHEME=https - Edge SSO モジュールを構成します。
> /opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile - IDP 構成を更新して、ロードバランサのポート 443 で HTTPS リクエストを送信し、Edge SSO にアクセスします。詳細については、SAML IDP を構成するをご覧ください。
- 次のプロパティを設定して、HTTPS の Edge UI 構成を更新します。
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
詳細については、Edge UI で SAML を有効にするをご覧ください。 - Developer Services portal または API BaaS をインストールした場合は、HTTPS を使用して Ede SSO にアクセスするように更新します。詳細については、以下をご覧ください。
SSL_TERMINATION モードを有効にする
SSL_TERMINATION モードの場合は、次の操作を行う必要があります。
- TLS 証明書と鍵を生成し、キーストア ファイルに保存します。自己署名証明書は使用できません。CA から証明書を生成する必要があります。
- apigee-sso の構成設定を更新します。
証明書と鍵からキーストア ファイルを作成するには:
- JKS ファイルのディレクトリを作成します。
> sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/ - 新しいディレクトリに移動します。
> cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/ - 証明書と鍵を含む JKS ファイルを作成します。このモードでは、CA によって署名された証明書を含むキーストアを指定する必要があります。自己署名証明書は使用できません。JKS ファイルの作成例については、Edge On Premises の TLS/SSL の構成をご覧ください。
- JKS ファイルの所有者を「apigee」ユーザーにします。
> sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
Edge SSO モジュールを構成するには:
- 構成ファイルに次の設定を追加します。
# SSL_TERMINATION モードを有効にします。
SSO_TOMCAT_PROFILE=SSL_TERMINATION
# キーストア ファイルのパスを指定します。
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks
SSO_TOMCAT_KEYSTORE_ALIAS=sso
# キーストアの作成時に指定したパスワード。
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword
# 1025 ~ 65535 の範囲で HTTPS ポート番号を指定します。
# 通常、ポート 1024 以下では apigee-sso による root アクセスが必要です。
# デフォルトは 9099 です。
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443
# apigee-sso のパブリック アクセス スキームを https に設定します。
SSO_PUBLIC_URL_SCHEME=https - Edge SSO モジュールを構成します。
> /opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile - ロードバランサのポート 9443 で HTTPS リクエストを送信して Edge SSO にアクセスするように、IDP 構成を更新します。詳細については、SAML IDP を構成するをご覧ください。
- 次のプロパティを設定して、HTTPS の Edge UI 構成を更新します。
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
詳細については、Edge UI で SAML を有効にするをご覧ください。 - Developer Services portal または API BaaS をインストールした場合は、HTTPS を使用して Ede SSO にアクセスするように更新します。詳細については、以下をご覧ください。
SSL_TERMINATION モードを使用する場合の SSO_TOMCAT_PROXY_PORT の設定
Edge SSO モジュールの前にロードバランサを配置し、ロードバランサで TLS を終端するとともに、ロードバランサと Edge SSO の間でも TLS を有効にすることができます。上の図の SSL_PROXY モードの場合、ロードバランサから Edge SSO への接続で TLS が使用されます。
このシナリオでは、SSL_TERMINATION モードの場合と同様に、Edge SSO で TLS を構成します。ただし、ロードバランサが Edge SSO で TLS に使用するポート番号とは異なる TLS ポート番号を使用する場合は、構成ファイルで SSO_TOMCAT_PROXY_PORT プロパティも指定する必要があります。次に例を示します。
- ロードバランサはポート 443 で TLS を終端します。
- Edge SSO はポート 9443 で TLS を終端します。
構成ファイルに次の設定が含まれていることを確認します。
# TLS を終端するロードバランサのポート番号を指定します。
# このポート番号は、apigee-sso がリダイレクト URL を生成するために必要です。
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
IDP と Edge UI を構成して、ポート 443 で HTTPS リクエストを送信します。