

Edge for Private Cloud v4.18.01
Secara default, saat pengguna logout dari UI Edge, UI Edge akan menghapus cookie apa pun untuk sesi pengguna. Menghapus cookie mengharuskan pengguna untuk login lagi saat ingin mengakses Edge UI lagi. Jika Anda telah menerapkan lingkungan single sign-on, pengguna masih dapat mengakses layanan lain melalui kredensial single sign-on mereka.
Namun, Anda mungkin ingin logout dari salah satu layanan untuk membuat pengguna logout dari semua layanan. Dalam hal ini, Anda dapat mengonfigurasi IDP untuk mendukung logout tunggal.
Untuk mengonfigurasi IDP, Anda memerlukan informasi berikut tentang UI Edge:
- URL logout tunggal untuk Edge UI: URL ini dalam format:
http:/apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
atau jika Anda mengaktifkan TLS di apigee-sso:
https:/apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk - Penerbit penyedia layanan: Nilai untuk Edge UI adalah apigee-saml-login-opdk.
- Sertifikat IDP SAML: Di bagian Menginstal dan mengonfigurasi SSO Edge, Anda membuat sertifikat IDP SAML bernama selfsigned.crt dan menyimpannya di /opt/apigee/customer/application/apigee-sso/saml/. Bergantung pada IDP Anda, Anda harus menggunakan sertifikat yang sama untuk mengonfigurasi logout tunggal.
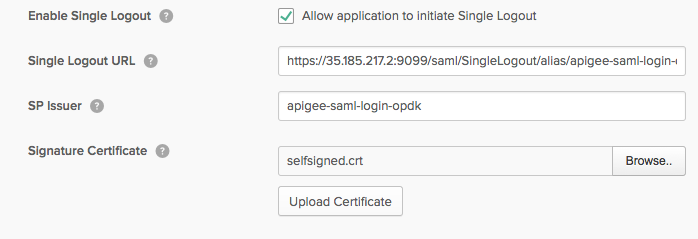
Misalnya, jika Anda menggunakan OKTA sebagai penyedia layanan, di setelan SAML untuk aplikasi Anda:
- Di aplikasi OKTA, pilih Show Advanced Settings.
- Pilih Allow application to initiate Single Logout.
- Masukkan Single Logout URL untuk Edge UI seperti yang ditunjukkan di atas.
- Masukkan Penerbit SP (penerbit penyedia layanan).
- Di Signature Certificate, upload sertifikat TLS /opt/apigee/customer/application/apigee-sso/saml/selfsigned.crt. Gambar berikut menunjukkan informasi ini untuk OKTA:
- Simpan setelan Anda.
Saat pengguna logout dari Edge UI pada kesempatan berikutnya, pengguna akan logout dari semua layanan.