

Edge for Private Cloud 4.18.01 sürümü
Geliştirici Hizmetleri portalı, Apigee Edge'in istemcisi olarak çalışır. Yani portal, bağımsız bir sistem olarak çalışmaz. Bunun yerine, portal tarafından kullanılan bilgilerin çoğu aslında Edge'de depolanır. Portal, gerektiğinde Edge'den bilgi almak veya Edge'e bilgi göndermek için istekte bulunur.
Portal her zaman tek bir Edge kuruluşuyla ilişkilendirilir. Portalı yapılandırırken, portalın Edge ile iletişim kurmak için kullandığı kuruluştaki bir hesabın temel kimlik doğrulama bilgilerini (kullanıcı adı ve şifre) belirtebilirsiniz.
Edge kimlik doğrulaması için SAML'yi etkinleştirmeyi seçerseniz portalı, Edge'e istek gönderirken SAML kimlik doğrulamasını kullanacak şekilde yapılandırabilirsiniz. Portalı SAML kullanacak şekilde yapılandırmak, Edge kuruluşunda otomatik olarak yeni bir makine kullanıcı hesabı oluşturur. Portal, Edge'e istek göndermek için bu hesabı kullanır. Makine kullanıcıları hakkında daha fazla bilgi için Otomatik görevlerle SAML kullanma başlıklı makaleyi inceleyin.
Portal için SAML desteği, Edge TOA modülünü Edge Yönetim Sunucusu düğümüne yükleyip yapılandırmış olmanızı gerektirir. Portal için SAML'yi etkinleştirmeyle ilgili genel süreç şu şekildedir:
- Edge için SAML'nin yüklenmesi ve yapılandırılması bölümünde açıklandığı şekilde Edge'de SAML'yi yapılandırın. Not: Portalı yüklemek için Edge'de Temel Kimlik Doğrulama'nın etkinleştirilmesi gerekir. Portalı SAML kullanacak şekilde yapılandırmadan Edge'de Temel Kimlik Doğrulama'yı devre dışı bırakmayın.
- Portalı yükleyin ve yüklemenizin düzgün çalıştığından emin olun. Edge for Private Cloud Developer Services portalını yükleme başlıklı makaleyi inceleyin.
- Portalda SAML'yi yapılandırın.
- Artık Edge'de Temel Kimlik Doğrulama'yı devre dışı bırakabilirsiniz.
Portal için makine kullanıcısı oluşturma
SAML etkinleştirildiğinde Edge, makine kullanıcıları aracılığıyla otomatik OAuth2 jetonu oluşturmayı destekler. Makine kullanıcıları, şifre kodu belirtmek zorunda kalmadan OAuth2 jetonları alabilir. Bu sayede, OAuth2 jetonlarını alma ve yenileme sürecini tamamen otomatikleştirebilirsiniz.
Portal için SAML yapılandırma işlemi, portalla ilişkili kuruluşta otomatik olarak bir makine kullanıcısı oluşturur. Portal daha sonra Edge'e bağlanmak için bu makine kullanıcı hesabını kullanır. Makine kullanıcıları hakkında daha fazla bilgi için Otomatik görevlerle SAML kullanma başlıklı makaleyi inceleyin.
Portal geliştirici hesapları için kimlik doğrulama hakkında
Portalı SAML kullanacak şekilde yapılandırdığınızda portalın Edge ile kimlik doğrulaması yapmak için SAML kullanmasını sağlarsınız. Böylece portal, Edge'e istek gönderebilir. Ancak portal, geliştiriciler adı verilen bir kullanıcı türünü de destekler.
Geliştiriciler, API'lerinizi kullanarak uygulama geliştiren kullanıcı topluluğunu oluşturur. Uygulama geliştiriciler, API'leriniz hakkında bilgi edinmek, API'lerinizi kullanan uygulamaları kaydetmek, geliştirici topluluğuyla etkileşim kurmak ve uygulama kullanımlarıyla ilgili istatistiksel bilgileri bir kontrol panelinde görüntülemek için portalı kullanır.
Bir geliştirici portalda oturum açtığında geliştiricinin kimliğini doğrulamaktan ve role dayalı izinleri uygulamaktan portal sorumludur. Portal, portal ile Edge arasında SAML'yi etkinleştirseniz bile geliştiricilerle temel kimlik doğrulama kullanmaya devam eder. Daha fazla bilgi için Portal ile Edge arasında iletişim kurma başlıklı makaleyi inceleyin.
Portalı, geliştiricilerin kimliğini doğrulamak için SAML kullanacak şekilde yapılandırmak da mümkündür. Üçüncü taraf Drupal modüllerini kullanarak SAML'yi etkinleştirme örneği için https://community.apigee.com/articles/29201/sso-integration-via-saml-with-developer-portal.html adresini ziyaret edin.
Edge ile iletişim kurmak için portalda SAML'yi yapılandırma
Portal için SAML'yi yapılandırmak üzere bir yapılandırma dosyası oluşturmanız gerekir:
# IP address of Edge Management Server and apigee-sso node.
IP1=22.222.22.222

# URL of Edge management API.
MGMT_URL=http://$IP1:8080/v1

# Org associated with the portal.
EDGE_ORG=myorg

# Information about apigee-sso.
# Externally accessible IP or DNS of apigee-sso.
SSO_PUBLIC_URL_HOSTNAME=$IP1
SSO_PUBLIC_URL_PORT=9099
# Default is http. Set to https if you enabled TLS on apigee-sso.
SSO_PUBLIC_URL_SCHEME=http

# SSO admin credentials as set when you installed apigee-sso.
SSO_ADMIN_NAME=ssoadmin
SSO_ADMIN_SECRET=Secret123

# Default is "n" to disable SAML support.
DEVPORTAL_SSO_ENABLED=y

# The name of the OAuth client used to connect to apigee-sso.
# The default client name is portalcli.
PORTALCLI_SSO_CLIENT_NAME=portalcli
# Oauth client password using uppercase, lowercase, number, and special chars.
PORTALCLI_SSO_CLIENT_SECRET=Abcdefg@1

# Email address and user info for the machine user created in
# the Edge org specified above by EDGE_ORG.
# This account is used by the portal to make requests to Edge.
# Add this email as an org admin before configuring the portal to use SAML.
DEVPORTAL_ADMIN_EMAIL=DevPortal_SAML@google.com
DEVPORTAL_ADMIN_FIRSTNAME=DevPortal
DEVPORTAL_ADMIN_LASTNAME=SAMLAdmin
DEVPORTAL_ADMIN_PWD=Abcdefg@1

# If set, the existing portal OAuth client is deleted and new one is created.
# The default value is "n".
# Set to "y" when you configure SAML and change the value of
# any of the PORTALCLI_* properties.
PORTALCLI_SSO_CLIENT_OVERWRITE=y
Portalda SAML desteğini etkinleştirmek için:
- Edge kullanıcı arayüzünde, DEVPORTAL_ADMIN_EMAIL tarafından belirtilen makine kullanıcısını, portal ile ilişkili kuruluşa Kuruluş Yöneticisi olarak ekleyin.
Not: Makine kullanıcısı henüz mevcut değildir ancak bir sonraki adımda otomatik olarak oluşturulur. - Portalda SAML'yi yapılandırmak için aşağıdaki komutu çalıştırın:
> /opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f samlConfigFile
Burada samlConfigFile, SAML yapılandırma dosyasıdır. - Portalda portal yöneticisi olarak oturum açın.
- Ana Drupal menüsünde Configuration > Dev Portal'ı (Yapılandırma > Geliştirici Portalı) seçin. SAML ayarlarını içeren portal yapılandırma ekranı görünür:
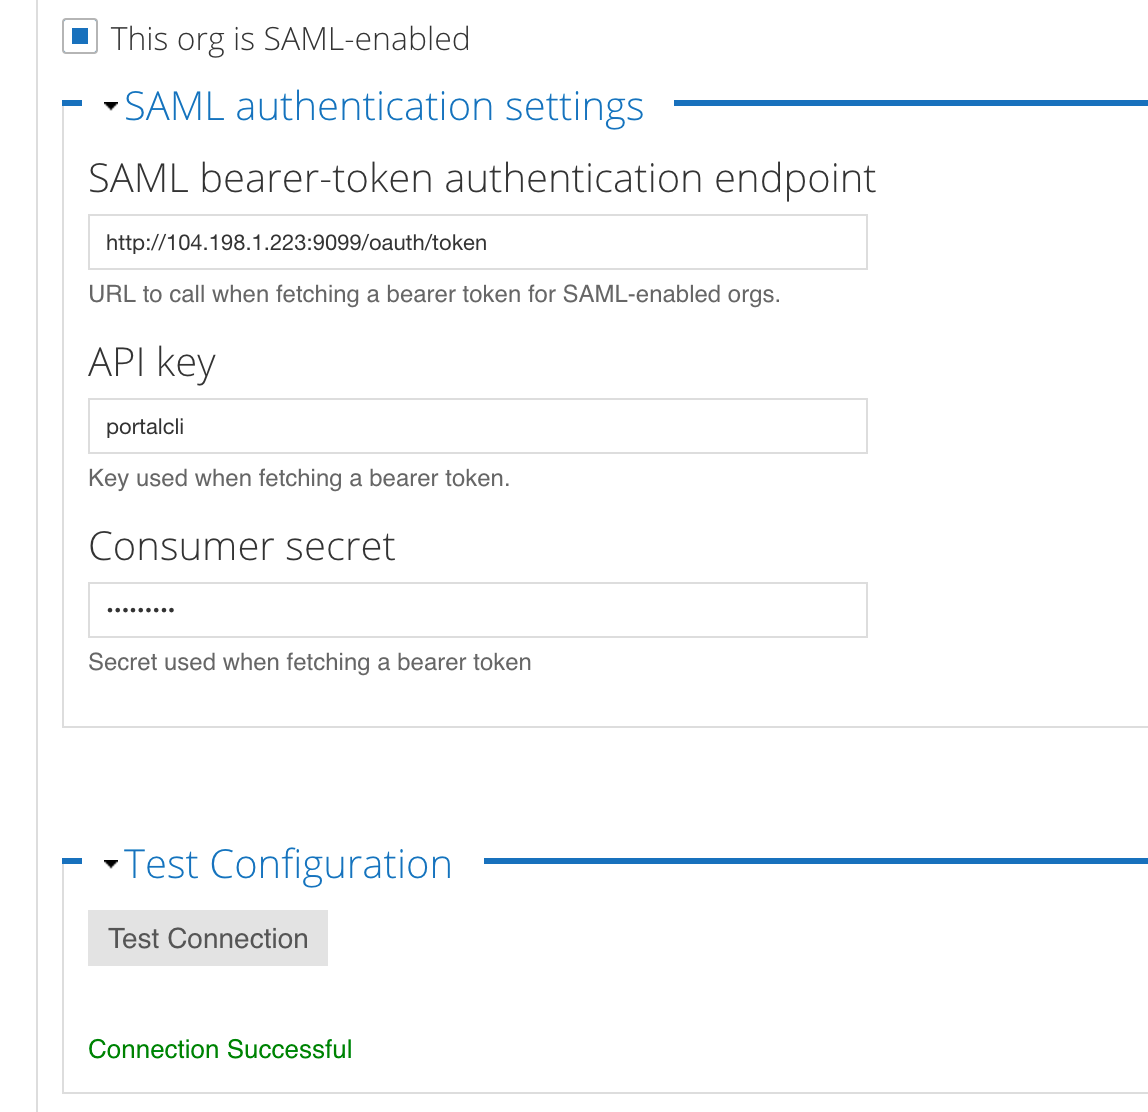
This org is SAML-enabled (Bu kuruluş SAML özellikli) kutusunun işaretli, Edge TOA modülünün uç noktasının doldurulmuş, portal OAuth istemcisinin API key (API anahtarı) ve Consumer secret (Tüketici gizli anahtarı) alanlarının doldurulmuş ve Test Connection (Bağlantıyı Test Et) düğmesinin altında Connection Successful (Bağlantı Başarılı) mesajının göründüğünü unutmayın.
- Bağlantıyı dilediğiniz zaman yeniden test etmek için Bağlantıyı Test Et düğmesine basabilirsiniz.
Bu değerleri daha sonra değiştirmek için yapılandırma dosyasını güncelleyin ve komutu tekrar çalıştırın.
Portalda SAML'yi devre dışı bırakma
Portal ile Edge arasındaki iletişim için SAML'yi devre dışı bırakmayı seçerseniz portal artık Edge'e istek gönderemez. Geliştiriciler portalda oturum açabilir ancak ürünleri görüntüleyemez veya uygulama oluşturamaz.
Dikkat: SAML'yi devre dışı bırakırsanız portalı SAML kullanacak şekilde yeniden yapılandırmanız gerekir. Edge hâlâ Temel Kimlik Doğrulama'yı destekleyecek şekilde yapılandırılmışsa portalı Temel Kimlik Doğrulama kullanarak Edge ile iletişim kuracak şekilde yapılandırın. Temel kimlik doğrulama kullanımı hakkında daha fazla bilgi için Portal ile Edge arasında iletişim kurma başlıklı makaleyi inceleyin.
Portalda SAML'yi devre dışı bırakmak için:
- SAM'i yapılandırmak için kullandığınız yapılandırma dosyasını düzenleyerek şu ayarı yapın:
DEVPORTAL_SSO_ENABLED=n - Portalı yapılandırın:
> /opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f configFile