

Edge for Private Cloud v4.18.01
Das Developer Services-Portal fungiert als Client von Apigee Edge. Das bedeutet, dass das Portal nicht als eigenständiges System funktioniert. Stattdessen werden viele der vom Portal verwendeten Informationen tatsächlich in Edge gespeichert. Bei Bedarf stellt das Portal eine Anfrage, um Informationen von Edge abzurufen oder Informationen an Edge zu senden.
Das Portal ist immer mit einer einzelnen Edge-Organisation verknüpft. Wenn Sie das Portal konfigurieren, können Sie die grundlegenden Authentifizierungsdaten (Nutzername und Passwort) für ein Konto in der Organisation angeben, das das Portal für die Kommunikation mit Edge verwendet.
Wenn Sie SAML für die Edge-Authentifizierung aktivieren, können Sie das Portal so konfigurieren, dass bei Anfragen an Edge die SAML-Authentifizierung verwendet wird. Wenn Sie das Portal für die Verwendung von SAML konfigurieren, wird automatisch ein neues Maschinen-Nutzerkonto in der Edge-Organisation erstellt, das das Portal dann für Anfragen an Edge verwendet. Weitere Informationen zu Maschinennutzern finden Sie unter SAML mit automatisierten Aufgaben verwenden.
Für die SAML-Unterstützung für das Portal muss das Edge-SSO-Modul bereits auf dem Edge Management Server-Knoten installiert und konfiguriert sein. So aktivieren Sie SAML für das Portal:
- Konfigurieren Sie SAML in Edge, wie unter Installation und Konfiguration von SAML für Edge beschrieben. Hinweis: Die Standardauthentifizierung muss weiterhin in Edge aktiviert sein, um das Portal zu installieren. Deaktivieren Sie die Standardauthentifizierung in Edge erst, nachdem Sie das Portal für die Verwendung von SAML konfiguriert haben.
- Installieren Sie das Portal und prüfen Sie, ob die Installation ordnungsgemäß funktioniert. Weitere Informationen finden Sie unter Edge for Private Cloud Developer Services-Portal installieren.
- Konfigurieren Sie SAML im Portal.
- Sie können die Standardauthentifizierung jetzt in Edge deaktivieren.
Maschinennutzer für das Portal erstellen
Wenn SAML aktiviert ist, unterstützt Edge die automatisierte OAuth2-Tokengenerierung durch die Verwendung von Maschinennutzern. Ein Maschinennutzer kann OAuth2-Tokens abrufen, ohne einen Passcode angeben zu müssen. Das bedeutet, dass Sie den Prozess zum Abrufen und Aktualisieren von OAuth2-Tokens vollständig automatisieren können.
Bei der SAML-Konfiguration für das Portal wird automatisch ein Maschinennutzer in der Organisation erstellt, die mit dem Portal verknüpft ist. Das Portal verwendet dann dieses Nutzerkonto, um eine Verbindung zu Edge herzustellen. Weitere Informationen zu Maschinennutzern finden Sie unter SAML mit automatisierten Aufgaben verwenden.
Authentifizierung für Portalentwicklerkonten
Wenn Sie das Portal für die Verwendung von SAML konfigurieren, aktivieren Sie das Portal für die Verwendung von SAML zur Authentifizierung bei Edge, damit das Portal Anfragen an Edge senden kann. Das Portal unterstützt jedoch auch einen Nutzertyp namens Entwickler.
Entwickler bilden die Community von Nutzern, die Anwendungen mithilfe Ihrer APIs erstellen. App-Entwickler nutzen das Portal, um sich über Ihre APIs zu informieren, Apps zu registrieren, die Ihre APIs verwenden, mit der Entwickler-Community zu interagieren und statistische Informationen zur App-Nutzung in einem Dashboard aufzurufen.
Wenn sich ein Entwickler im Portal anmeldet, ist das Portal für die Authentifizierung des Entwicklers und die Durchsetzung rollenbasierter Berechtigungen verantwortlich. Das Portal verwendet weiterhin die Standardauthentifizierung mit Entwicklern, auch nachdem Sie SAML zwischen dem Portal und Edge aktiviert haben. Weitere Informationen finden Sie unter Kommunikation zwischen dem Portal und Edge.
Es ist auch möglich, das Portal so zu konfigurieren, dass SAML zur Authentifizierung von Entwicklern verwendet wird. Ein Beispiel für die Aktivierung von SAML mit Drupal-Modulen von Drittanbietern finden Sie unter https://community.apigee.com/articles/29201/sso-integration-via-saml-with-developer-portal.html.
SAML im Portal für die Kommunikation mit Edge konfigurieren
Wenn Sie SAML für das Portal konfigurieren möchten, müssen Sie eine Konfigurationsdatei erstellen, um das Portal zu konfigurieren:
# IP address of Edge Management Server and apigee-sso node.
IP1=22.222.22.222

# URL of Edge management API.
MGMT_URL=http://$IP1:8080/v1

# Org associated with the portal.
EDGE_ORG=myorg

# Information about apigee-sso.
# Externally accessible IP or DNS of apigee-sso.
SSO_PUBLIC_URL_HOSTNAME=$IP1
SSO_PUBLIC_URL_PORT=9099
# Default is http. Set to https if you enabled TLS on apigee-sso.
SSO_PUBLIC_URL_SCHEME=http

# SSO admin credentials as set when you installed apigee-sso.
SSO_ADMIN_NAME=ssoadmin
SSO_ADMIN_SECRET=Secret123

# Default is "n" to disable SAML support.
DEVPORTAL_SSO_ENABLED=y

# The name of the OAuth client used to connect to apigee-sso.
# The default client name is portalcli.
PORTALCLI_SSO_CLIENT_NAME=portalcli
# Oauth client password using uppercase, lowercase, number, and special chars.
PORTALCLI_SSO_CLIENT_SECRET=Abcdefg@1

# Email address and user info for the machine user created in
# the Edge org specified above by EDGE_ORG.
# This account is used by the portal to make requests to Edge.
# Add this email as an org admin before configuring the portal to use SAML.
DEVPORTAL_ADMIN_EMAIL=DevPortal_SAML@google.com
DEVPORTAL_ADMIN_FIRSTNAME=DevPortal
DEVPORTAL_ADMIN_LASTNAME=SAMLAdmin
DEVPORTAL_ADMIN_PWD=Abcdefg@1

# If set, the existing portal OAuth client is deleted and new one is created.
# The default value is "n".
# Set to "y" when you configure SAML and change the value of
# any of the PORTALCLI_* properties.
PORTALCLI_SSO_CLIENT_OVERWRITE=y
So aktivieren Sie die SAML-Unterstützung im Portal:
- Fügen Sie in der Edge-Benutzeroberfläche den durch DEVPORTAL_ADMIN_EMAIL angegebenen Maschinennutzer der mit dem Portal verknüpften Organisation als Organisationsadministrator hinzu.
Hinweis: Der Maschinennutzer ist noch nicht vorhanden, wird aber im nächsten Schritt automatisch erstellt. - Führen Sie den folgenden Befehl aus, um SAML im Portal zu konfigurieren:
> /opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f samlConfigFile
Dabei ist samlConfigFile die SAML-Konfigurationsdatei. - Melden Sie sich als Portaladministrator im Portal an.
- Wählen Sie im Drupal-Hauptmenü Configuration > Dev Portal aus. Der Bildschirm für die Portalkonfiguration wird angezeigt, einschließlich der SAML-Einstellungen:
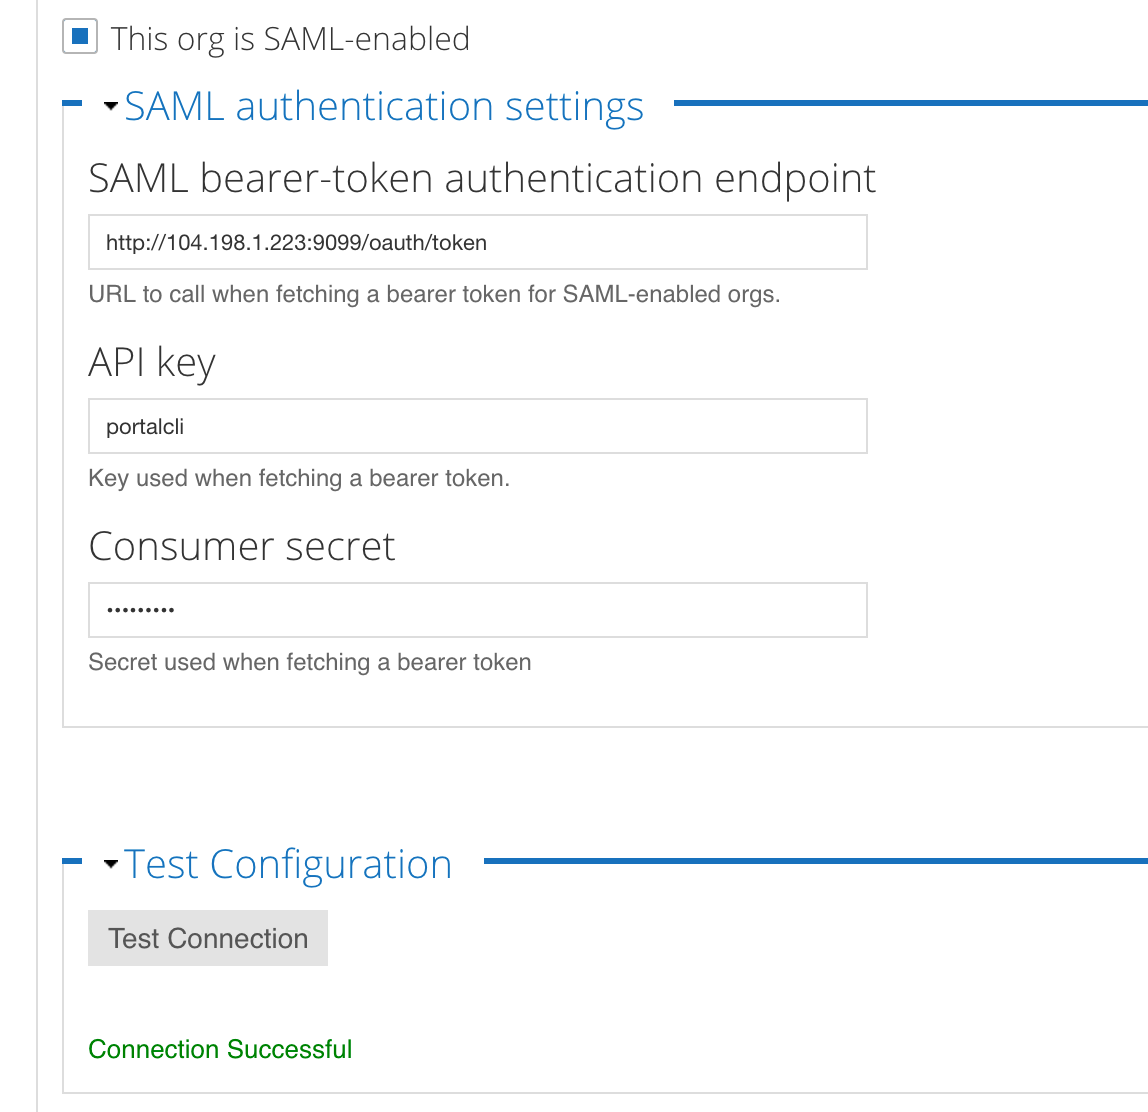
Beachten Sie, dass das Kästchen für Diese Organisation ist SAML-fähig angeklickt ist, der Endpunkt für das Edge-SSO-Modul ausgefüllt ist, die Felder API-Schlüssel und Consumer-Secret für den Portal-OAuth-Client ausgefüllt sind und die Meldung Verbindung erfolgreich unter der Schaltfläche Verbindung testen angezeigt wird.
- Sie können jederzeit auf den Button Verbindung testen klicken, um die Verbindung noch einmal zu testen.
Wenn Sie diese Werte später ändern möchten, aktualisieren Sie die Konfigurationsdatei und führen Sie den Befehl noch einmal aus.
SAML im Portal deaktivieren
Wenn Sie SAML für die Kommunikation zwischen dem Portal und Edge deaktivieren, kann das Portal keine Anfragen mehr an Edge senden. Entwickler können sich im Portal anmelden, aber keine Produkte ansehen oder Anwendungen erstellen.
Achtung: Wenn Sie SAML deaktivieren, sollten Sie das Portal neu konfigurieren, um entweder SAML zu verwenden oder, wenn Edge noch für die Unterstützung der Standardauthentifizierung konfiguriert ist, das Portal für die Kommunikation mit Edge über die Standardauthentifizierung zu konfigurieren. Weitere Informationen zur Verwendung der Standardauthentifizierung finden Sie unter Kommunikation zwischen dem Portal und Edge.
So deaktivieren Sie SAML im Portal:
- Bearbeiten Sie die Konfigurationsdatei, die Sie zum Konfigurieren von SAM verwendet haben, um Folgendes festzulegen:
DEVPORTAL_SSO_ENABLED=n - Konfigurieren Sie das Portal:
> /opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f configFile