

프라이빗 클라우드용 Edge v4.18.01
개발자 서비스 포털은 Apigee Edge의 클라이언트 역할을 합니다. 즉, 포털은 독립형 시스템으로 작동하지 않습니다. 대신 포털에서 사용하는 대부분의 정보는 실제로 Edge에 저장됩니다. 필요한 경우 포털은 Edge에서 정보를 검색하거나 Edge로 정보를 전송하도록 요청합니다.
포털은 항상 단일 Edge 조직과 연결됩니다. 포털을 구성할 때 포털이 Edge와 통신하는 데 사용하는 조직의 계정에 대한 기본 사용자 인증 정보 (사용자 이름 및 비밀번호)를 지정할 수 있습니다.
Edge 인증에 SAML을 사용 설정하는 경우 Edge에 요청할 때 SAML 인증을 사용하도록 포털을 구성할 수 있습니다. SAML을 사용하도록 포털을 구성하면 포털에서 Edge에 요청을 수행하는 데 사용하는 Edge 조직에 새 머신 사용자 계정이 자동으로 생성됩니다. 머신 사용자에 대한 자세한 내용은 자동화된 작업에 SAML 사용을 참고하세요.
포털에 대한 SAML 지원을 사용하려면 Edge 관리 서버 노드에 Edge SSO 모듈을 이미 설치하고 구성해야 합니다. 포털에 SAML을 사용 설정하는 일반적인 프로세스는 다음과 같습니다.
- Edge용 SAML 설치 및 구성에 설명된 대로 Edge에서 SAML을 구성합니다. 참고: 포털을 설치하려면 Edge에서 기본 인증을 사용 설정해야 합니다. SAML을 사용하도록 포털을 구성할 때까지 Edge에서 기본 인증을 사용 중지하지 마세요.
- 포털을 설치하고 설치가 제대로 작동하는지 확인합니다. 프라이빗 클라우드용 Edge 개발자 서비스 포털 설치를 참조하세요.
- 포털에서 SAML을 구성합니다.
- 이제 Edge에서 기본 인증을 사용 중지할 수 있습니다.
포털의 머신 사용자 만들기
SAML이 사용 설정되면 Edge는 머신 사용자를 사용하여 자동화된 OAuth2 토큰 생성을 지원합니다. 머신 사용자는 비밀번호를 지정하지 않고도 OAuth2 토큰을 가져올 수 있습니다. 즉, OAuth2 토큰을 가져오고 새로고침하는 프로세스를 완전히 자동화할 수 있습니다.
포털의 SAML 구성 프로세스는 포털과 연결된 조직에 머신 사용자를 자동으로 만듭니다. 그러면 포털에서 이 머신 사용자 계정을 사용하여 Edge에 연결합니다. 머신 사용자에 대한 자세한 내용은 자동화된 작업에 SAML 사용을 참조하세요.
포털 개발자 계정 인증 정보
SAML을 사용하도록 포털을 구성하면 포털이 SAML을 사용하여 Edge로 인증할 수 있으므로 포털에서 Edge에 요청할 수 있습니다. 하지만 포털은 개발자라는 사용자 유형도 지원합니다.
개발자는 API를 사용하여 앱을 빌드하는 사용자 커뮤니티를 구성합니다. 앱 개발자는 포털을 사용하여 API에 대해 알아보고, API를 사용하는 앱을 등록하고, 개발자 커뮤니티와 상호작용하고, 대시보드에서 앱 사용에 대한 통계 정보를 볼 수 있습니다.
개발자가 포털에 로그인하면 포털은 개발자를 인증하고 역할 기반 권한을 적용합니다. 포털과 Edge 간에 SAML을 사용 설정한 후에도 포털은 개발자와 함께 기본 인증을 계속 사용합니다. 자세한 내용은 포털과 Edge 간 통신을 참조하세요.
SAML을 사용하여 개발자를 인증하도록 포털을 구성할 수도 있습니다. 서드 파티 Drupal 모듈을 사용하여 SAML을 사용 설정하는 예시는 https://community.apigee.com/articles/29201/sso-integration-via-saml-with-developer-portal.html을 참조하세요.
Edge와 통신하도록 포털에서 SAML 구성
포털에 SAML을 구성하려면 포털을 구성하는 구성 파일을 만들어야 합니다.
# IP address of Edge Management Server and apigee-sso node.
IP1=22.222.22.222

# URL of Edge management API.
MGMT_URL=http://$IP1:8080/v1

# Org associated with the portal.
EDGE_ORG=myorg

# Information about apigee-sso.
# Externally accessible IP or DNS of apigee-sso.
SSO_PUBLIC_URL_HOSTNAME=$IP1
SSO_PUBLIC_URL_PORT=9099
# Default is http. Set to https if you enabled TLS on apigee-sso.
SSO_PUBLIC_URL_SCHEME=http

# SSO admin credentials as set when you installed apigee-sso.
SSO_ADMIN_NAME=ssoadmin
SSO_ADMIN_SECRET=Secret123

# Default is "n" to disable SAML support.
DEVPORTAL_SSO_ENABLED=y

# The name of the OAuth client used to connect to apigee-sso.
# The default client name is portalcli.
PORTALCLI_SSO_CLIENT_NAME=portalcli
# Oauth client password using uppercase, lowercase, number, and special chars.
PORTALCLI_SSO_CLIENT_SECRET=Abcdefg@1

# Email address and user info for the machine user created in
# the Edge org specified above by EDGE_ORG.
# This account is used by the portal to make requests to Edge.
# Add this email as an org admin before configuring the portal to use SAML.
DEVPORTAL_ADMIN_EMAIL=DevPortal_SAML@google.com
DEVPORTAL_ADMIN_FIRSTNAME=DevPortal
DEVPORTAL_ADMIN_LASTNAME=SAMLAdmin
DEVPORTAL_ADMIN_PWD=Abcdefg@1

# If set, the existing portal OAuth client is deleted and new one is created.
# The default value is "n".
# Set to "y" when you configure SAML and change the value of
# any of the PORTALCLI_* properties.
PORTALCLI_SSO_CLIENT_OVERWRITE=y
포털에서 SAML 지원을 사용 설정하려면 다음 안내를 따르세요.
- Edge UI에서 DEVPORTAL_ADMIN_EMAIL로 지정된 머신 사용자를 포털과 연결된 조직에 조직 관리자로 추가합니다.
참고: 머신 사용자는 아직 존재하지 않지만 다음 단계에서 자동으로 생성됩니다. - 다음 명령어를 실행하여 포털에서 SAML을 구성합니다.
> /opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f samlConfigFile
여기서 samlConfigFile은 SAML 구성 파일입니다. - 포털 관리자로 포털에 로그인합니다.
- 기본 Drupal 메뉴에서 구성 > 개발자 포털을 선택합니다. SAML 설정을 포함한 포털 구성 화면이 표시됩니다.
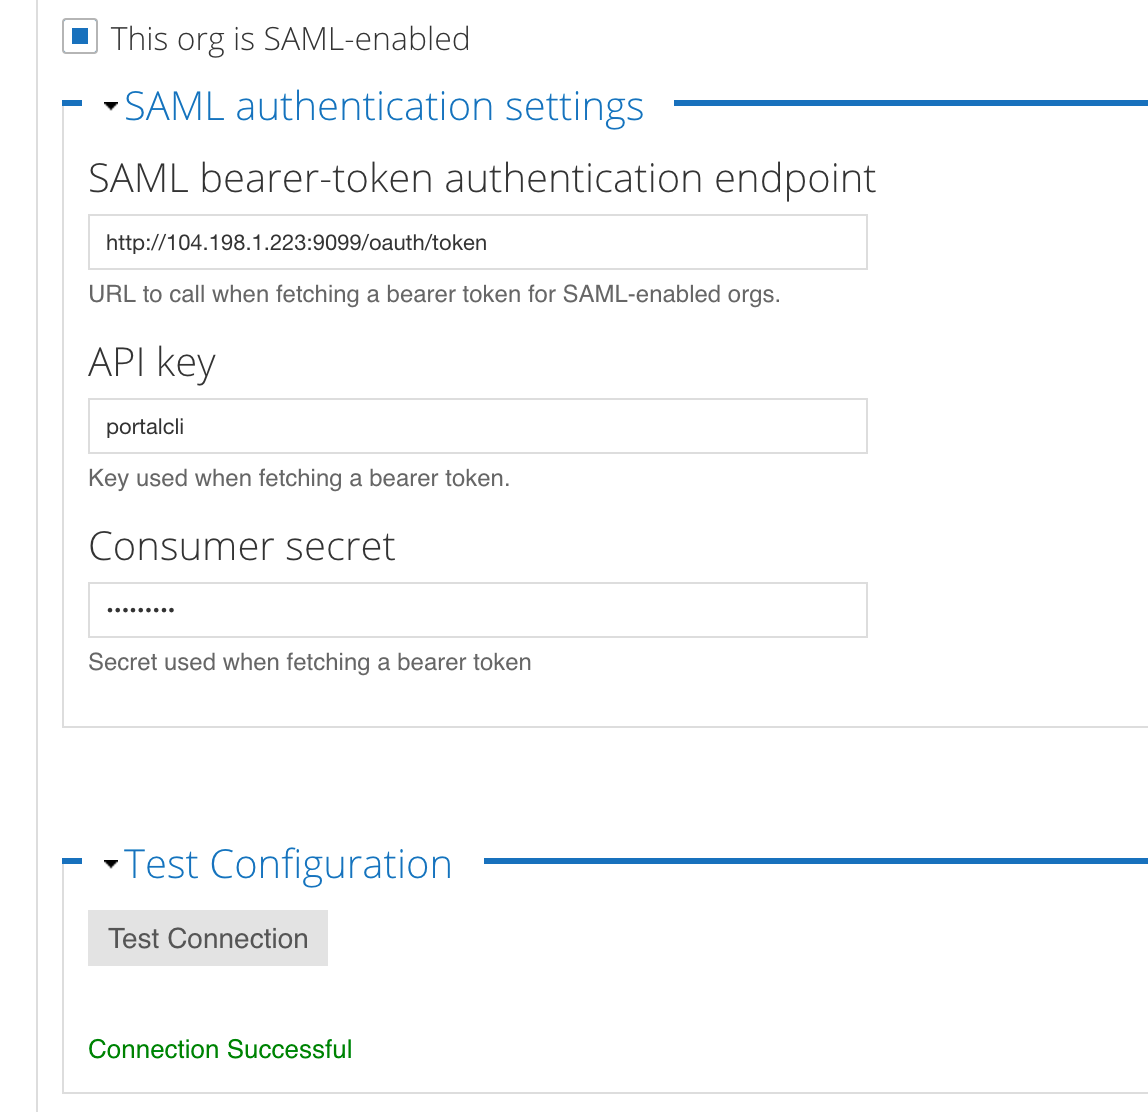
이 조직은 SAML 사용 설정됨 체크박스가 선택되어 있고, Edge SSO 모듈의 엔드포인트가 채워져 있고, 포털 OAuth 클라이언트의 API 키 및 소비자 비밀번호 필드가 채워져 있고, 연결 테스트 버튼 아래에 연결 성공 메시지가 표시됩니다.
- 언제든지 연결 테스트 버튼을 눌러 연결을 다시 테스트할 수 있습니다.
나중에 이 값을 변경하려면 구성 파일을 업데이트하고 명령어를 다시 실행합니다.
포털에서 SAML 사용 중지
포털과 Edge 간의 통신에 SAML을 사용 중지하면 포털에서 더 이상 Edge에 요청할 수 없습니다. 개발자는 포털에 로그인할 수 있지만 제품을 보거나 앱을 만들 수 없습니다.
주의: SAML을 사용 중지하는 경우 포털을 다시 구성하여 SAML을 사용하거나, Edge가 여전히 기본 인증을 지원하도록 구성된 경우 기본 인증을 사용하여 Edge와 통신하도록 포털을 구성해야 합니다. 기본 인증 사용에 대한 자세한 내용은 포털과 Edge 간 통신을 참조하세요.
포털에서 SAML을 사용 중지하려면 다음 안내를 따르세요.
- SAM을 구성하는 데 사용한 구성 파일을 수정하여 다음을 설정합니다.
DEVPORTAL_SSO_ENABLED=n - 포털을 구성합니다.
> /opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f configFile