

الإصدار 4.18.01 من Edge for Private Cloud
تعمل واجهة مستخدم Edge وواجهة برمجة تطبيقات إدارة Edge من خلال تقديم طلبات إلى خادم إدارة Edge، حيث يتيح خادم الإدارة أنواع المصادقة التالية:
- المصادقة الأساسية: يمكنك تسجيل الدخول إلى واجهة مستخدم Edge أو إرسال طلبات إلى واجهة برمجة تطبيقات إدارة Edge من خلال إدخال اسم المستخدم وكلمة المرور.
- OAuth2: يمكنك استبدال بيانات اعتماد المصادقة الأساسية في Edge برمز مميّز للوصول إلى OAuth2 ورمز مميّز لإعادة التحميل. يمكنك إجراء طلبات إلى واجهة Edge management API من خلال تمرير رمز الدخول OAuth2 في عنوان Bearer لطلب بيانات من واجهة برمجة التطبيقات.
يتوافق Edge أيضًا مع لغة ترميز تأكيد الأمان (SAML) 2.0 كآلية مصادقة. عند تفعيل SAML، يستمر الوصول إلى واجهة مستخدم Edge وواجهة برمجة تطبيقات إدارة Edge في استخدام رموز الوصول OAuth2. ومع ذلك، يمكنك الآن إنشاء هذه الرموز المميّزة من تأكيدات SAML التي يعرضها موفِّر هوية SAML.
ملاحظة: يتوافق SAML مع آلية المصادقة فقط. ولا يمكن استخدامها للتفويض. لذلك، ستظل تستخدم قاعدة بيانات Edge OpenLDAP للاحتفاظ بمعلومات التفويض. يمكنك الاطّلاع على إسناد الأدوار لمزيد من المعلومات.
تتيح لغة SAML بيئة الدخول المُوحَّد (SSO). باستخدام SAML مع Edge، يمكنك إتاحة الدخول المُوحَّد (SSO) لواجهة مستخدم Edge وواجهة برمجة التطبيقات بالإضافة إلى أي خدمات أخرى تقدّمها وتتيح أيضًا استخدام SAML.
إضافة دعم لـ OAuth2 إلى Edge for Private Cloud
كما ذكرنا أعلاه، يعتمد تنفيذ Edge لـ SAML على رموز الدخول المميزة لـ OAuth2.لذلك، تمت إضافة دعم OAuth2 إلى Edge for Private Cloud. لمزيد من المعلومات، يُرجى الاطّلاع على مقدمة عن OAuth 2.0.
مزايا SAML
توفّر مصادقة SAML العديد من المزايا. باستخدام SAML، يمكنك:
- التحكّم الكامل في إدارة المستخدمين عندما يغادر المستخدمون مؤسستك ويتم إلغاء توفير المتطلبات اللازمة لهم مركزيًا، يتم تلقائيًا رفض وصولهم إلى Edge.
- التحكّم في كيفية مصادقة المستخدمين للوصول إلى Edge يمكنك اختيار أنواع مختلفة من المصادقة لمؤسسات Edge المختلفة.
- التحكّم في سياسات المصادقة قد يتيح موفّر SAML سياسات مصادقة تتوافق بشكل أكبر مع معايير مؤسستك.
- يمكنك مراقبة عمليات تسجيل الدخول والخروج ومحاولات تسجيل الدخول غير الناجحة والأنشطة العالية الخطورة في عملية نشر Edge.
استخدام SAML مع Edge
لإتاحة استخدام SAML على Edge، عليك تثبيت apigee-sso، وهي وحدة الدخول المُوحَّد (SSO) في Edge. تعرض الصورة التالية الدخول المُوحَّد (SSO) في Edge في عملية تثبيت Edge for Private Cloud:
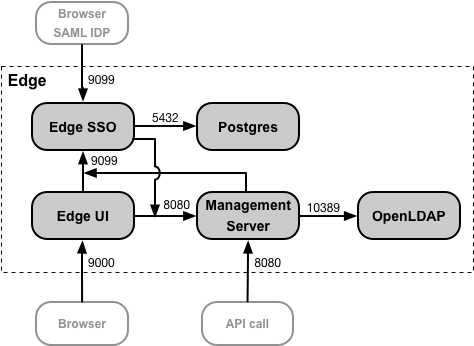
يمكنك تثبيت وحدة الدخول المُوحَّد (SSO) في Edge على العقدة نفسها التي تتضمّن واجهة مستخدم Edge وخادم الإدارة، أو على عقدة خاصة بها. تأكَّد من أنّ خدمة الدخول المُوحَّد (SSO) في Edge يمكنها الوصول إلى خادم الإدارة عبر المنفذ 8080.
يجب أن يكون المنفذ 9099 مفتوحًا على عقدة Edge SSO للسماح بالوصول إلى Edge SSO من متصفّح، ومن موفِّر الهوية (IDP) الخارجي المستنِد إلى SAML، ومن خادم الإدارة وواجهة مستخدم Edge. كجزء من ضبط Edge SSO، يمكنك تحديد أنّ الاتصال الخارجي يستخدم بروتوكول HTTP أو بروتوكول HTTPS المشفَّر.
يستخدم Edge SSO قاعدة بيانات Postgres يمكن الوصول إليها على المنفذ 5432 في عقدة Postgres. عادةً ما يمكنك استخدام خادم Postgres نفسه الذي ثبّته مع Edge، إما خادم Postgres مستقل أو خادما Postgres تم ضبطهما في الوضع الرئيسي/الاحتياطي. إذا كان الحمل على خادم Postgres مرتفعًا، يمكنك أيضًا اختيار إنشاء عقدة Postgres منفصلة فقط لخدمة الدخول الموحّد (SSO) في Edge.
عند تفعيل SAML، يتم استخدام رموز الدخول OAuth2 للوصول إلى واجهة مستخدم Edge وواجهة برمجة تطبيقات إدارة Edge. يتم إنشاء هذه الرموز المميّزة من خلال وحدة الدخول المُوحَّد (SSO) في Edge التي تقبل تأكيدات SAML التي يعرضها موفِّر الهوية.
بعد إنشاء رمز OAuth المميّز من تأكيد SAML، يكون صالحًا لمدة 30 دقيقة، ويكون الرمز المميّز لإعادة التحميل صالحًا لمدة 24 ساعة. قد تتيح بيئة التطوير التشغيل الآلي لمهام التطوير الشائعة، مثل التشغيل الآلي للاختبار أو الدمج المستمر/النشر المستمر (CI/CD)، والتي تتطلّب رموزًا مميّزة ذات مدة أطول. يمكنك الاطّلاع على استخدام SAML مع المهام المبرمَجة للحصول على معلومات حول إنشاء رموز مميّزة خاصة للمهام المبرمَجة.
عناوين URL لواجهة المستخدم وواجهة برمجة التطبيقات في Edge
عنوان URL الذي تستخدمه للوصول إلى واجهة مستخدم Edge وواجهة برمجة تطبيقات إدارة Edge هو نفسه الذي تم استخدامه قبل تفعيل SAML. بالنسبة إلى واجهة مستخدم Edge:
http://edge_ui_IP_DNS:9000
https://edge_ui_IP_DNS:9000
حيث edge_ui_IP_DNS هو عنوان IP أو اسم نظام أسماء النطاقات للجهاز الذي يستضيف واجهة مستخدم Edge. As part of configuring the Edge UI, you can specify that the connection use HTTP or the encrypted HTTPS protocol.
بالنسبة إلى واجهة برمجة التطبيقات لإدارة Edge:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
حيث ms_IP_DNS هو عنوان IP أو اسم نظام أسماء النطاقات لخادم الإدارة. كجزء من إعداد واجهة برمجة التطبيقات، يمكنك تحديد أن يستخدم الاتصال بروتوكول HTTP أو بروتوكول HTTPS المشفّر.
ضبط بروتوكول أمان طبقة النقل (TLS) على Edge SSO
يستخدم الاتصال بخدمة Edge SSO تلقائيًا بروتوكول HTTP عبر المنفذ 9099 على العقدة التي تستضيف apigee-sso، وهي وحدة Edge SSO. يتضمّن apigee-sso مثيل Tomcat يعالج طلبات HTTP وHTTPS.
يتيح Edge SSO وTomcat ثلاثة أوضاع اتصال:
- DEFAULT: تتيح الإعدادات التلقائية طلبات HTTP على المنفذ 9099.
- SSL_TERMINATION: تفعيل وصول بروتوكول أمان طبقة النقل (TLS) إلى الدخول المُوحَّد (SSO) في Edge على المنفذ الذي تختاره يجب تحديد مفتاح وشهادة بروتوكول أمان طبقة النقل (TLS) لهذا الوضع.
- SSL_PROXY: لضبط Edge SSO في وضع الخادم الوكيل، ما يعني أنّك ثبّتّ جهاز موازنة الحمل أمام apigee-sso وأنهيت بروتوكول أمان طبقة النقل (TLS) على جهاز موازنة الحمل. يمكنك تحديد المنفذ المستخدَم في apigee-sso للطلبات الواردة من جهاز موازنة الحمل.
تفعيل دعم SAML لبوابة "خدمات المطوّرين" وAPI BaaS
بعد تفعيل دعم SAML لمتصفّح Edge، يمكنك تفعيل SAML اختياريًا لما يلي:
- واجهة برمجة تطبيقات BaaS: تتيح كل من بوابة BaaS ومجموعة BaaS استخدام SAML لمصادقة المستخدمين. لمزيد من المعلومات، يُرجى الاطّلاع على تفعيل SAML لخدمة API BaaS.
- بوابة خدمات المطوّرين: تتيح البوابة مصادقة SAML عند إرسال الطلبات إلى Edge. يُرجى العِلم أنّ هذا يختلف عن مصادقة SAML لتسجيل دخول المطوّر إلى البوابة. يمكنك ضبط مصادقة SAML لتسجيل دخول المطوّر بشكل منفصل. لمزيد من المعلومات، يُرجى الاطّلاع على ضبط بوابة خدمات المطوّرين لاستخدام SAML للتواصل مع Edge.
كجزء من إعداد بوابة "خدمات المطوّرين" وواجهة برمجة التطبيقات BaaS، عليك تحديد عنوان URL لوحدة الدخول المُوحَّد (SSO) في Edge التي ثبّتها مع Edge:
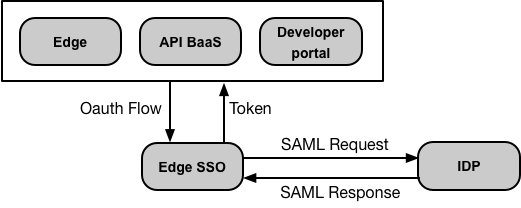
بما أنّ Edge وAPI BaaS يتشاركان وحدة الدخول المُوحَّد نفسها في Edge، فهما يتيحان الدخول المُوحَّد. وهذا يعني أنّ تسجيل الدخول إلى Edge أو API BaaS يؤدي إلى تسجيل الدخول إلى كليهما. ويعني ذلك أيضًا أنّه عليك الاحتفاظ بموقع واحد فقط لجميع بيانات اعتماد المستخدمين.
يمكنك أيضًا ضبط تسجيل الخروج الموحّد اختياريًا. يُرجى الاطّلاع على ضبط تسجيل الخروج الموحّد من واجهة مستخدم Edge.