

Edge for Private Cloud v4.18.01
Интерфейс Edge и API управления Edge работают, отправляя запросы на сервер управления Edge. Этот сервер поддерживает следующие типы аутентификации:
- Базовая аутентификация. Войдите в интерфейс Edge или отправьте запросы к API управления Edge, указав имя пользователя и пароль.
- OAuth2 Обменяйте учетные данные базовой аутентификации Edge на токен доступа и токен обновления OAuth2. Выполняйте вызовы к API управления Edge, передавая токен доступа OAuth2 в заголовке Bearer вызова API.
Edge также поддерживает SAML 2.0 в качестве механизма аутентификации. Если включена поддержка SAML, для доступа к интерфейсу Edge и API управления Edge по-прежнему используются токены доступа OAuth2. Однако теперь вы можете генерировать эти токены из утверждений SAML, возвращаемых поставщиком идентификационной информации SAML.
Примечание. SAML поддерживается только как механизм аутентификации. Он не поддерживается для авторизации. Поэтому для хранения информации об авторизации по-прежнему используется база данных Edge OpenLDAP. Подробнее о назначении ролей…
SAML поддерживает среду с системой единого входа (SSO). Используя SAML с Edge, вы можете поддерживать SSO для интерфейса и API Edge, а также для любых других сервисов, которые вы предоставляете и которые также поддерживают SAML.
Добавлена поддержка OAuth2 для Edge for Private Cloud
Как уже упоминалось, реализация SAML в Edge опирается на токены доступа OAuth2.Поэтому в Edge для частного облака добавлена поддержка OAuth2. Подробнее о протоколе OAuth 2.0…
Преимущества SAML
Аутентификация SAML имеет ряд преимуществ. Используя SAML, вы можете:
- Полностью контролируйте управление пользователями. Когда пользователи покидают организацию и их аккаунты централизованно деинициализируются, они автоматически теряют доступ к Edge.
- Управляйте тем, как пользователи проходят аутентификацию для доступа к Edge. Для разных организаций Edge можно выбрать разные типы аутентификации.
- Управляйте правилами аутентификации. Ваш поставщик SAML может поддерживать правила аутентификации, которые лучше соответствуют стандартам вашей организации.
- Вы можете отслеживать входы и выходы из системы, неудачные попытки входа и действия с высоким риском в развертывании Edge.
Использование SAML с Edge
Чтобы поддерживать SAML в Edge, установите модуль SSO Edge apigee-sso. На изображении ниже показана система единого входа Edge в установке Edge для частного облака:
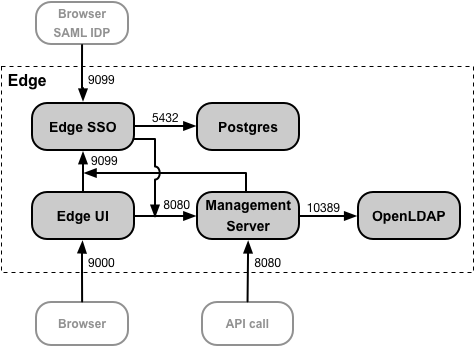
Модуль SSO Edge можно установить на том же узле, что и интерфейс Edge и сервер управления, или на отдельном узле. Убедитесь, что у Edge SSO есть доступ к серверу управления через порт 8080.
Порт 9099 должен быть открыт на узле Edge SSO, чтобы поддерживать доступ к Edge SSO из браузера, внешнего поставщика идентификационной информации SAML, а также с сервера управления и интерфейса Edge. При настройке SSO Edge можно указать, что внешнее подключение должно использовать протокол HTTP или зашифрованный протокол HTTPS.
В Edge SSO используется база данных Postgres, доступная через порт 5432 на узле Postgres. Обычно можно использовать тот же сервер Postgres, который вы установили вместе с Edge, – отдельный сервер Postgres или два сервера Postgres, настроенные в режиме "основной/резервный". Если нагрузка на сервер Postgres высока, вы можете создать отдельный узел Postgres только для Edge SSO.
Если включена аутентификация SAML, для доступа к интерфейсу Edge и API управления Edge используются токены доступа OAuth2. Эти токены генерируются модулем SSO Edge, который принимает утверждения SAML, возвращаемые поставщиком идентификационной информации.
После создания на основе утверждения SAML токен OAuth действителен в течение 30 минут, а токен обновления – 24 часов. Ваша среда разработки может поддерживать автоматизацию для распространенных задач, таких как автоматическое тестирование или непрерывная интеграция и непрерывная поставка (CI/CD), для которых требуются токены с более длительным сроком действия. Информацию о создании специальных токенов для автоматизированных задач можно найти в статье Как использовать SAML с автоматизированными задачами.
URL интерфейса Edge и API
URL, который вы используете для доступа к интерфейсу Edge и API управления Edge, не изменится после включения SAML. Для интерфейса Edge:
http://edge_ui_IP_DNS:9000
https://edge_ui_IP_DNS:9000
где edge_ui_IP_DNS – это IP-адрес или имя DNS машины, на которой размещен интерфейс Edge. При настройке интерфейса Edge можно указать, что подключение должно использовать HTTP или зашифрованный протокол HTTPS.
Для Edge Management API:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
где ms_IP_DNS – это IP-адрес или DNS-имя сервера управления. При настройке API можно указать, что подключение должно использовать протокол HTTP или зашифрованный протокол HTTPS.
Как настроить TLS в Edge SSO
По умолчанию подключение к Edge SSO использует HTTP через порт 9099 на узле, на котором размещен модуль Edge SSO apigee-sso. В apigee-sso встроен экземпляр Tomcat, который обрабатывает HTTP- и HTTPS-запросы.
Edge SSO и Tomcat поддерживают три режима подключения:
- DEFAULT – конфигурация по умолчанию поддерживает HTTP-запросы на порту 9099.
- SSL_TERMINATION – включение доступа TLS к Edge SSO через выбранный вами порт. Для этого режима необходимо указать ключ и сертификат TLS.
- SSL_PROXY – настраивает Edge SSO в режиме прокси-сервера. Это означает, что вы установили балансировщик нагрузки перед apigee-sso и завершили TLS на балансировщике нагрузки. Вы можете указать порт, используемый в apigee-sso для запросов от балансировщика нагрузки.
Как включить поддержку SAML для портала Developer Services и API BaaS
После включения поддержки SAML для Edge вы можете включить SAML для:
- API BaaS. Портал BaaS и стек BaaS поддерживают SAML для аутентификации пользователей. Подробнее о том, как включить SAML для API BaaS…
- Портал Developer Services поддерживает аутентификацию SAML при отправке запросов в Edge. Обратите внимание, что это не то же самое, что аутентификация SAML для входа разработчика на портал. Настроить аутентификацию SAML для входа разработчика можно отдельно. Подробнее о том, как настроить портал Developer Services для использования SAML при взаимодействии с Edge…
При настройке портала Developer Services и API BaaS необходимо указать URL модуля SSO Edge, установленного вместе с Edge:
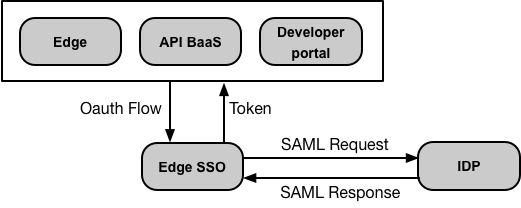
Поскольку Edge и API BaaS используют один и тот же модуль SSO Edge, они поддерживают систему единого входа. То есть, если вы войдете в Edge, вы также войдете в API BaaS, и наоборот. Это также означает, что вам нужно поддерживать только одно место для всех учетных данных пользователей.
При необходимости вы также можете настроить единый выход. Подробнее о том, как настроить единый выход из интерфейса Edge…