Edge for Private Cloud نسخه ۴.۱۹.۰۱
وقتی SAML فعال باشد، مدیر (کاربر Edge UI) درخواست دسترسی به ارائهدهنده خدمات (Edge SSO) را میدهد. سپس Edge SSO یک ادعای هویت از ارائهدهنده هویت SAML (IDP) درخواست و دریافت میکند و از آن ادعا برای ایجاد توکن OAuth2 موردنیاز برای دسترسی به Edge UI استفاده میکند. سپس کاربر به واسط کاربر Edge هدایت میشود.
Edge از بسیاریاز ارائهدهندگان هویت، ازجمله Okta و Microsoft Active Directory Federation Services (ADFS) پشتیبانی میکند. برای کسب اطلاعات درباره پیکربندی ADFS برای استفاده با Edge، به پیکربندی Edge بهعنوان طرف متکی در ADFS IDP مراجعه کنید. برای Okta، بخش زیر را ببینید.
برای پیکربندی SAML IDP، Edge به نشانی ایمیل برای شناسایی کاربر نیاز دارد. بنابراین، ارائهدهنده هویت باید نشانی ایمیلی را بهعنوان بخشی از ادعای هویت برگرداند.
علاوهبراین، ممکن است به برخی یا همه موارد زیر نیاز داشته باشید:
| تنظیم | شرح |
|---|---|
| نشانی وب فراداده |
SAML IDP ممکن است به نشانی وب فراداده Edge SSO نیاز داشته باشد. نشانی وب فراداده به این شکل است: protocol://apigee_sso_IP_DNS:port/saml/metadata برای مثال: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| نشانی وب سرویس مصرفکننده ادعا |
میتواند بهعنوان نشانی وب هدایت مجدد به Edge پساز وارد کردن اعتبارنامه IDP توسط کاربر استفاده شود، به این شکل: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk برای مثال: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
نشانی وب خروج تکی |
میتوانید Edge SSO را برای پشتیبانی از خروج تکی از سیستم پیکربندی کنید. برای اطلاعات بیشتر، پیکربندی خروج یکباره از سیستم از Edge UI را ببینید. نشانی وب خروج تکی Edge SSO این فرم را دارد: protocol://apigee_sso_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk برای مثال: http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
شناسه نهاد SP (یا URI مخاطب) |
برای Edge SSO: apigee-saml-login-opdk |
درحال پیکربندی Okta
برای پیکربندی Okta:
- وارد سیستم Okta شوید.
- برنامهها و سپس برنامه SAML خود را انتخاب کنید.
- برگه تکالیف را انتخاب کنید تا کاربران را به برنامه اضافه کنید. این کاربر میتواند به سیستم Edge UI وارد شود و تماسهای Edge API برقرار کند. بااینحال، ابتدا باید هر کاربر را به سازمان Edge اضافه کنید و نقش کاربر را مشخص کنید. برای اطلاعات بیشتر، به ثبت کاربران جدید Edge مراجعه کنید.
- برای دریافت نشانی وب فراداده «ارائهدهنده هویت»، برگه ورود به سیستم را انتخاب کنید. آن نشانی وب را ذخیره کنید چون برای پیکربندی Edge به آن نیاز دارید.
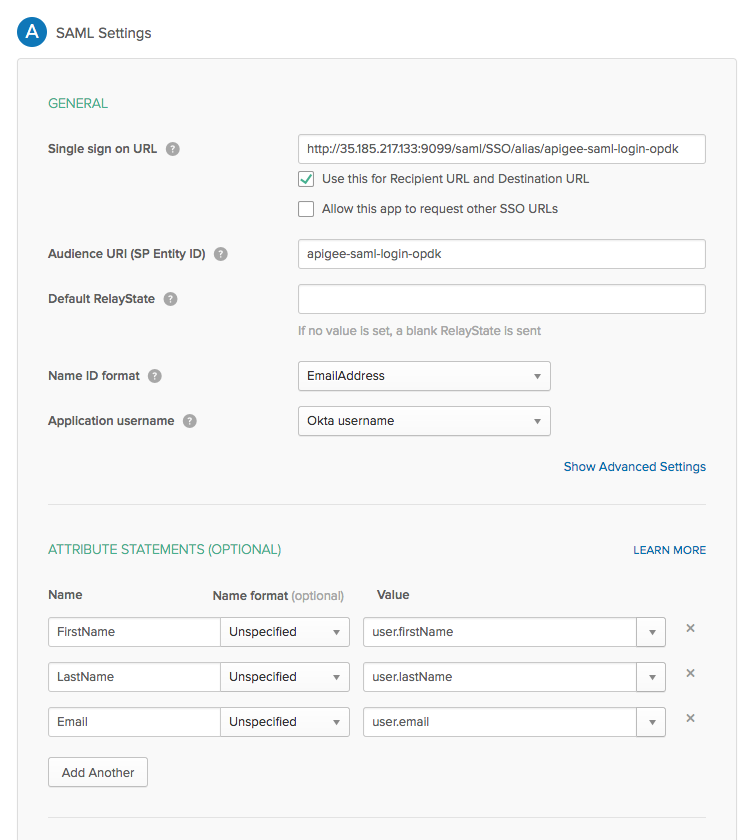
- برگه عمومی را برای پیکربندی برنامه Okta انتخاب کنید، همانطور که در جدول زیر نشان داده شده است:
| تنظیم | شرح |
|---|---|
| نشانی وب ورود به سیستم یکباره | نشانی وب هدایت مجدد به Edge را برای استفاده پساز وارد کردن اطلاعات اعتباری Okta توسط کاربر مشخص میکند. این نشانی وب در فرم زیر است:
http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk اگر قصد دارید TLS را در https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk که در آن apigee_sso_IP_DNS نشانی IP یا نام ساناد
گره میزبان توجه داشته باشید که این نشانی وب حروفحساس است و SSO باید با حروف بزرگ نوشته شود. اگر متعادلکننده بار در مقابل |
| از این برای «نشانی وب گیرنده» و «نشانی وب مقصد» استفاده کنید | این چارگوش انتخاب را تنظیم کنید. |
| URI مخاطب (شناسه نهاد ارائهدهنده خدمات) | تنظیم روی apigee-saml-login-opdk |
| Default RelayState | میتواند خالی باشد. |
| قالب شناسه نام | EmailAddress را مشخص کنید. |
| نام کاربری برنامه | Okta username را مشخص کنید. |
| بیانیههای مشخصه (اختیاری) | FirstName، LastName، و
Email را همانطور که در تصویر زیر نشان داده شده است مشخص کنید. |
پساز اتمام کار، چارگوش گفتگوی تنظیمات SAML باید بهصورت زیر نشان داده شود: