

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
این سند نحوه پیکربندی «خدمات فدراسیون Microsoft Active Directory» (ADFS) را بهعنوان ارائهدهنده هویت برای سازمان Edge که اصالتسنجی SAML در آن فعال است شرح میدهد. این مثال از نسخه Windows 2012 R2 ADFS 3.0 استفاده میکند.
برای کسب اطلاعات درباره فعال کردن اصالتسنجی SAML برای سازمان Edge، به فعال کردن اصالتسنجی SAML برای Edge مراجعه کنید.
درحال پیکربندی طرف مورد اعتماد
- کنسول «مدیریت ADFS» را باز کنید.
- روابط اعتماد را در ساختار درختی ازهم باز کنید. پوشه اعتماد طرف
تکیهکننده ظاهر میشود.
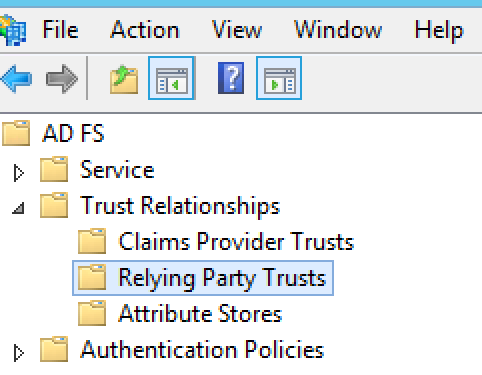
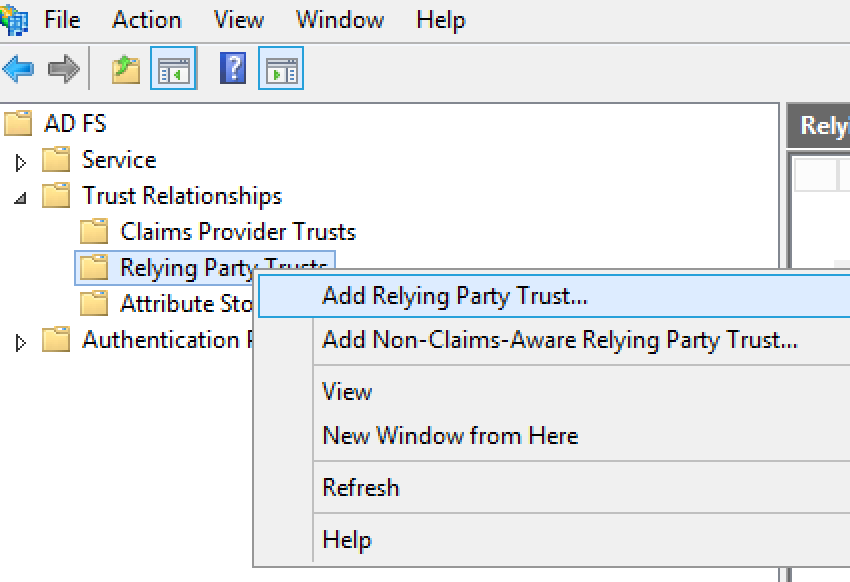
- روی اعتمادهای طرف متکی کلیک راست کنید و سپس افزودن اعتماد طرف متکی را انتخاب کنید تا دستیار اعتماد طرف متکی باز شود.
- برای شروع، در دستیار روی شروع کلیک کنید.
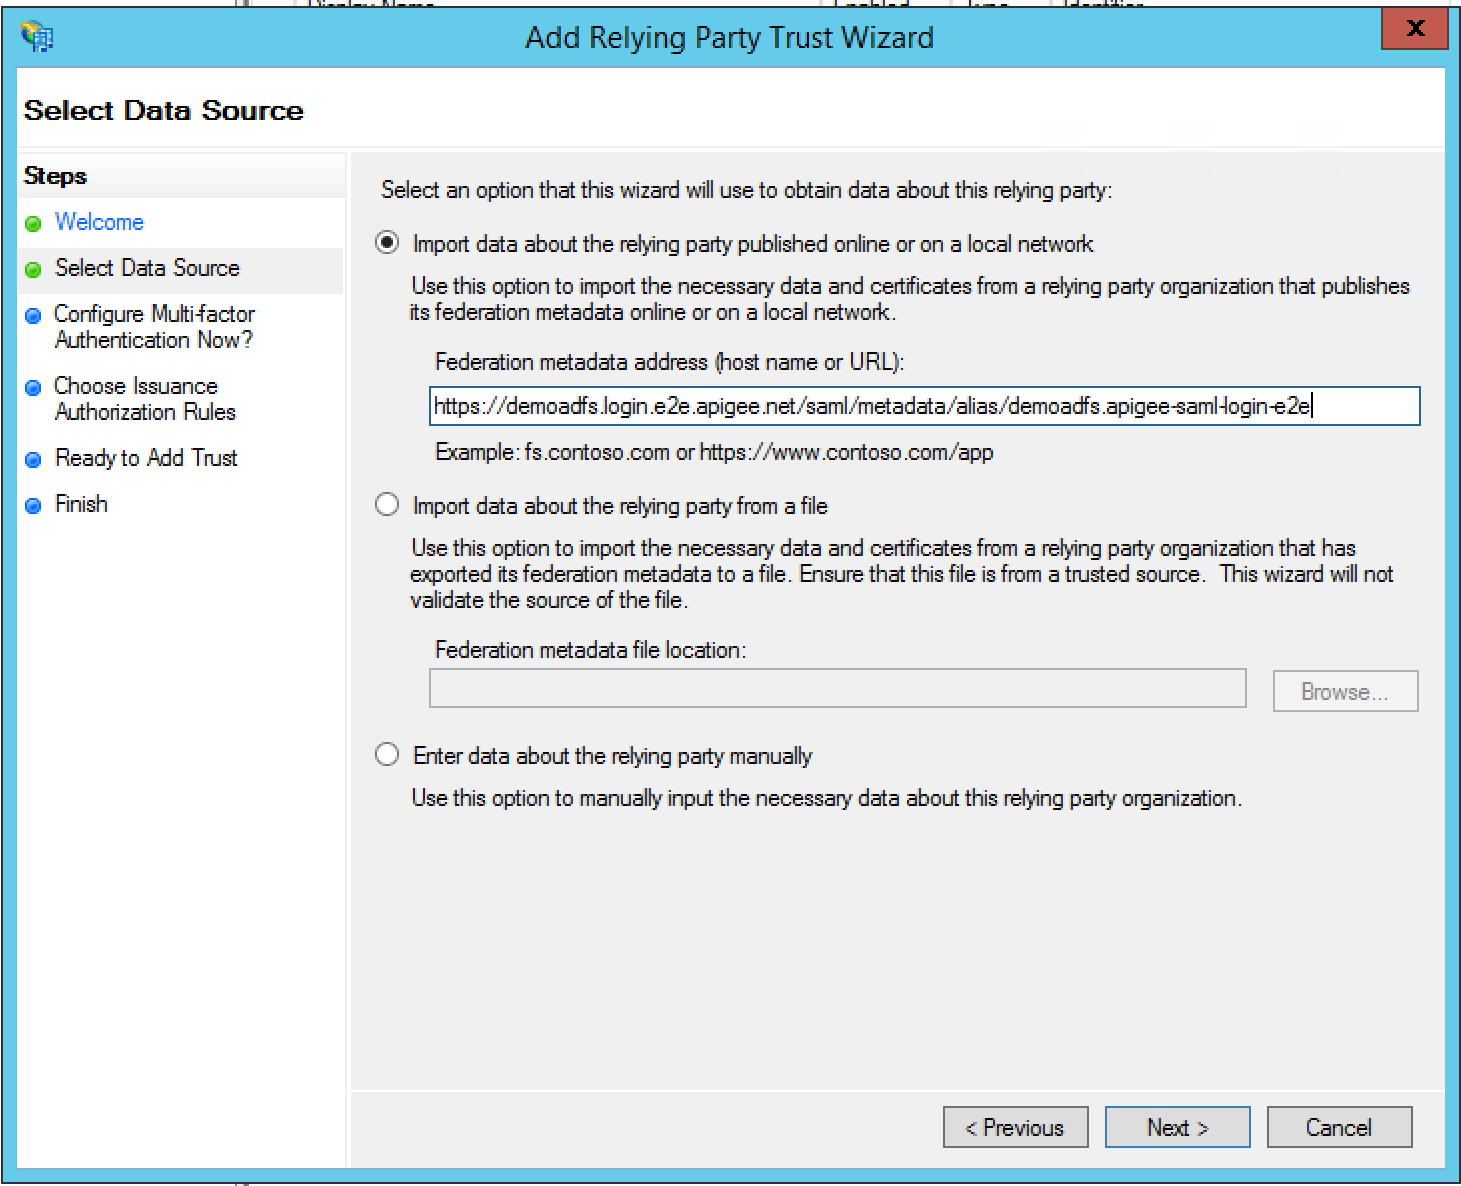
- در چارگوش گفتگوی انتخاب منبع داده، از گزینه وارد کردن دادههای مربوط به
طرف اعتماد منتشرشده آنلاین یا در شبکه محلی برای وارد کردن نشانی وب فراداده
ارائهشده توسط Apigee استفاده کنید و روی بعدی کلیک کنید.
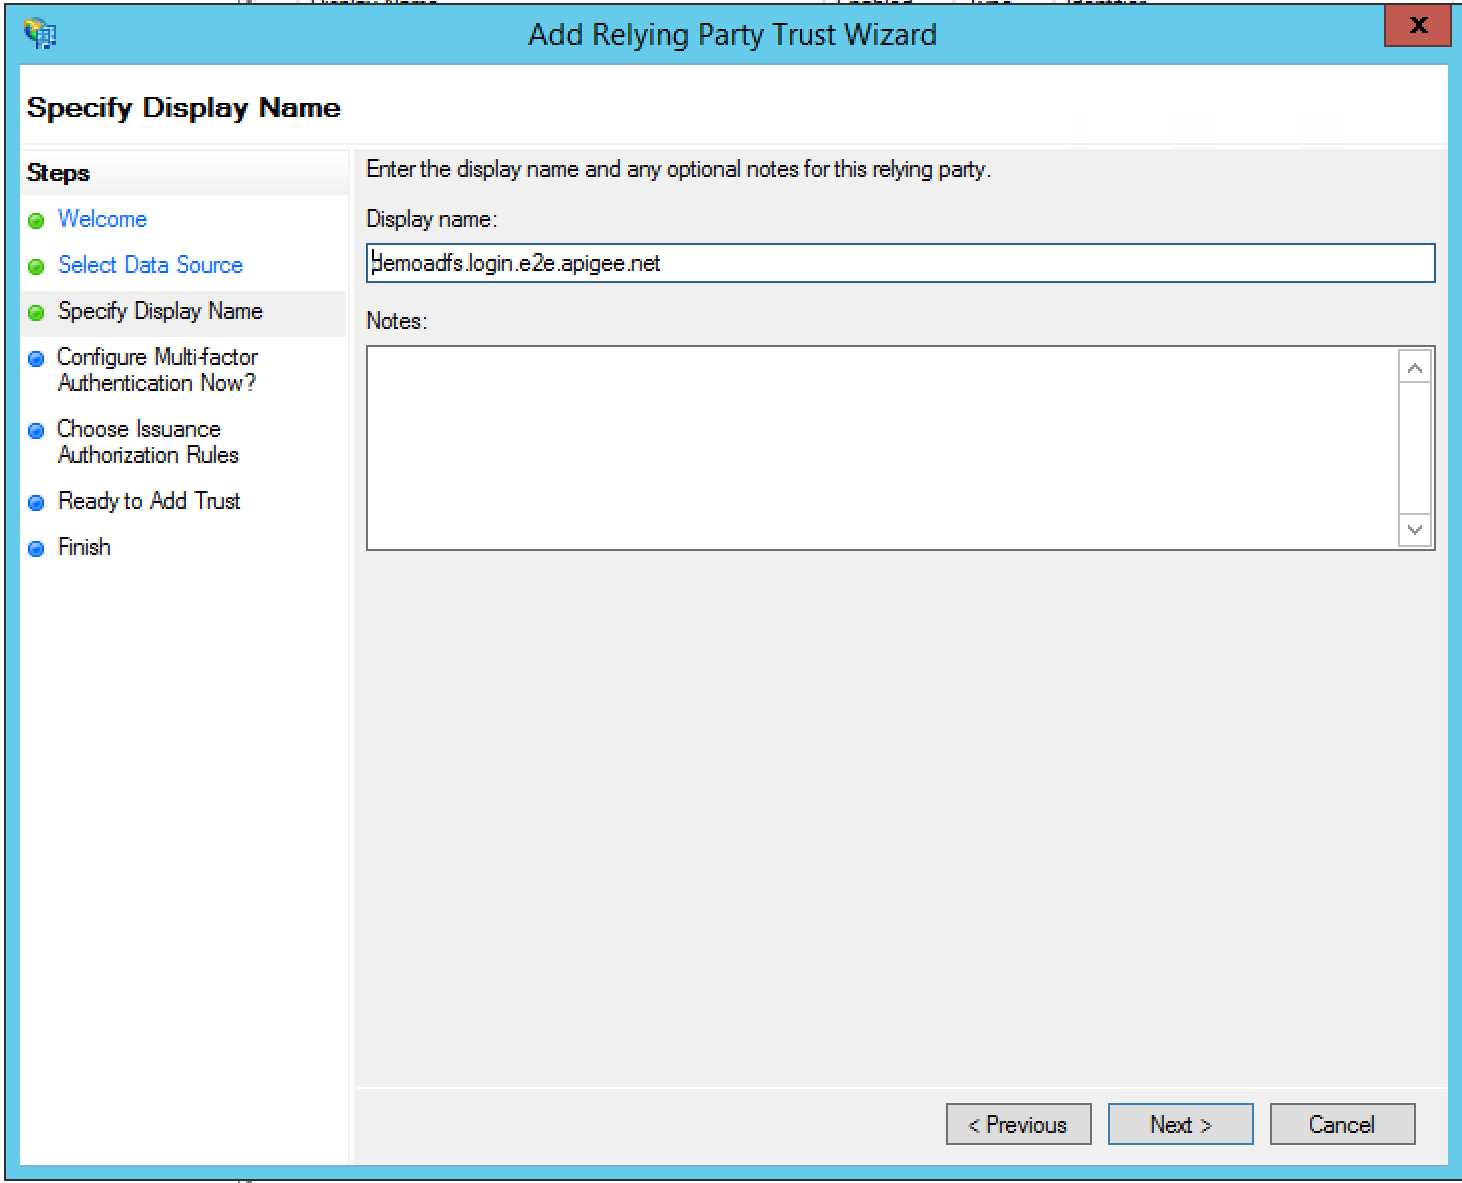
- نام نمایشی را مشخص کنید و روی بعدی کلیک کنید. بهطور پیشفرض، ADFS از
«zonename.login.apigee.com» بهعنوان نام نمایشی استفاده میکند. میتوانید آن را بگذارید
یا آن را به «Apigee Edge» بهعنوان نام نمایشی طرف
اعتماد تغییر دهید.
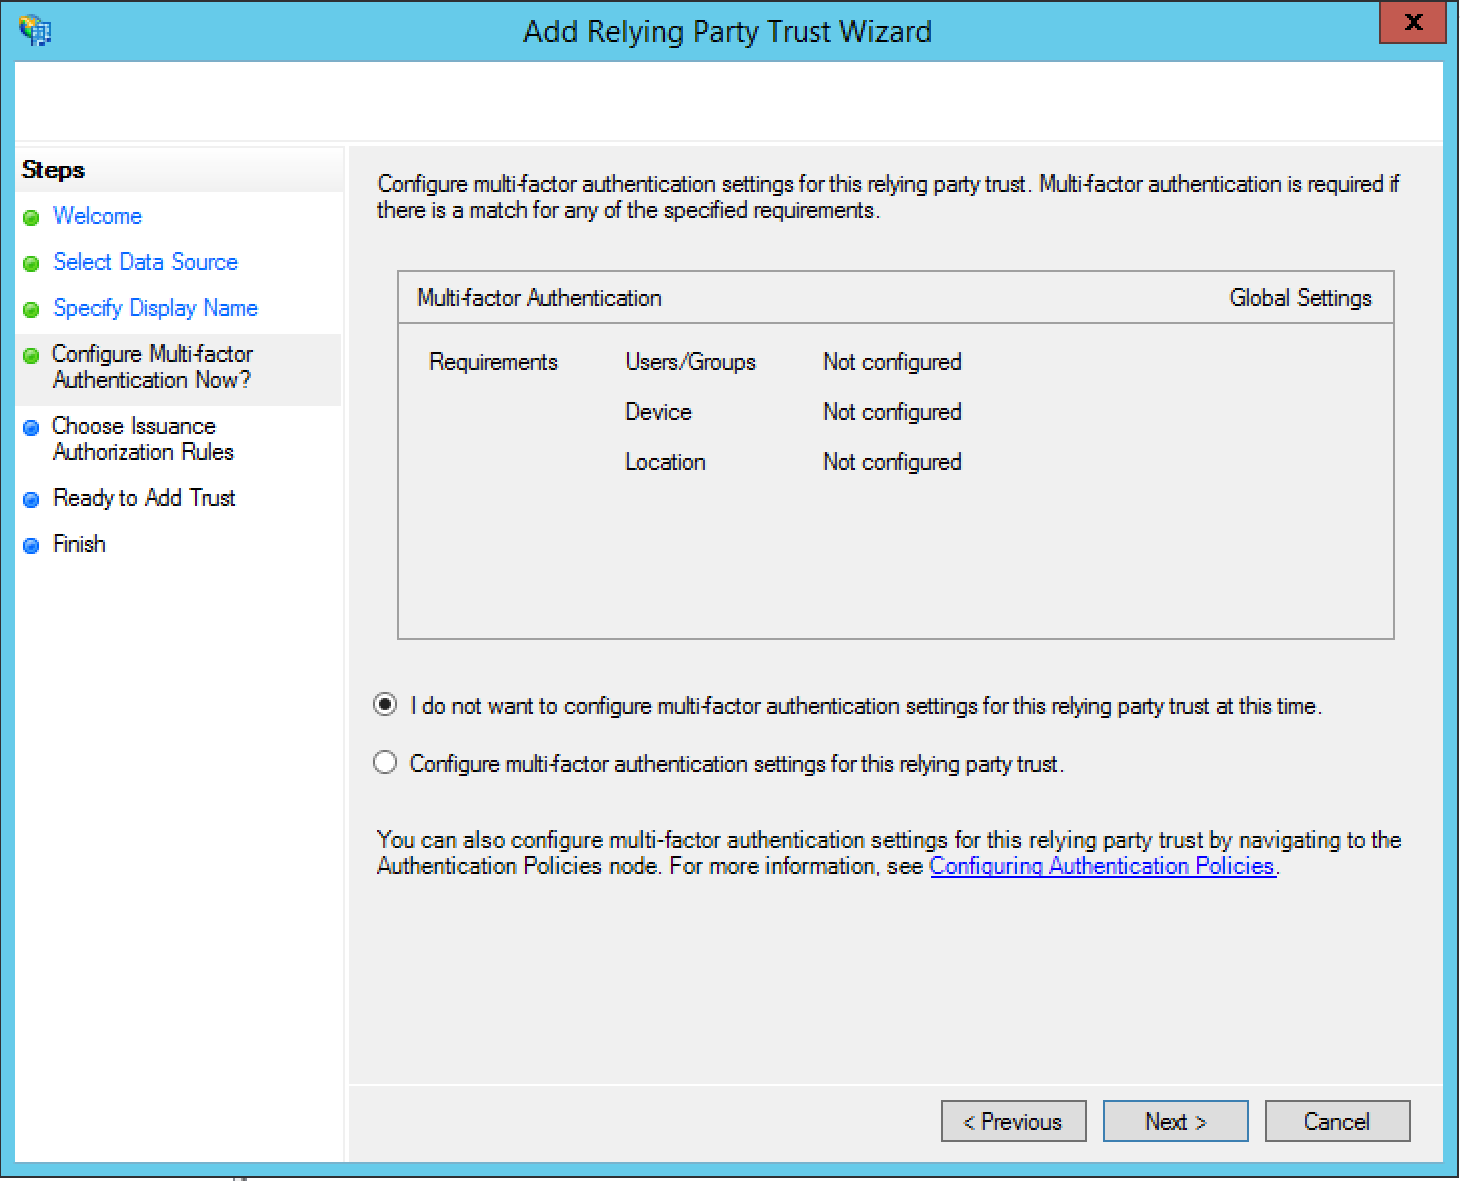
- در چارگوش گفتگوی «آیا اکنون میخواهید اصالتسنجی چندعاملی را پیکربندی کنید؟»،
نمیخواهم تنظیمات اصالتسنجی چندعاملی را برای این اعتماد طرف اتکا
در این زمان پیکربندی کنم را انتخاب کنید و بعدی را انتخاب کنید.
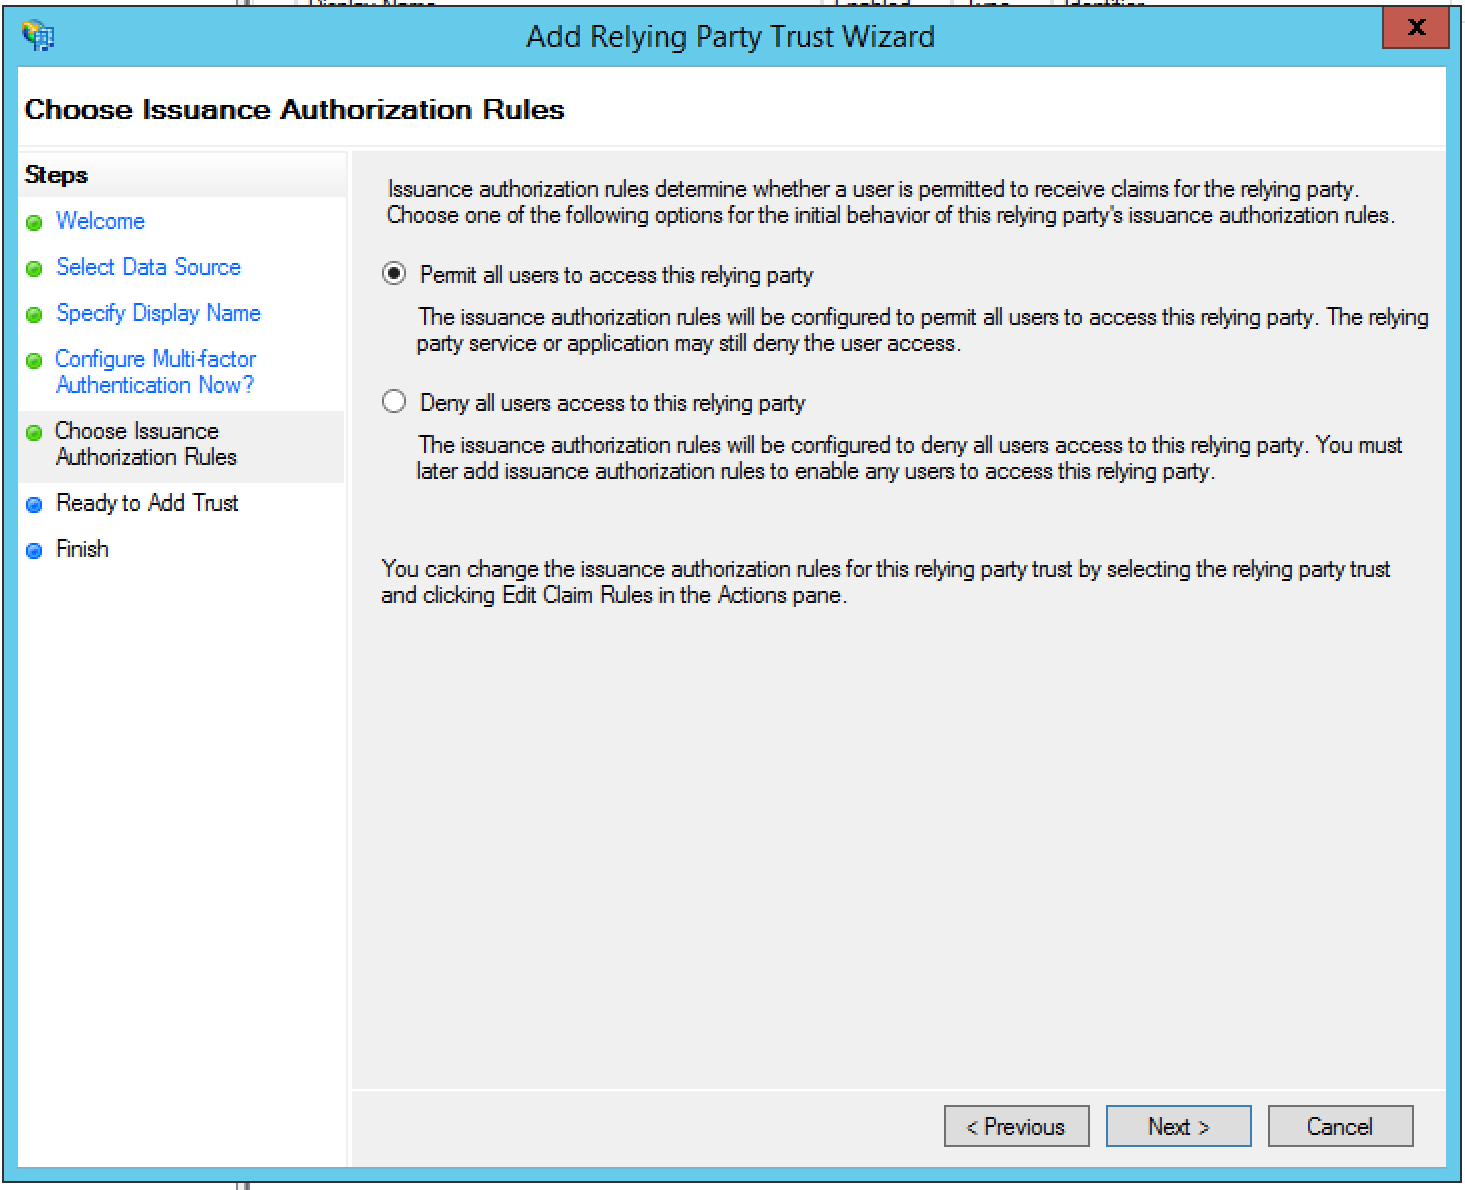
- در چارگوش گفتگوی انتخاب قوانین صدور مجوز،
اجازه دادن به همه کاربران برای دسترسی به این طرف مورد اعتماد را انتخاب کنید، و روی
بعدی کلیک کنید.
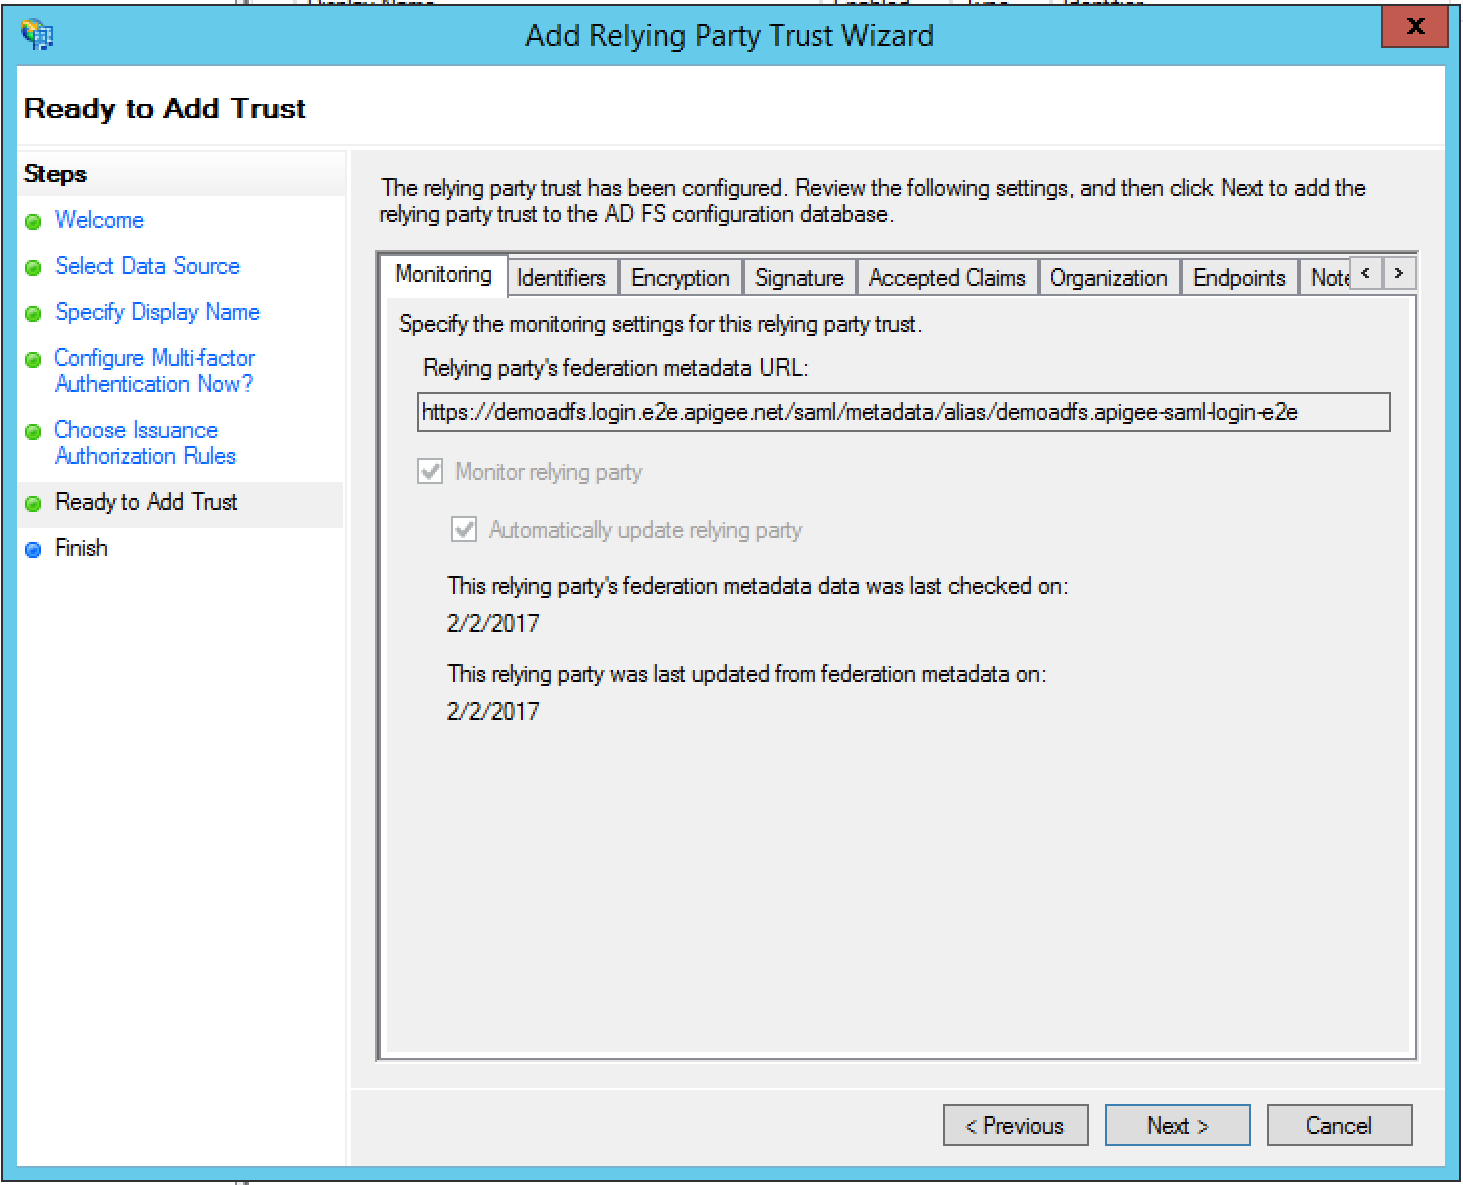
- در چارگوش گفتگوی آماده افزودن اعتماد، تنظیمات را مرور کنید، و سپس برای ذخیره کردن تنظیمات روی
بعدی کلیک کنید.
- برای بستن برنامه نصب، روی بستن کلیک کنید. کادر گفتگوی ویرایش قوانین ادعا باید ظاهر شود، همانطور که در بخش بعدی توضیح داده شده است.
افزودن قوانین ادعا
وقتی «دستیار اعتماد طرف تکیهکننده» را در بخش قبلی تکمیل کردید، کادر گفتگوی ویرایش قوانین ادعا باید بهطور خودکار باز شود. اگر ظاهر نشد، در پانل سمت راست روی ویرایش قوانین ادعا کلیک کنید.
در این بخش، دو قانون ادعا اضافه میکنید.
- روی افزودن قانون کلیک کنید.
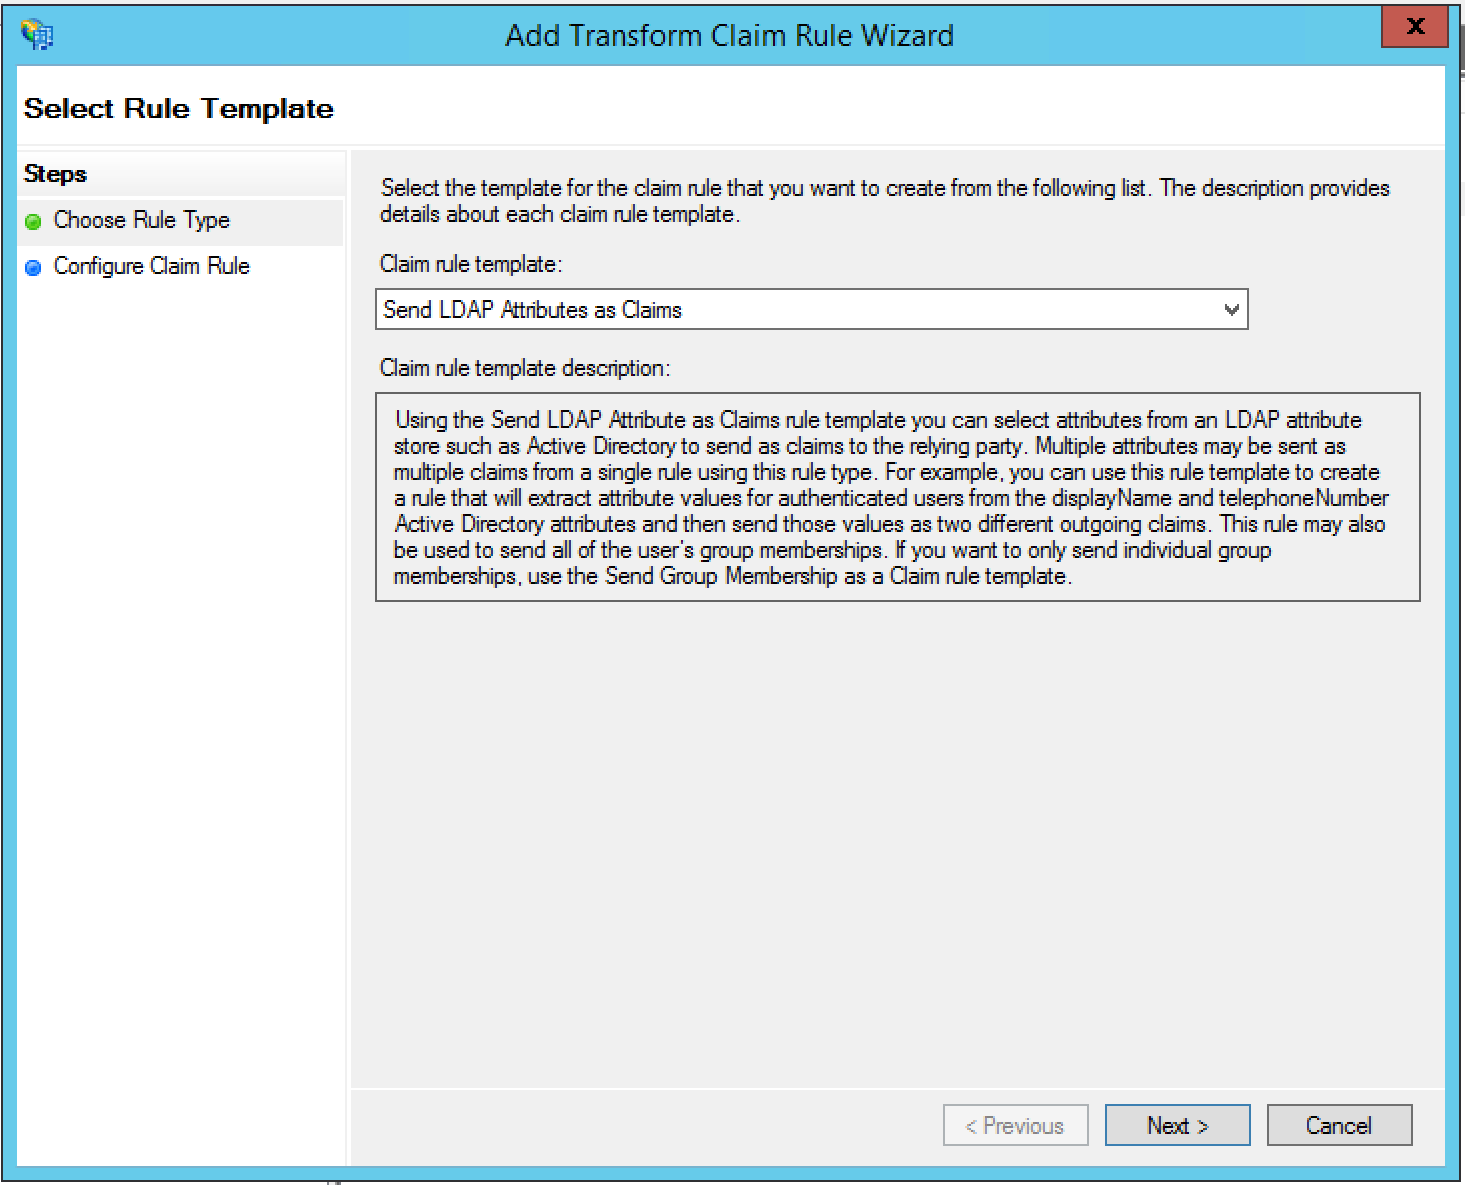
- در انتخاب نوع قانون، الگوی قانون ادعا را روی
«ارسال مشخصههای LDAP بهعنوان ادعا» تنظیم کنید و روی بعدی کلیک کنید.
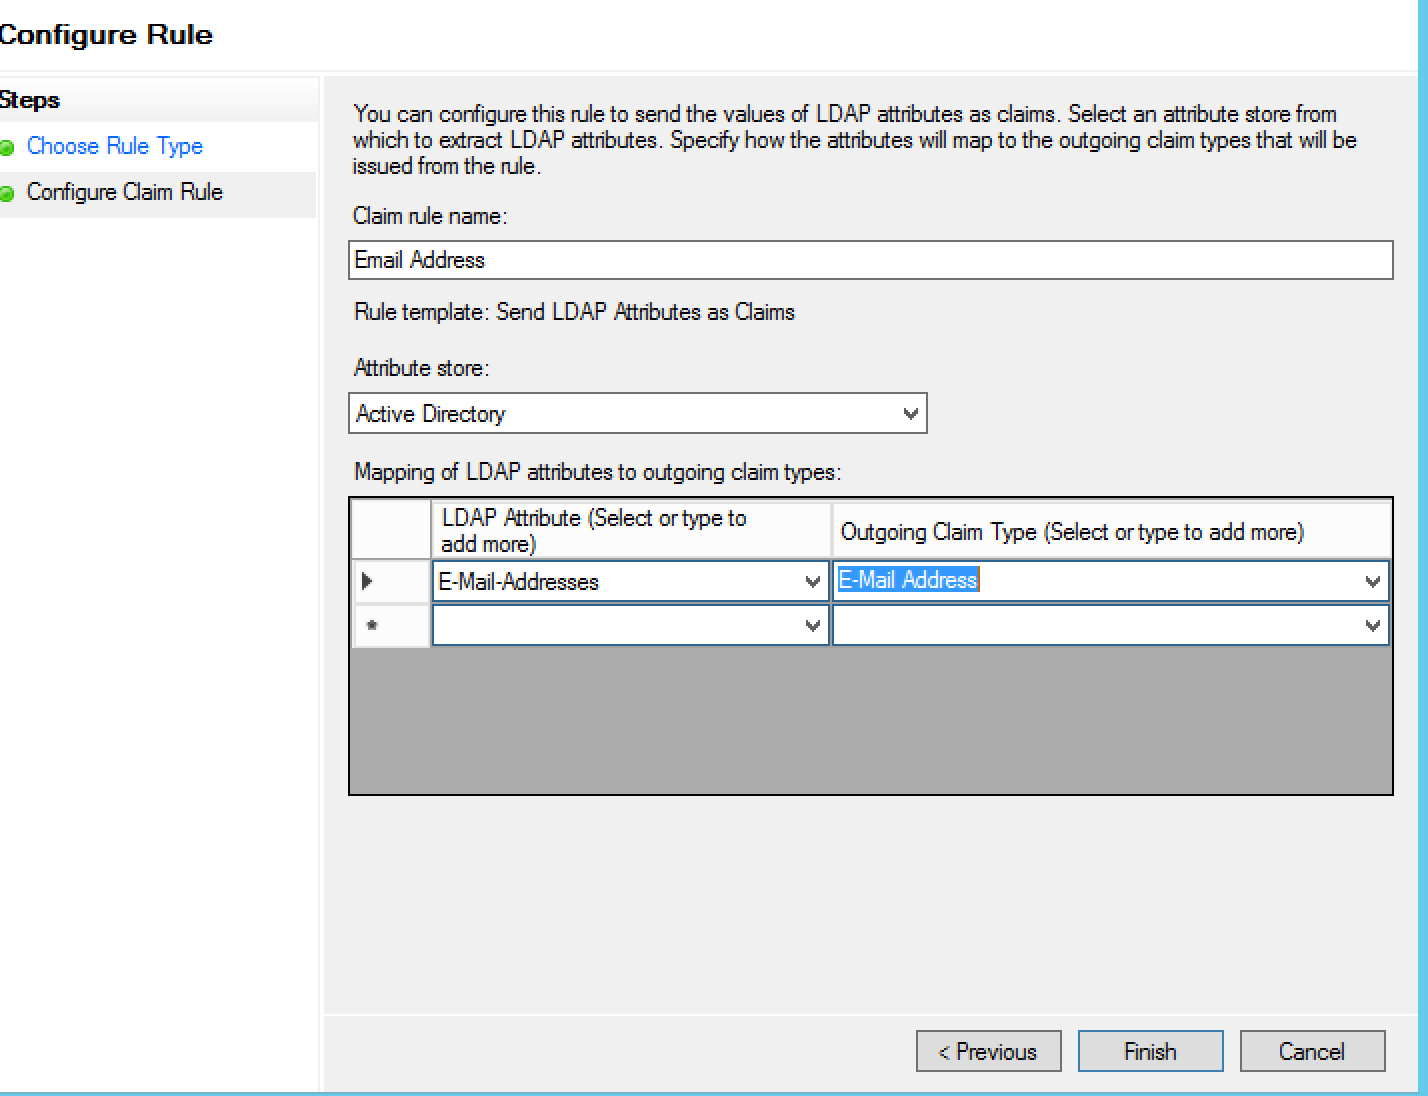
- اطلاعات زیر را مشخص کنید:
- نام قانون ادعا = نشانی ایمیل
- فروشگاه مشخصه = Active Directory
- نوع ادعای خروجی = نشانی ایمیل
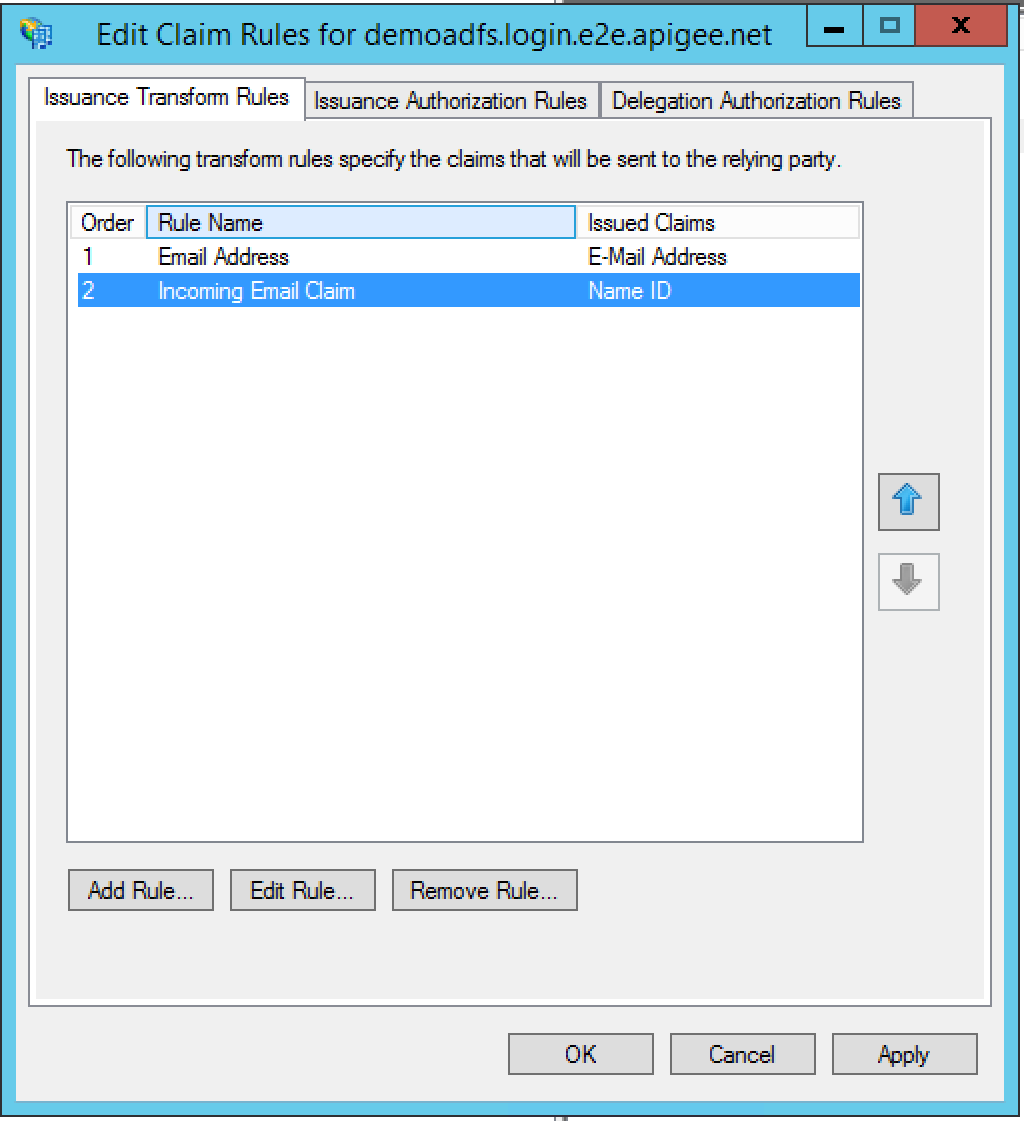
- روی تمام کلیک کنید؛ کادر گفتگوی ویرایش قوانین ادعا
ظاهر میشود:
- برای افزودن ادعای دومی که ادعای ورودی را تبدیل میکند، روی افزودن قانون کلیک کنید.
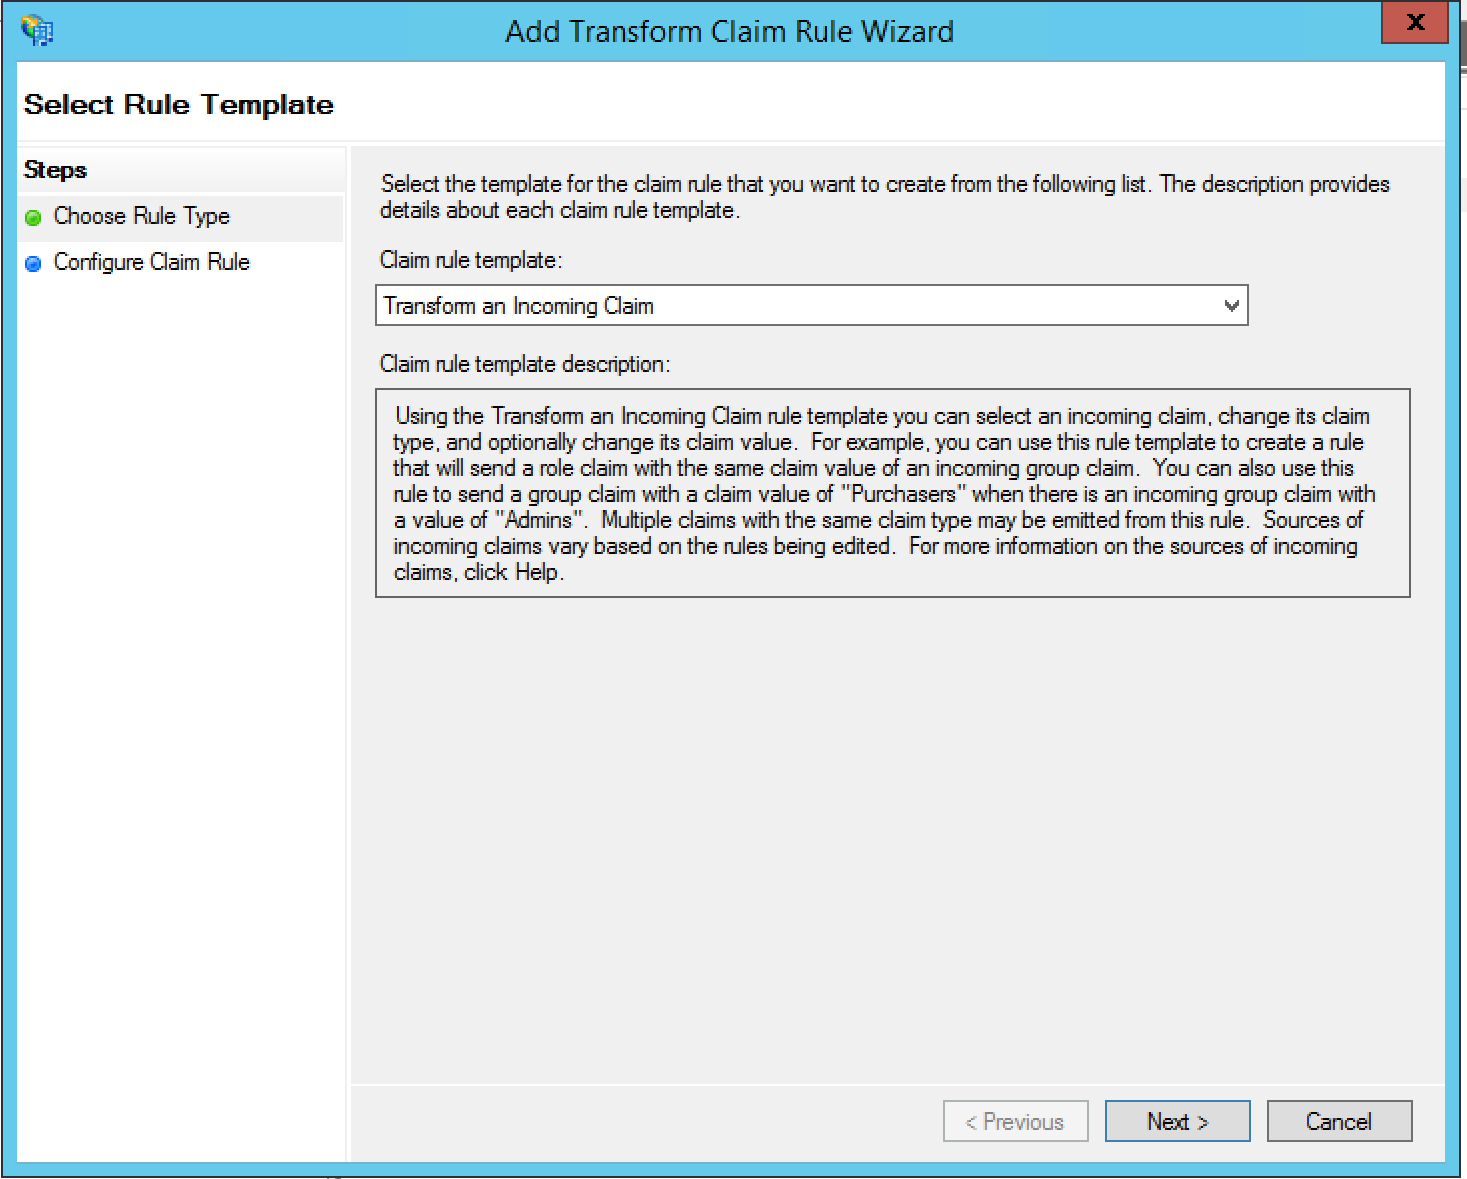
- تبدیل ادعای ورودی را بهعنوان الگوی قانون ادعا
انتخاب کنید و روی بعدی کلیک کنید:
- اطلاعات زیر را مشخص کنید:
- نام قانون ادعا = ادعای ایمیل ورودی
- نوع ادعای ورودی = نشانی ایمیل
- نوع ادعای خروجی = شناسه نام
- قالب شناسه نام خروجی = ایمیل
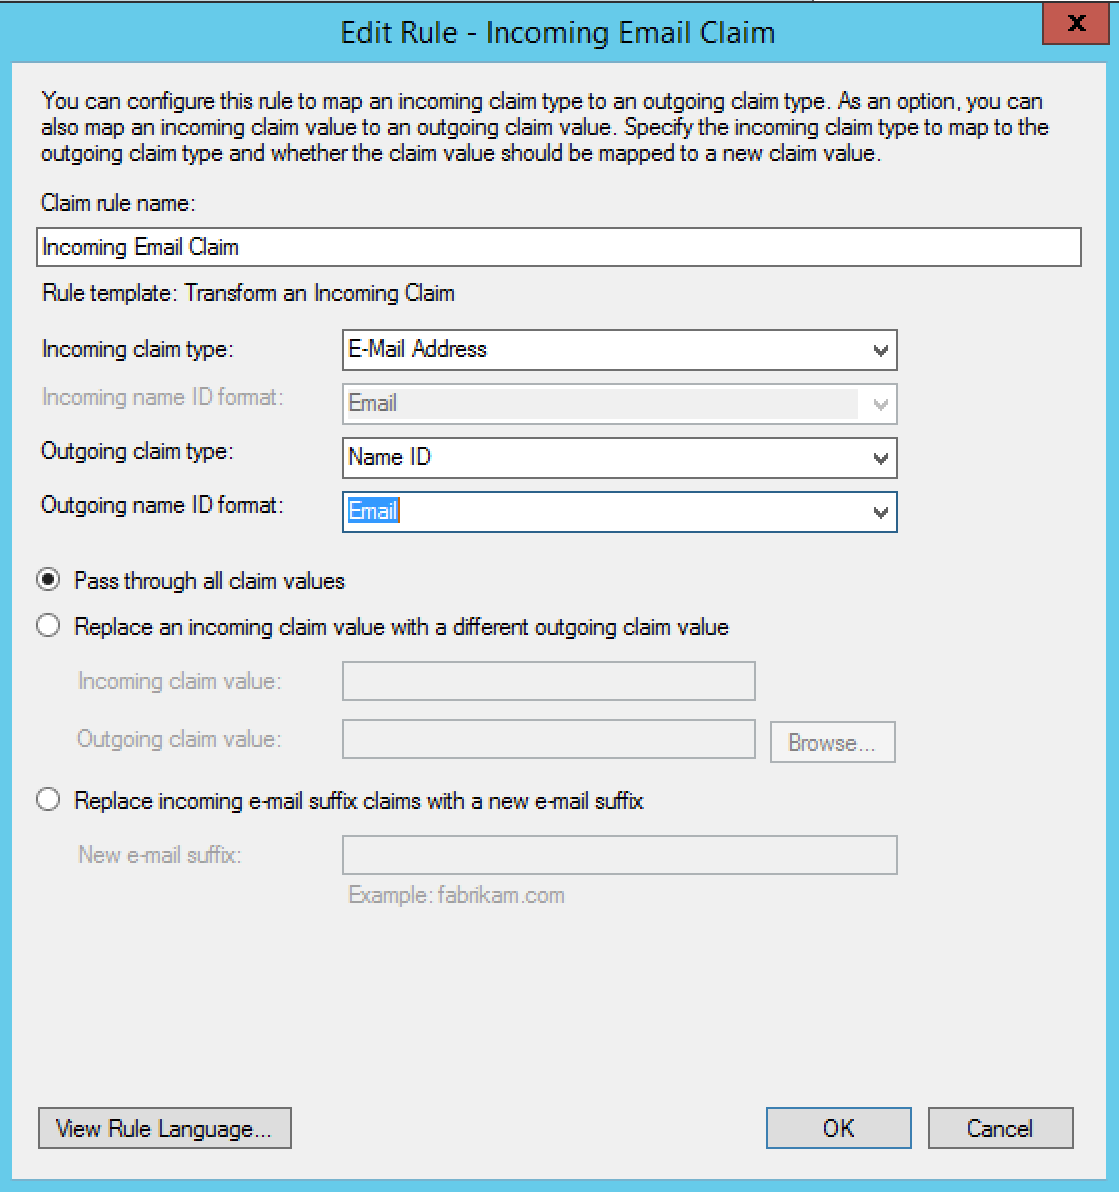
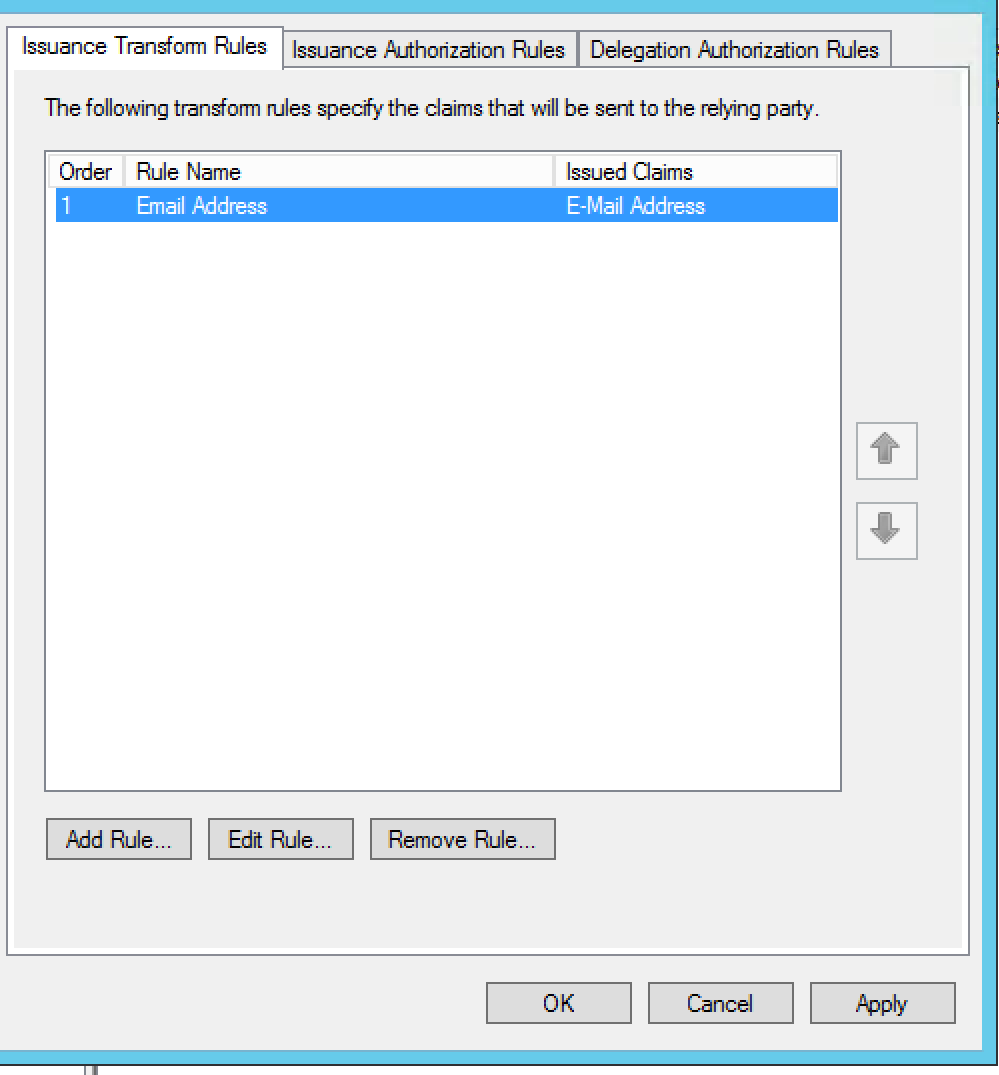
- روی تأیید کلیک کنید. باید دو قانون ادعا را در چارگوش گفتگوی ویرایش قوانین ادعا ببینید:
- روی تأیید کلیک کنید. اعتماد طرف متکی جدید در درخت پیمایش سمت راست ظاهر میشود.
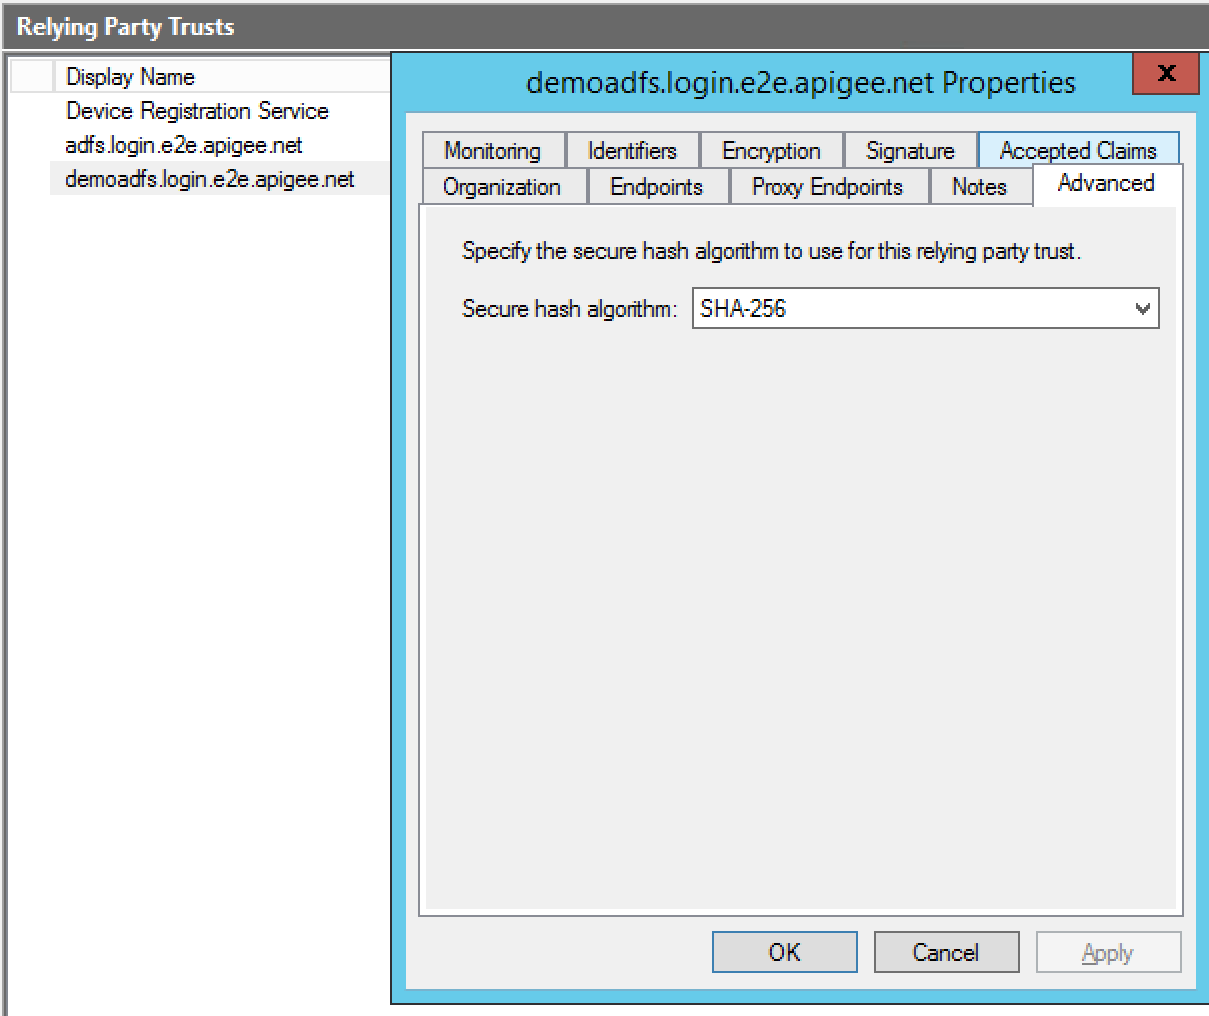
- روی اعتماد طرف متکی کلیک راست کنید و مشخصات را انتخاب کنید.
- به زبانه پیشرفته مرور کنید. الگوریتم درهمسازی امن را روی SHA-256 تنظیم کنید و سپس روی اعمال کردن کلیک کنید.
پیکربندی را تکمیل کردهاید.