Edge for Private Cloud نسخه ۴.۱۹.۰۱
رابط کاربری Edge و میانای برنامهسازی کاربردی مدیریت Edge با درخواست دادن به «سرور مدیریت Edge» کار میکنند، که در آن «سرور مدیریت» از انواع اصالتسنجی زیر پشتیبانی میکند:
- احراز هویت پایه با ارسال نام کاربری و گذرواژه، به Edge UI وارد شوید یا به Edge management API درخواست ارسال کنید.
- OAuth2 اعتبارنامه Edge Basic Auth خود را با کد دسترسی OAuth2 و کد بازآوری معاوضه کنید. با ارسال کد دسترسی OAuth2 در سرصفحه Bearer تماس API، با Edge management API تماس بگیرید.
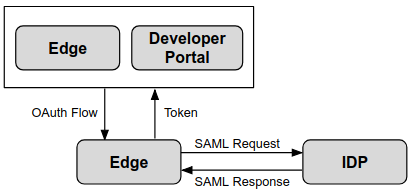
Edge همچنین از «زبان نشانهگذاری تصریح امنیتی» (SAML) نسخه ۲.۰ بهعنوان سازوکار اصالتسنجی پشتیبانی میکند. با فعال بودن SAML، دسترسی به Edge UI و Edge management API همچنان از کدهای دسترسی OAuth2 استفاده میکند. اما اکنون میتوانید این کدهای دسترسی را از ادعاهای SAML که توسط ارائهدهنده هویت SAML برگردانده شده است تولید کنید.
SAML از محیط ورود به سیستم تکی (SSO) پشتیبانی میکند. بااستفاده از SAML با Edge، میتوانید از SSO برای میانای کاربر Edge و API علاوهبر هر سرویس دیگری که ارائه میدهید و از SAML نیز پشتیبانی میکند، پشتیبانی کنید.
پشتیبانی از OAuth2 به Edge برای Private Cloud اضافه شد
همانطور که در بالا ذکر شد، پیادهسازی SAML در Edge به کد دسترسی OAuth2 متکی است.بنابراین، پشتیبانی از OAuth2 به Edge برای Private Cloud اضافه شده است. برای اطلاعات بیشتر، مقدمهای بر OAuth 2.0 را ببینید.
مزایای SAML
اصالتسنجی SAML مزایای متعددی دارد. بااستفاده از SAML میتوانید:
- کنترل کامل مدیریت کاربر را دردست بگیرید. وقتی کاربران سازمانتان را ترک میکنند و بهطور متمرکز لغو تدارک میشوند، دسترسی آنها به Edge بهطور خودکار رد میشود.
- کنترل کنید کاربران چگونه برای دسترسی به Edge اصالتسنجی کنند. میتوانید انواع مختلف اصالتسنجی را برای سازمانهای Edge مختلف انتخاب کنید.
- خطمشیهای اصالتسنجی را کنترل کنید. ارائهدهنده SAML شما ممکن است از خطمشیهای اصالتسنجیای پشتیبانی کند که بیشتر با استانداردهای سازمانی شما مطابقت دارد.
- میتوانید ورود به سیستم، خروج از سیستم، تلاشهای ناموفق برای ورود به سیستم، و فعالیتهای پرخطر را در استقرار Edge خود پایش کنید.
استفاده از SAML با Edge
برای پشتیبانی از SAML در Edge، باید apigee-sso (واحد SSO در Edge) را نصب کنید. تصویر زیر Edge SSO را در نصب Edge for Private Cloud نشان میدهد:
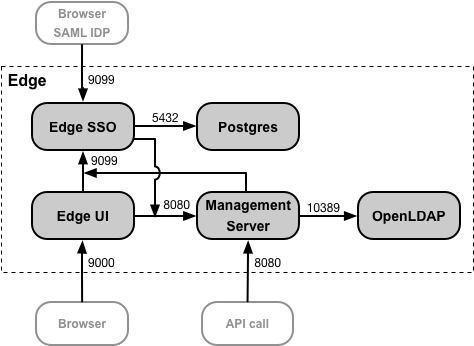
میتوانید واحد Edge SSO را در همان گره Edge UI و Management Server، یا در گره خودش نصب کنید. مطمئن شوید Edge SSO ازطریق درگاه ۸۰۸۰ به «سرور مدیریت» دسترسی داشته باشد.
درگاه ۹۰۹۹ باید در گره Edge SSO باز باشد تا از دسترسی به Edge SSO از مرورگر، از SAML IDP خارجی، و از Management Server و Edge UI پشتیبانی کند. بهعنوان بخشی از پیکربندی Edge SSO، میتوانید مشخص کنید که اتصال خارجی از HTTP یا پروتکل HTTPS رمزگذاریشده استفاده کند.
Edge SSO از پایگاه داده Postgres استفاده میکند که در درگاه ۵۴۳۲ در گره Postgres قابلدسترسی است. معمولاً میتوانید از همان سرور Postgres که با Edge نصب کردهاید استفاده کنید، چه سرور Postgres مستقل باشد یا دو سرور Postgres که در حالت اصلی/آمادهبهکار پیکربندی شدهاند. اگر بار روی سرور Postgres شما زیاد است، میتوانید یک گره Postgres جداگانه فقط برای Edge SSO ایجاد کنید.
با فعال بودن SAML، دسترسی به Edge UI و Edge management API از کدهای دسترسی OAuth2 استفاده میکند. این توکنها توسط واحد Edge SSO تولید میشوند که ادعاهای SAML برگرداندهشده توسط ارائهدهنده هویت شما را میپذیرد.
پساز تولید از یک ادعای SAML، کد OAuth بهمدت ۳۰ دقیقه معتبر است و کد بازآوری بهمدت ۲۴ ساعت معتبر است. محیط توسعه نرمافزار شما ممکن است از خودکارسازی برای تکالیف توسعه رایج، مثل خودکارسازی آزمایش یا Continuous Integration/Continuous Deployment (CI/CD)، که به توکنهایی با مدت طولانیتر نیاز دارند، پشتیبانی کند. برای کسب اطلاعات درباره ایجاد کردن توکنهای ویژه برای تکالیف خودکار، استفاده از SAML با تکالیف خودکار را ببینید.
نشانیهای وب میانای برنامهسازی کاربردی و میانای کاربر Edge
نشانی وبی که برای دسترسی به Edge UI و Edge management API استفاده میکنید همان نشانی وبی است که قبلاز فعال کردن SAML استفاده میکردید. برای واسط کاربر Edge:
http://edge_ui_IP_DNS:9000
https://edge_ui_IP_DNS:9000
که edge_ui_IP_DNS نشانی IP یا نام ساناد دستگاه میزبان Edge UI است. بهعنوان بخشی از پیکربندی Edge UI، میتوانید مشخص کنید که اتصال از پروتکل HTTP یا HTTPS رمزگذاریشده استفاده کند.
برای Edge management API:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
که ms_IP_DNS نشانی IP یا نام DNS «سرور مدیریت» است. بهعنوان بخشی از پیکربندی API، میتوانید مشخص کنید که اتصال از HTTP یا پروتکل HTTPS رمزگذاریشده استفاده کند.
پیکربندی TLS در Edge SSO
بهطور پیشفرض، اتصال به Edge SSO از HTTP روی درگاه ۹۰۹۹ در گره میزبان
apigee-sso، پیمانه Edge SSO، استفاده میکند. در apigee-sso، یک نمونه Tomcat تعبیه شده است که درخواستهای HTTP و HTTPS را مدیریت میکند.
Edge SSO و Tomcat از سه حالت اتصال پشتیبانی میکنند:
- پیشفرض - پیکربندی پیشفرض از درخواستهای HTTP در درگاه ۹۰۹۹ پشتیبانی میکند.
- SSL_TERMINATION - دسترسی «امنیت لایه انتقال» به Edge SSO را در درگاه انتخابیتان فعال کرد. باید کلید و گواهی TLS را برای این حالت مشخص کنید.
- SSL_PROXY - Edge SSO را در حالت پراکسی پیکربندی میکند، یعنی شما یک
ترازکننده بار را در جلوی
apigee-ssoنصب کردهاید و TLS را در ترازکننده بار خاتمه دادهاید. میتوانید درگاه مورداستفاده درapigee-ssoرا برای درخواستهای متعادلکننده بار مشخص کنید.
فعال کردن پشتیبانی SAML برای درگاه
پساز فعال کردن پشتیبانی SAML برای Edge، میتوانید بهطور اختیاری SAML را برای درگاه Apigee Developer Services (یا بهطور خلاصه، درگاه) فعال کنید. این درگاه هنگام درخواست به Edge از اصالتسنجی SAML پشتیبانی میکند. توجه داشته باشید که این با اصالتسنجی SAML برای ورود توسعهدهنده به درگاه متفاوت است. اصالتسنجی SAML را برای ورود به سیستم توسعهدهنده بهطور جداگانه پیکربندی میکنید. برای اطلاعات بیشتر، پیکربندی درگاه برای استفاده از SAML جهت برقراری ارتباط با Edge را ببینید.
بهعنوان بخشی از پیکربندی درگاه، باید نشانی وب واحد Edge SSO را که با Edge نصب کردهاید مشخص کنید: