

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
این موضوع درباره کنترل دسترسی نقشمبنا برای سازمانهای Apigee Edge بحث میکند و توضیح میدهد که چگونه نقشها را ایجاد کنید و کاربران را به آنها اختصاص دهید. برای انجام دادن کارهای شرحدادهشده در اینجا، باید سرپرست سازمان باشید.
ویدیو: برای آشنایی با نقشهای سفارشی و داخلی Apigee Edge، ویدیو کوتاهی را تماشا کنید.
نقشها چیستند؟
نقشها اساساً مجموعههای اجازه مبتنی بر CRUD هستند. CRUD یعنی «ایجاد، خواندن، بهروزرسانی، حذف». برای مثال، ممکن است به کاربری نقشی داده شود که به او اجازه میدهد جزئیات مربوط به نهاد محافظتشده را بخواند یا «دریافت کند»، اما اجازه بهروزرسانی یا حذف آن را ندارد. سرپرست سازمان بالاترین سطح نقش را دارد و برای انجام هر عملیاتی روی نهادهای محافظتشده، که شامل موارد زیر میشود، مجوز دارد:
- پراکسیهای میانای برنامهسازی کاربردی
- جلسههای ردیابی
- محصولات میانای برنامهسازی کاربردی
- برنامههای توسعهدهنده
- توسعهدهندگان
- محیطها (جلسهها و استقرار ابزار ردیابی)
- گزارشهای سفارشی (Analytics)
درحال شروع کردن
برای ایجاد کاربران و اختصاص نقشها، باید سرپرست سازمان Apigee Edge باشید. فقط سرپرستان سازمان میتوانند موارد منو را برای مدیریت کاربران و نقشها ببینند و استفاده کنند. همچنین مدیریت کاربران سازمان را ببینید.
آنچه باید درباره نقشهای کاربر بدانید
در Apigee Edge، نقشهای کاربر اساس دسترسی نقشمبنا را تشکیل میدهند، یعنی میتوانید با اختصاص دادن نقش (یا نقشهایی) به افراد، کنترل کنید که به چه عملکردهایی دسترسی داشته باشند. در اینجا چند نکته ارائه شده است که باید درباره نقشها بدانید:
- وقتی حساب Apigee Edge خودتان را ایجاد میکنید، نقش شما بهطور خودکار روی سرپرست سازمان در سازمانتان تنظیم میشود. اگر کاربرانی را به سازمانتان اضافه کنید، نقش (یا نقشهای) کاربر را در زمان اضافه کردن آنها تعیین میکنید.
- وقتی سرپرست سازمانی شما را به سازمانی اضافه میکند، نقش (یا نقشهای) شما توسط سرپرست تعیین میشود. سرپرست سازمان میتواند درصورت نیاز نقش(های) شما را بعداً تغییر دهد. اختصاص دادن نقشها به کاربر در زیر را ببینید.
- میتوان به کاربران بیشاز یک نقش اختصاص داد. اگر کاربری چندین نقش اختصاصدادهشده داشته باشد، اجازه بیشتر اولویت دارد. برای مثال، اگر یک نقش به کاربر اجازه ندهد کارگزاران میانای برنامهسازی کاربردی ایجاد کند، اما نقش دیگری این اجازه را بدهد، کاربر میتواند کارگزاران میانای برنامهسازی کاربردی ایجاد کند. بهطورکلی، اختصاص دادن چندین نقش به کاربران یک مورد استفاده رایج نیست. اختصاص دادن نقشها به کاربر در زیر را ببینید.
- بهطور پیشفرض، همه کاربران منسوب به سازمان میتوانند جزئیات مربوط به سایر کاربران سازمان را، مثل نشانی ایمیل، نام، و نام خانوادگی، مشاهده کنند.
مهم است بدانید که نقشهای کاربر مختص سازمانی است که در آن به آنها اختصاص داده شده است. کاربر Apigee Edge میتواند متعلق به چندین سازمان باشد، اما نقشها سازمانمحور هستند. برای مثال، یک کاربر میتواند در یک سازمان نقش سرپرست سازمان را داشته باشد و در سازمانی دیگر فقط نقش کاربر را داشته باشد.
اختصاص دادن نقشها به کاربر
هنگام افزودن کاربر جدید یا ویرایش کاربر موجود میتوانید یک یا چند نقش به کاربر اضافه کنید. جزئیات مربوط به هر نقش در اجازههای نقش پیشفرض توضیح داده شده است.
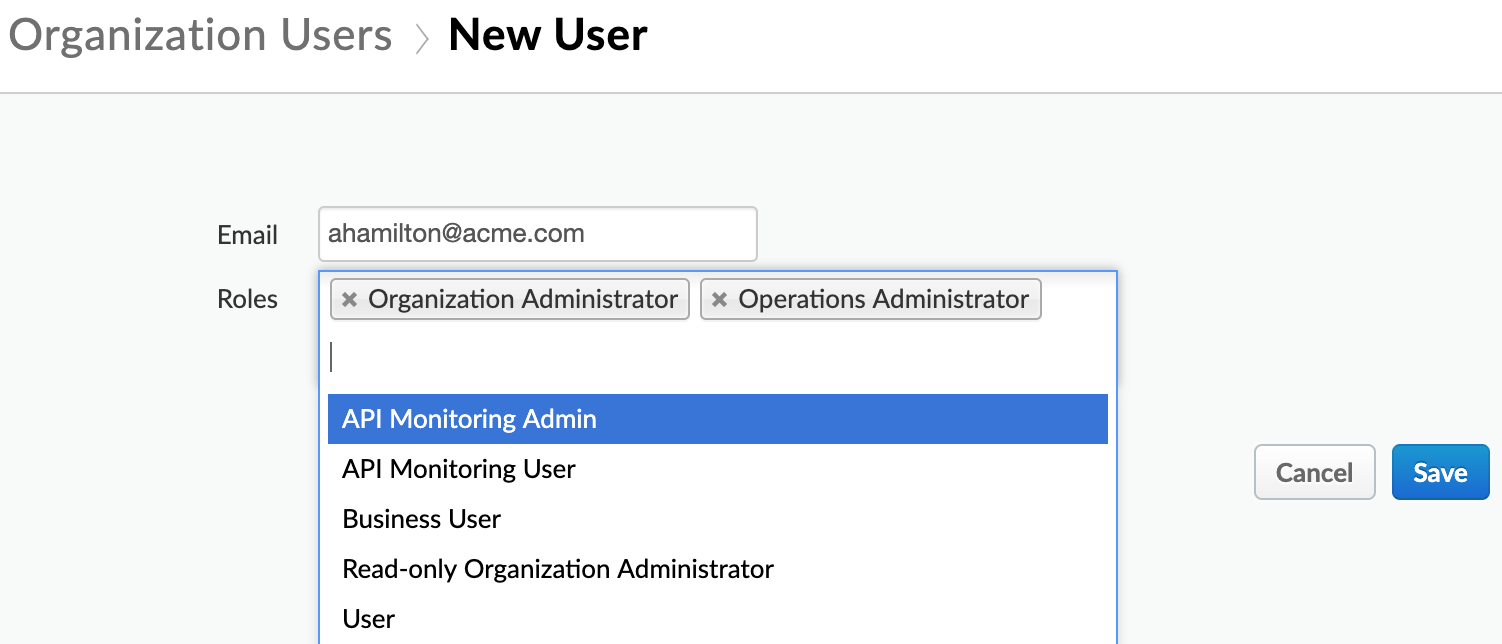
اختصاص دادن نقش به کاربران با میانای برنامهسازی کاربردی Edge
میتوانید از Edge API برای اختصاص دادن کاربران به یک نقش استفاده کنید. مثال زیر از API افزودن کاربر به نقش برای افزودن کاربر به نقش «سرپرست عملیات» استفاده میکند:
curl https://api.enterprise.apigee.com/v1/o/org_name/userroles/opsadmin/users \
    -X POST \
    -H "Content-Type:application/x-www-form-urlencoded" \
    -d 'id=jdoe@example.com'
    -u orgAdminEmail:pword
که در آن org_name نام سازمان شما است.
اجازههای نقش پیشفرض
Apigee Edge مجموعهای از نقشهای پیشفرض را بهصورت آماده ارائه میدهد. برای اطلاعات بیشتر، به نقشهای داخلی Edge مراجعه کنید.
اگر سرپرست سازمان هستید
سرپرستان سازمان میتوانند فهرست کامل اجازهها را برای هر نوع کاربر ببینند. کافی است به سرپرست > نقشهای سازمان بروید. وقتی روی نقشی کلیک میکنید، به جدولی هدایت میشوید که به این شکل است:
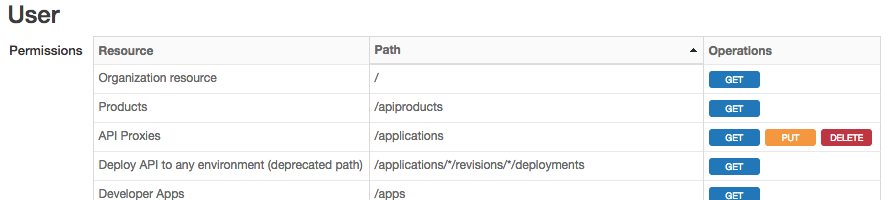
این جدول سطوح محافظت از منابع را نشان میدهد. در این زمینه، منابع به «نهادهایی» اشاره دارد که کاربران میتوانند ازطریق میانای کاربر مدیریت Edge و میانای برنامهسازی کاربردی با آنها تعامل داشته باشند.
- ستون اول نامهای عمومی منابع را فهرست میکند که کاربران با آنها تعامل دارند. همچنین شامل برخیچیزهای دیگر مثل «پراکسیهای API»، «محصولات»، «استقرارها»، و غیره میشود. این ستون نام چیزها را همانگونه که در واسط کاربر مدیریت میبینید منعکس میکند.
- ستون دوم مسیرهای استفادهشده برای دسترسی به منابع ازطریق میانای برنامهسازی کاربردی مدیریت را فهرست میکند.
- ستون سوم عملیاتی را که نقش میتواند روی هر منبع و مسیر انجام دهد فهرست میکند. عملیاتها عبارتاند از GET، PUT، و DELETE. در میانای کاربری، این عملیات یکسان بهعنوان «مشاهده»، «ویرایش»، و «حذف» نامیده میشوند. فقط بهخاطر داشته باشید که رابط کاربری و API از اصطلاحات متفاوتی برای این عملیات استفاده میکنند.
اگر سرپرست سازمان نیستید
اجازه ندارید نقشهای کاربر را اضافه یا تغییر دهید یا ویژگیهای نقش را در میانای کاربر مشاهده کنید. برای کسب اطلاعات درباره اجازههای اعطاشده به هر نقش، نقشهای داخلی Edge را ببینید.
عملیات نقش
میتوانید نقشها را ازطریق «میاناهای برنامهسازی کاربردی مدیریت» یا ازطریق «میانای کاربر مدیریت» اختصاص دهید. درهرصورت، شما با اجازههای CRUD کار میکنید، اگرچه API و UI از اصطلاحات کمی متفاوت استفاده میکنند.
میاناهای برنامهسازی کاربردی مدیریت Edge این عملیاتهای CRUD را مجاز میکنند:
GET:به کاربر امکان میدهد فهرست منابع محافظتشده یا منبع RBAC تکعضوی را ببیندPUT:به کاربر امکان میدهد منبع محافظتشدهای ایجاد یا بهروز کند (شامل هر دو روش HTTPPUTوPOST)DELETE:به کاربر امکان میدهد نمونهای از منبع محافظتشده را حذف کند.
واسط کاربر مدیریت Edge به همان عملیات CRUD اشاره دارد، اما با واژهبندی متفاوت:
- مشاهده: به کاربر امکان میدهد منابع محافظتشده را مشاهده کند. معمولاً میتوانید منابع را یکییکی یا فهرست منابع را مشاهده کنید.
- ویرایش: به کاربر امکان میدهد منبع محافظتشدهای را بهروز کند.
- ایجاد کردن: به کاربر امکان میدهد منبع محافظتشدهای ایجاد کند.
- حذف: به کاربر امکان میدهد نمونهای از منبع محافظتشده را حذف کند.
ایجاد نقشهای سفارشی
نقشهای سفارشی به شما امکان میدهد اجازههای دقیق را برای این نهادهای Apigee Edge مثل کارگزاران API، محصولات، برنامههای توسعهدهندگان، توسعهدهندگان، و گزارشهای سفارشی اعمال کنید.
میتوانید نقشهای سفارشی را ازطریق میانای کاربر یا بااستفاده از میاناهای برنامهسازی کاربردی ایجاد و پیکربندی کنید. ایجاد نقشهای سفارشی در واسط کاربر و ایجاد نقشها با API را ببینید.