

প্রাইভেট ক্লাউডের জন্য Edge v4.19.01
SAML স্পেসিফিকেশন তিনটি এন্টিটি নির্ধারণ করে:
- প্রিন্সিপাল (Edge UI ব্যবহারকারী)
- পরিষেবা প্রদানকারী (Edge SSO)
- পরিচয় প্রদানকারী (SAML অ্যাসার্শন রিটার্ন করে)
SAML চালু করা থাকলে, প্রিন্সিপাল (Edge UI ব্যবহারকারী) পরিষেবা প্রদানকারীর (Edge SSO) অ্যাক্সেস করার অনুরোধ করে। Edge SSO (SAML পরিষেবা প্রদানকারী হিসেবে) তারপরে SAML পরিচয় প্রদানকারীর থেকে একটি পরিচয় অ্যাসার্শন অনুরোধ করে ও পায় এবং Edge UI অ্যাক্সেস করার জন্য প্রয়োজনীয় OAuth2 টোকেন তৈরি করতে সেই অ্যাসার্শন ব্যবহার করে। তারপরে ব্যবহারকারীকে Edge UI-তে রিডাইরেক্ট করা হয়।
এই প্রসেসটি নিচে দেখানো হল:
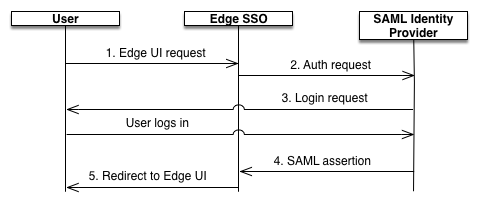
এই ডায়াগ্রামে:
- ব্যবহারকারী Edge UI-এর জন্য লগ-ইন URL-এ অনুরোধ করে Edge UI অ্যাক্সেস করার চেষ্টা করেন।
UI. যেমন:
https://edge_ui_IP_DNS:9000 - অননুমোদিত অনুরোধ SAML আইডেন্টিটি প্রোভাইডারে রিডাইরেক্ট করা হয়। যেমন, "https://idp.customer.com"
- গ্রাহক পরিচয় প্রদানকারীর সাথে লগ-ইন না করে থাকলে, গ্রাহককে লগ-ইন করতে বলা হয়।
- SAML পরিচয় প্রদানকারীর মাধ্যমে ব্যবহারকারীকে যাচাই করা হয়। SAML আইডেন্টিটি প্রোভাইডার Edge SSO-কে SAML 2.0 অ্যাসারশন তৈরি করে রিটার্ন করে।
- Edge SSO অ্যাসার্শন যাচাই করে, অ্যাসার্শন থেকে ব্যবহারকারীর পরিচয় এক্সট্র্যাক্ট করে, Edge UI-এর জন্য OAuth 2 যাচাইকরণ টোকেন তৈরি করে এবং ব্যবহারকারীকে মূল Edge UI
পৃষ্ঠায় রিডাইরেক্ট করে:
https://edge_ui_IP_DNS:9000/platform/orgName
যেখানে orgName হল Edge সংস্থার নাম।