

Edge for Private Cloud v4.19.01
مشخصات SAML سه نهاد را تعریف میکند:
- اصلی (کاربر میانای کاربر Edge)
- فراهمساز خدمات (Edge SSO)
- ارائهدهنده هویت (ادعای SAML را برمیگرداند)
وقتی SAML فعال باشد، مدیر (کاربر «میانای کاربری Edge») دسترسی به ارائهدهنده خدمات (Edge SSO) را درخواست میکند. سپس Edge SSO (در نقش خود بهعنوان ارائهدهنده خدمات SAML) درخواست میکند و یک ادعای هویت از ارائهدهنده هویت SAML دریافت میکند و از آن ادعا برای ایجاد رمز OAuth2 موردنیاز برای دسترسی به Edge UI استفاده میکند. سپس کاربر به «واسط کاربر Edge» هدایت میشود.
این فرایند در زیر نشان داده شده است:
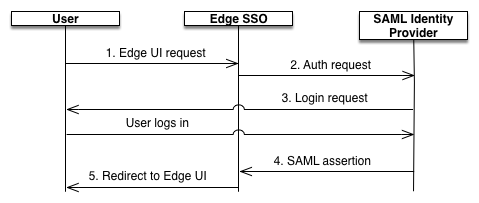
در این نمودار:
- کاربر با درخواست به نشانی وب ورود به سیستم برای میانای کاربری Edge تلاش میکند به میانای کاربری Edge دسترسی پیدا کند. برای مثال:
https://edge_ui_IP_DNS:9000 - درخواستهای اصالتسنجینشده به «ارائهدهنده هویت» SAML هدایت میشوند. برای مثال، «https://idp.customer.com».
- اگر مشتری به سیستم ارائهدهنده هویت وارد نشده باشد، از مشتری خواسته میشود به سیستم وارد شود.
- کاربر توسط ارائهدهنده هویت SAML اصالتسنجی میشود. ارائهدهنده هویت SAML ادعای SAML 2.0 را برای «احراز هویت یکپارچه Edge» تولید و برمیگرداند.
- «ورود به سیستم با یکبار اصالتسنجی Edge» ادعا را اعتبارسنجی میکند، هویت کاربر را از ادعا استخراج میکند،
توکن اصالتسنجی OAuth 2 را برای «واسط کاربر Edge» تولید میکند، و کاربر را به صفحه اصلی «واسط کاربر Edge»
در این نشانی وب هدایت میکند:
https://edge_ui_IP_DNS:9000/platform/orgName
که در آن orgName نام سازمان Edge است.