

نصب و پیکربندی Apigee SSO نحوه نصب و پیکربندی کردن ماژول Apigee SSO را برای استفاده از HTTP در درگاه ۹۰۹۹، همانطور که توسط ویژگی زیر در فایل پیکربندی Edge مشخص شده است، شرح میدهد:
SSO_TOMCAT_PROFILE=DEFAULT
یا میتوانید SSO_TOMCAT_PROFILE را روی یکی از مقادیر زیر تنظیم کنید تا دسترسی HTTPS فعال شود:
- SSL_PROXY:
apigee-sso، واحد Apigee SSO، را در حالت پراکسی پیکربندی میکند، یعنی شما یک متعادلکننده بار را در مقابلapigee-ssoنصب کردهاید و TLS را در متعادلکننده بار خاتمه دادهاید. سپس درگاه مورداستفاده درapigee-ssoرا برای درخواستهای متعادلکننده بار مشخص میکنید. - SSL_TERMINATION: دسترسی TLS به
apigee-ssoرا در درگاه انتخابیتان فعال کرد. باید برای این حالت یک keystore مشخص کنید که حاوی گواهی امضاشده توسط مرجع صدور گواهی باشد. نمیتوانید از گواهینامه خودامضاشده استفاده کنید.
میتوانید انتخاب کنید که HTTPS را در زمان نصب و پیکربندی اولیه
apigee-sso فعال کنید یا میتوانید آن را بعداً فعال کنید.
فعال کردن دسترسی HTTPS به apigee-sso بااستفاده از هریک از حالتها، دسترسی HTTP را غیرفعال میکند. یعنی نمیتوانید بهطور همزمان بااستفاده از HTTP و HTTPS به apigee-sso دسترسی داشته باشید.
فعال کردن حالت SSL_PROXY
در حالت SSL_PROXY، سیستم شما
از متعادلکننده بار در جلوی ماژول Apigee SSO استفاده میکند و TLS را در متعادلکننده بار خاتمه میدهد. در
شکل زیر، متعادلکننده بار TLS را در درگاه ۴۴۳ خاتمه میدهد و سپس درخواستها را به
واحد Apigee SSO در درگاه ۹۰۹۹ بازارسال میکند:
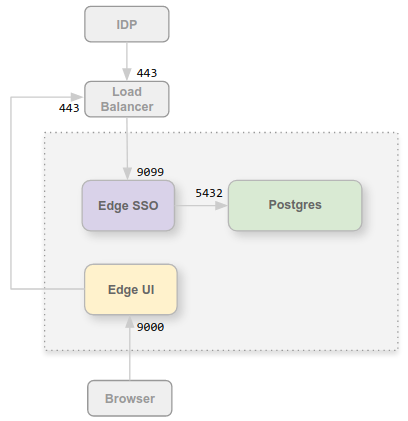
در این پیکربندی، به اتصال از متعادلکننده بار به ماژول Apigee SSO اعتماد دارید، بنابراین نیازی به استفاده از TLS برای آن اتصال نیست. بااینحال، نهادهای خارجی، مانند IDP، اکنون باید به ماژول Apigee SSO در درگاه ۴۴۳ دسترسی داشته باشند، نه در درگاه محافظتنشده ۹۰۹۹.
دلیل پیکربندی واحد «ورود تکباره Apigee» در حالت SSL_PROXY این است که واحد «ورود تکباره Apigee» نشانیهای وب هدایت مجدد را که بهطور خارجی توسط IDP بهعنوان بخشی از فرایند اصالتسنجی استفاده میشود بهطور خودکار تولید میکند. بنابراین، این نشانیهای وب تغییرمسیر باید حاوی شماره درگاه خارجی در متعادلکننده بار (در این مثال، ۴۴۳) باشند، نه درگاه داخلی در ماژول Apigee SSO (۹۰۹۹).
برای پیکربندی کردن ماژول Apigee SSO برای حالت SSL_PROXY:
- تنظیمات زیر را به فایل پیکربندیتان اضافه کنید:
# Enable SSL_PROXY mode.
SSO_TOMCAT_PROFILE=SSL_PROXY

# Specify the apigee-sso port, typically between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9099

# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- پیکربندی واحد Apigee SSO:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- پیکربندی IDP خود را بهروز کنید تا اکنون یک درخواست HTTPS در درگاه ۴۴۳ متعادلکننده بار برای دسترسی به Apigee SSO ایجاد کنید. برای اطلاعات بیشتر، یکی از موارد زیر را ببینید:
- پیکربندی Edge UI را برای HTTPS با تنظیم کردن ویژگیهای زیر در فایل پیکربندی بهروز کنید:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
سپس Edge UI را بهروز کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f configFile
از مؤلفه
edge-uiبرای واسط کاربر کلاسیک استفاده کنید. - اگر درگاه Apigee Developer Services (یا بهطور خلاصه، درگاه) را نصب کردهاید، آن را بهروز کنید تا از HTTPS برای دسترسی به Apigee SSO استفاده کند. برای اطلاعات بیشتر، به پیکربندی درگاه برای استفاده از ارائهدهندگان هویت خارجی مراجعه کنید
برای اطلاعات بیشتر، فعال کردن IDP خارجی در Edge UI را ببینید.
فعال کردن حالت SSL_TERMINATION
برای حالت SSL_TERMINATION، باید:
- گواهی و کلید TLS تولید کنید و آنها را در فایل keystore ذخیره کنید. نمیتوانید از گواهینامه خودامضا استفاده کنید. باید گواهی را از CA تولید کنید.
- بهروزرسانی تنظیمات پیکربندی برای
apigee-sso.
برای ایجاد فایل keystore از گواهی و کلید:
- فهرست راهنمایی برای فایل JKS ایجاد کنید:
sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- به دایرکتوری جدید بروید:
cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- فایل JKS حاوی گواهی و کلید ایجاد کنید. باید برای این حالت یک keystore مشخص کنید که حاوی گواهی امضاشده توسط CA باشد. نمیتوانید از گواهی خودامضا استفاده کنید. برای نمونهای از ایجاد فایل JKS، به پیکربندی TLS/SSL برای Edge On Premises مراجعه کنید.
- فایل JKS را متعلق به کاربر «apigee» کنید:
sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
برای پیکربندی کردن ماژول Apigee SSO:
- تنظیمات زیر را به فایل پیکربندیتان اضافه کنید:
# Enable SSL_TERMINATION mode.
SSO_TOMCAT_PROFILE=SSL_TERMINATION

# Specify the path to the keystore file.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks

SSO_TOMCAT_KEYSTORE_ALIAS=sso

# The password specified when you created the keystore.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword

# Specify the HTTPS port number between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- پیکربندی واحد Apigee SSO:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- پیکربندی IDP خود را بهروز کنید تا اکنون یک درخواست HTTPS در درگاه ۹۴۴۳ متعادلکننده بار
برای دسترسی به Apigee SSO ایجاد کند. مطمئن شوید که هیچ سرویس دیگری از این درگاه استفاده نمیکند.
برای اطلاعات بیشتر، به موارد زیر مراجعه کنید:
- پیکربندی Edge UI را برای HTTPS با تنظیم ویژگیهای زیر بهروز کنید:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
- اگر درگاه «خدمات توسعهدهنده» را نصب کردهاید، آن را بهروز کنید تا از HTTPS برای دسترسی به Apigee SSO استفاده کند. برای اطلاعات بیشتر، پیکربندی درگاه برای استفاده از ارائهدهندگان هویت خارجی را ببینید.
Set SSO_TOMCAT_PROXY_PORT when using SSL_TERMINATION mode
ممکن است یک متعادلکننده بار در جلوی ماژول Apigee SSO داشته باشید که TLS را در متعادلکننده بار خاتمه میدهد، اما همچنین TLS را بین متعادلکننده بار و Apigee SSO فعال میکند. در شکل بالا
برای حالت SSL_PROXY، این یعنی اتصال از متعادلکننده بار به Apigee SSO از
«امنیت لایه انتقال» استفاده میکند.
In this scenario, you configure TLS on Apigee SSO just as you did above for
SSL_TERMINATION mode. بااینحال، اگر متعادلکننده بار از شماره درگاه TLS متفاوتی نسبت به آنچه Apigee SSO برای TLS استفاده میکند استفاده کند، باید ویژگی SSO_TOMCAT_PROXY_PORT را نیز در فایل پیکربندی مشخص کنید. برای مثال:
- متعادلکننده بار، TLS را در درگاه ۴۴۳ خاتمه میدهد
- Apigee SSO «امنیت لایه انتقال» را در درگاه ۹۴۴۳ خاتمه میدهد
حتماً تنظیمات زیر را در فایل پیکربندی اضافه کنید:
# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
IDP و Edge UI را برای ایجاد درخواستهای HTTPS در درگاه ۴۴۳ پیکربندی کنید.