

مشخصات SAML سه نهاد را تعریف میکند:
- اصلی (کاربر میانای کاربر Edge)
- فراهمساز خدمات (Apigee SSO)
- ارائهدهنده هویت (ادعای SAML را برمیگرداند)
وقتی SAML فعال باشد، مدیر (کاربر Edge UI) دسترسی به ارائهدهنده خدمات (Apigee SSO) را درخواست میکند. سپس Apigee SSO (در نقش خود بهعنوان ارائهدهنده خدمات SAML) درخواست و ادعای هویت را از SAML IDP دریافت میکند و از آن ادعا برای ایجاد نشان OAuth2 موردنیاز برای دسترسی به Edge UI استفاده میکند. سپس کاربر به «واسط کاربر Edge» هدایت میشود.
این فرایند در زیر نشان داده شده است:
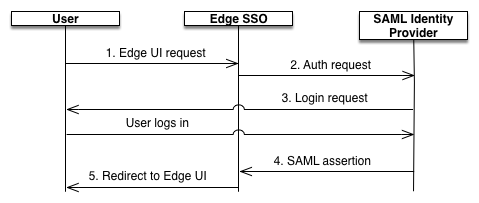
در این نمودار:
- کاربر با درخواست به نشانی وب ورود به سیستم برای میانای کاربری Edge تلاش میکند به میانای کاربری Edge دسترسی پیدا کند. برای مثال:
https://edge_UI_IP_DNS:9000 - درخواستهای اصالتسنجینشده به SAML IDP هدایت میشوند. برای مثال، «https://idp.customer.com».
- اگر به سیستم IDP وارد نشده باشید، از شما خواسته میشود به سیستم وارد شوید.
شما توسط SAML IDP اصالتسنجی شدهاید.
SAML IDP ادعای SAML 2.0 را تولید میکند و به واحد Apigee SSO برمیگرداند.
- Apigee SSO ادعا را اعتبارسنجی میکند، هویت کاربر را از ادعا استخراج میکند،
ژتون اصالتسنجی OAuth 2 را برای «میانای کاربر Edge» تولید میکند، و کاربر را به صفحه اصلی «میانای کاربر Edge»
در نشانی وب زیر هدایت میکند:
https://edge_ui_IP_DNS:9000/platform/orgName
که در آن orgName نام سازمان Edge است.